


- share :
個人情報の漏洩が、大手企業で立て続けに公表されています。私も、バーガーキングとタイムズカーから、対象者としてメールで連絡を受けました。ただ、利用者として私は特になにかの対策を行なったわけではないため、備えは十分とはいえないかもしれません。
では、貴社の顧客情報はどうでしょうか。「うちは大手ではないから関係が薄い」と感じる方や、何から手を付ければよいか分からない方もいるのではないでしょうか。しかし、顧客名簿や会員情報をパソコンやクラウドに置いている企業であれば、DX(デジタルトランスフォーメーション)の観点からも決して他人事ではいられない問題です。データを扱いやすくなった分、守る範囲も、そして企業の責任範囲も広がっているのです。
本記事では、漏洩への備えを利用者に期待せず、顧客情報を持つ会社が自社で管理を持つ理由と、最初の一歩を考えます。
【本記事の要点】
- 利用者の備えには差があり、利用者への注意喚起は企業の安全管理の代わりにならない
- 顧客情報をデータで持つ会社は、規模を問わず管理の当事者になる
- 小規模事業者を適用除外にする制度は廃止され、顧客情報を持つ会社は規模を問わず法の対象になる
- 漏洩時の報告は1,000人超でなくても必要になる場合があり、委託先に任せても自社の責任は残る
- 最初の一歩は、顧客情報の所在を一枚にして減らし、基礎対策と事故時の手順を決めること
漏洩の通知を受けた利用者の実感:備えは十分にできていない
バーガーキングとタイムズカーは、それぞれ公式サイトで個人情報の漏洩を公表しました。私自身その通知を受けた利用者として、現時点で実害は認識していません。
とはいえ、実害がなくても、パスワードの決め方と設定を見直す意識は持ちました。それでも複数のGoogleアカウントを使っていると、パスワードを覚えるのが大変なため、すべてのパスワードを変更するのは現実的ではないと感じてしまいます。パスワード管理は、いつでも頭の痛い問題です。
さらにもう1つ、私には思うことがあります。それは、一般の利用者が情報漏洩に対してなんらかの対策を行なっていることは「ほとんどない」のではないか、ということです。私も、DX専門メディアの編集長という立場にありながら、個人としてそこまでやっているわけではないというのはお恥ずかしい限りです。
けれども、それが一般ユーザーの偽らざる現状ではないでしょうか。加えていうならば、漏洩対策は企業側でしっかりと行なってもらいたいというのが本音でもあります。
ではここで、貴社の顧客情報が、どのクラウド、どの端末、どの委託先に預けられているかを思い浮かべてみてください。漏洩のニュースを「受け取る側」から「預かる側」へ置き換えるのが、本記事の出発点です。
企業側が、漏洩に関する備えを利用者のリテラシーに期待するのは間違いなのかもしれません。次の章では、公的な調査からその真偽を探っていきましょう。
出典・参照:
顧客情報の漏洩対策:利用者の注意喚起は、企業の安全管理の代わりにならない
企業が利用者の備えに期待してよいのかを、公的な調査で確かめます。そのうえで、利用者向けの注意喚起と企業の安全管理が、それぞれ何を担うのかを分けて考えます。
利用者の備えは一様ではない
IPA(独立行政法人情報処理推進機構。情報セキュリティの啓発や調査を行う独立行政法人)は、インターネット利用者を対象に意識調査を行っています。
『2022年度 情報セキュリティに対する意識調査【脅威編】』は、13歳以上のパソコン利用者5,000人とスマートフォン利用者5,000人に、2022年12月にWEBアンケートで尋ねた、自己回答の調査です。
この調査で、「サービスごとに異なるパスワードを設定している(使い回しをしていない)」に「実施していない」と答えた、つまりパスワードを使い回している人は、パソコン利用者(4,427人)で41.9%、スマートフォン利用者(4,349人)で53.4%でした。前年度の2021年度調査(パソコン44.6%、スマートフォン54.3%)から、ほとんど変わっていません。
スマートフォン利用者(5,000人)に、複数の方法を組み合わせる多要素認証(パスワードに指紋やワンタイムパスワードを組み合わせる認証)を積極的に利用しているかを尋ねた結果は、次のとおりです。
| 回答 | 割合 |
|---|---|
| 1年以上前から実施している | 36.8% |
| 1年以内に開始した | 8.6% |
| 実施していない | 25.3% |
| 分からない | 22.0% |
| やり方が分からずできない | 5.1% |
| 機種の機能としてできない | 2.2% |
実施していると答えたのは、2つを合わせて45.4%です。2021年度の39.2%から上がりましたが、半数には届いていません。つまり、使い回す人が4〜5割いる一方、多要素認証を積極的に使う人も4割台にいて、利用者の備えは一様ではありません。
ただし、この調査は2022年度のもので、現在の普及率とは異なるかもしれません。とはいえ、備えが一様でない以上、顧客の備えを前提にした管理は前提そのものが揺らいでいると考えてよいでしょう。つまり、漏洩対策は利用者任せにできるほど、備えが行き渡っているとはいえないのです。
出典・参照:
利用者向けの注意喚起が果たす役割と限界
パスワードの変更や不審なメールへの注意といった利用者向けの案内は、被害の連鎖を減らすために役立ちます。漏洩が起きた後に、顧客が自分でできる行動を伝えることは、企業にとっても必要な対応です。
一方で、この案内が担えるのは、漏洩が起きた後の被害の拡大を防ぐ部分です。次のことは、顧客が決められることではなく、情報を預かった企業が決めることです。
- どの顧客情報を持つのか
- 持ち続けるのか
- 誰が触れるのか
- 委託先をどう見るのか
- 事故が起きたときに誰がどう動くのか
つまり、利用者への注意喚起は必要でも、企業の安全管理の代わりにはなりません。「利用者が自分で備えるもの」と考えた時点で、企業が果たすべき管理が抜け落ちてしまうのです。
貴社が顧客へ出す案内も、同じ目で見直せます。顧客へお願いすることと、社内で管理することを、別の項目として書き分けているでしょうか。
顧客情報をデータで持つ会社は、規模を問わず管理の当事者になる
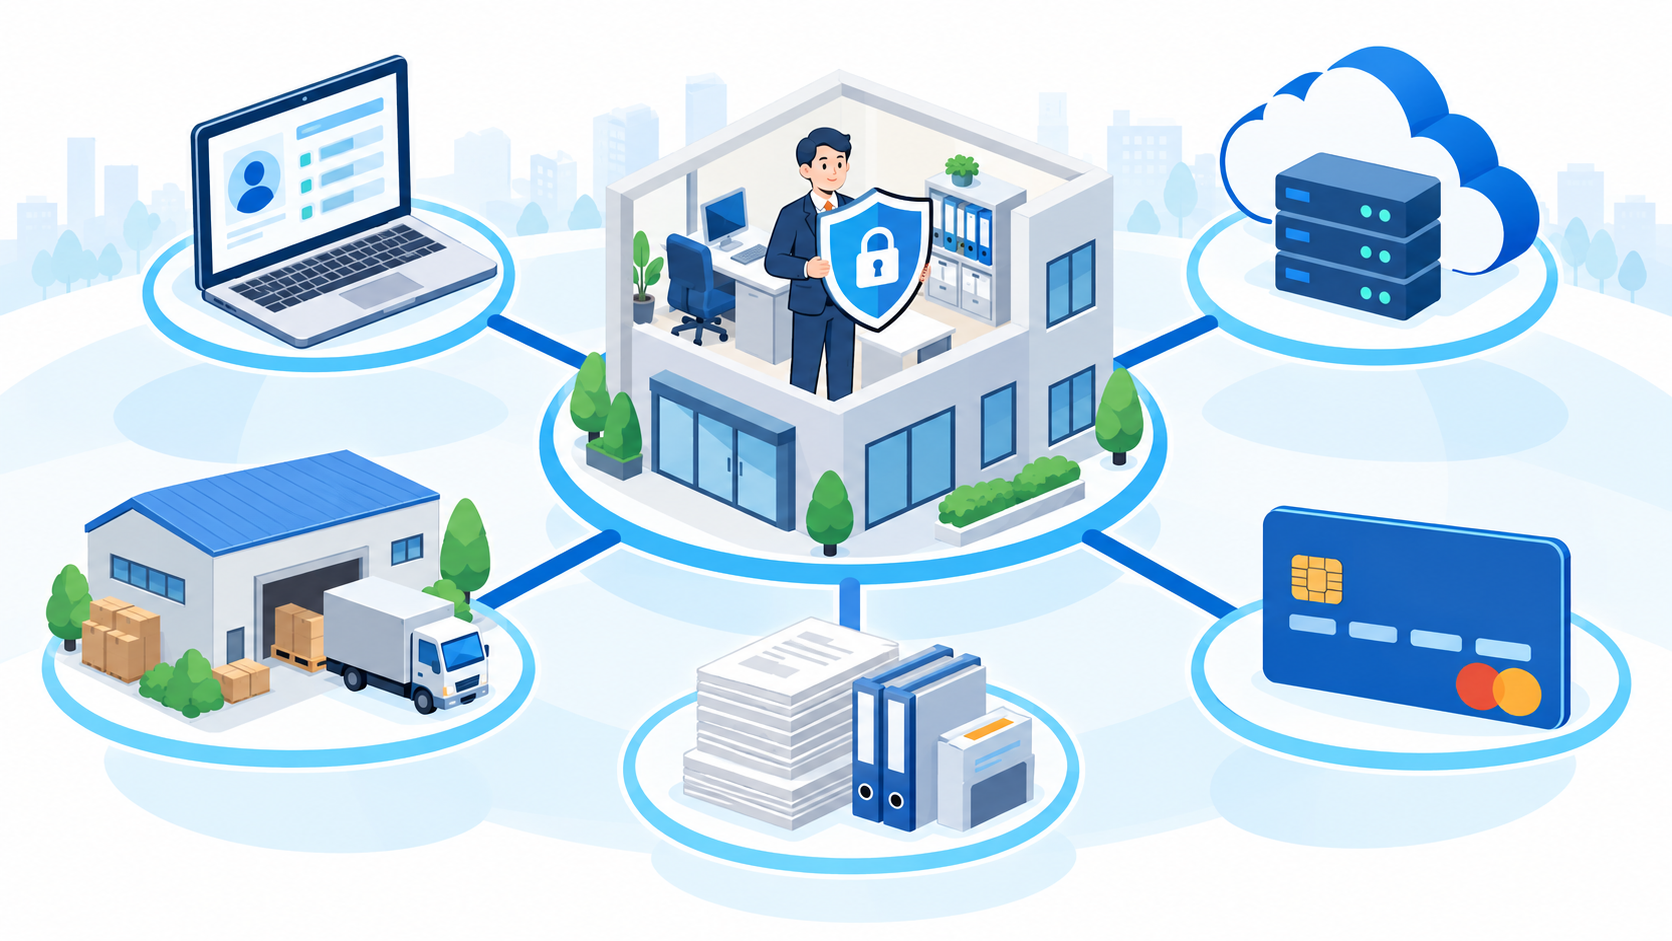
顧客情報をデータで持つ会社は、大手か中小企業かを問わず、すべて管理の当事者です。この点に、例外はありません。ただし、必要な対策の重さは、会社の規模や、扱う情報の性質と量によって変わります。
この章では、個人情報保護法が小規模事業者を除外していないことを確認します。そのうえで、法の対象である中小企業の備えの実態と、紙の名簿の扱いを順に見ていきます。
小規模事業者を適用除外にする制度は廃止された
個人情報保護法では、氏名などの個人情報を、検索できるように整理した集まりを「個人情報データベース等」、その中の1件1件のデータを「個人データ」と呼びます。個人情報データベース等を事業に使う会社が「個人情報取扱事業者」で、法の義務を負います。
かつての個人情報保護法には、取り扱う個人データが過去6カ月に一度も5,000件を超えない小規模事業者を、義務の対象から外す規定がありました。この規定は2017年の施行で廃止されました。個人情報保護委員会(個人情報保護法を所管する国の機関)のFAQは、取り扱う個人情報の数にかかわらず、すべての個人情報取扱事業者が原則として法の適用対象になると説明しています。
法は、個人データの漏えい(一般にいう漏洩)、滅失、毀損の防止のために必要かつ適切な安全管理措置を求めています。安全管理措置の具体的な手法は、事業の規模・性質、データの性質・量、媒体などに起因するリスクに応じて決める考え方です。中小規模の事業者にも、同じ安全管理措置の義務があります。検索できるよう整理した顧客情報を事業に使う会社は、規模を問わず原則として法の対象になるのです。
出典・参照:
法の対象である中小企業の備えは、まだ十分ではない
では、法の対象となる中小企業は、実際にどこまで備えているのでしょうか。IPAの『2024年度 中小企業における情報セキュリティ対策に関する実態調査』は、2024年10月25日から11月6日にかけて、全国の中小企業の経営層と情報システム担当者4,191件にWEBアンケートで尋ねた自己回答の調査です。
| 項目 | 結果 |
|---|---|
| 組織的なセキュリティ体制が整備されていない | 約7割 |
| 過去3期に対策投資をしていない | 62.6% |
| OS・ソフトウェアを最新にしている(一部実施を含む) | 73.0% |
| ウイルス対策ソフトを最新にしている(一部実施を含む) | 71.4% |
| 緊急時の体制・対応手順を準備している(一部実施を含む) | 39.8% |
表を見ると、パソコンなどの基本的な対策は進んでいます。OSやソフトウェアを最新にしている会社は73.0%、ウイルス対策ソフトを最新にしている会社は71.4%で、どちらも一部実施を含めて7割を超えています。
一方で、会社としてセキュリティ対策を整える体制や備えは進んでいません。組織的なセキュリティ体制が整っていない会社は約7割、過去3期に対策への投資をしていない会社は62.6%です。緊急時の体制や対応手順を準備している会社は、一部実施を含めても39.8%にとどまります。
つまり、端末ごとの対策はできていても、誰が責任を持つのか、事故が起きたら誰がどう動くのか、対策にどれだけ費用をかけるのかといった、会社としての取り決めが定まっていない会社が多いということです。顧客情報の管理は、こうした取り決めを整える経営の課題です。
出典・参照:
紙の名簿も、個人情報保護法の対象になり得る
紙の名簿でも、体系的に整理されていれば、個人情報保護法の対象になり得ます。個人情報保護委員会のFAQによると、「個人情報データベース等」には、コンピュータで検索できるものだけでなく、紙の集合物も含まれるとしています。例は、五十音順の索引を付けた顧客カードです。一定の規則で整理され、目次や索引で容易に検索できる状態であれば、対象になります。
つまり、紙で持つかデータで持つかにかかわらず、顧客情報を体系的に整理して持つ会社は、管理の当事者になり得ます。ただし、私は、データで持つ場合のほうが、管理すべき範囲が大きく広がると考えています。
デジタルで持つと、複製、検索、外部サービスとの接続、委託先への受け渡しが安価で簡単になります。その分、自社が把握し、制御すべき範囲が、紙の時代より広がる点が、デジタルの違いです。
便利さと管理の範囲はセットで広がります。だからこそ、目的に合う持ち方を選ぶことが経営の判断になります。選択肢には、次のようなものがあります。
- 必要のない情報は持たない
- 持つ項目を減らす
- 紙で適切に保管する
貴社の顧客情報の持ち方は、目的に照らして選んだものだと言えるでしょうか。
出典・参照:
執筆者
DXportal編集長
町田 英伸
自営での店舗運営を含め26年間の飲食業界にてマネージャー職を歴任後、Webライターとして独立。現在はIT系を中心に各種メディアで執筆の傍ら、飲食店のDX導入に関してのアドバイザーとしても活動中。『DXportal®』では、編集長としてすべての記事の企画、及び執筆管理を担当。特に店舗型ビジネスのデジタル変革に関しての取り組みを得意とする。「50s.YOKOHAMA」所属。