


漏洩が起きたら、報告と顧客への説明は自社が担う
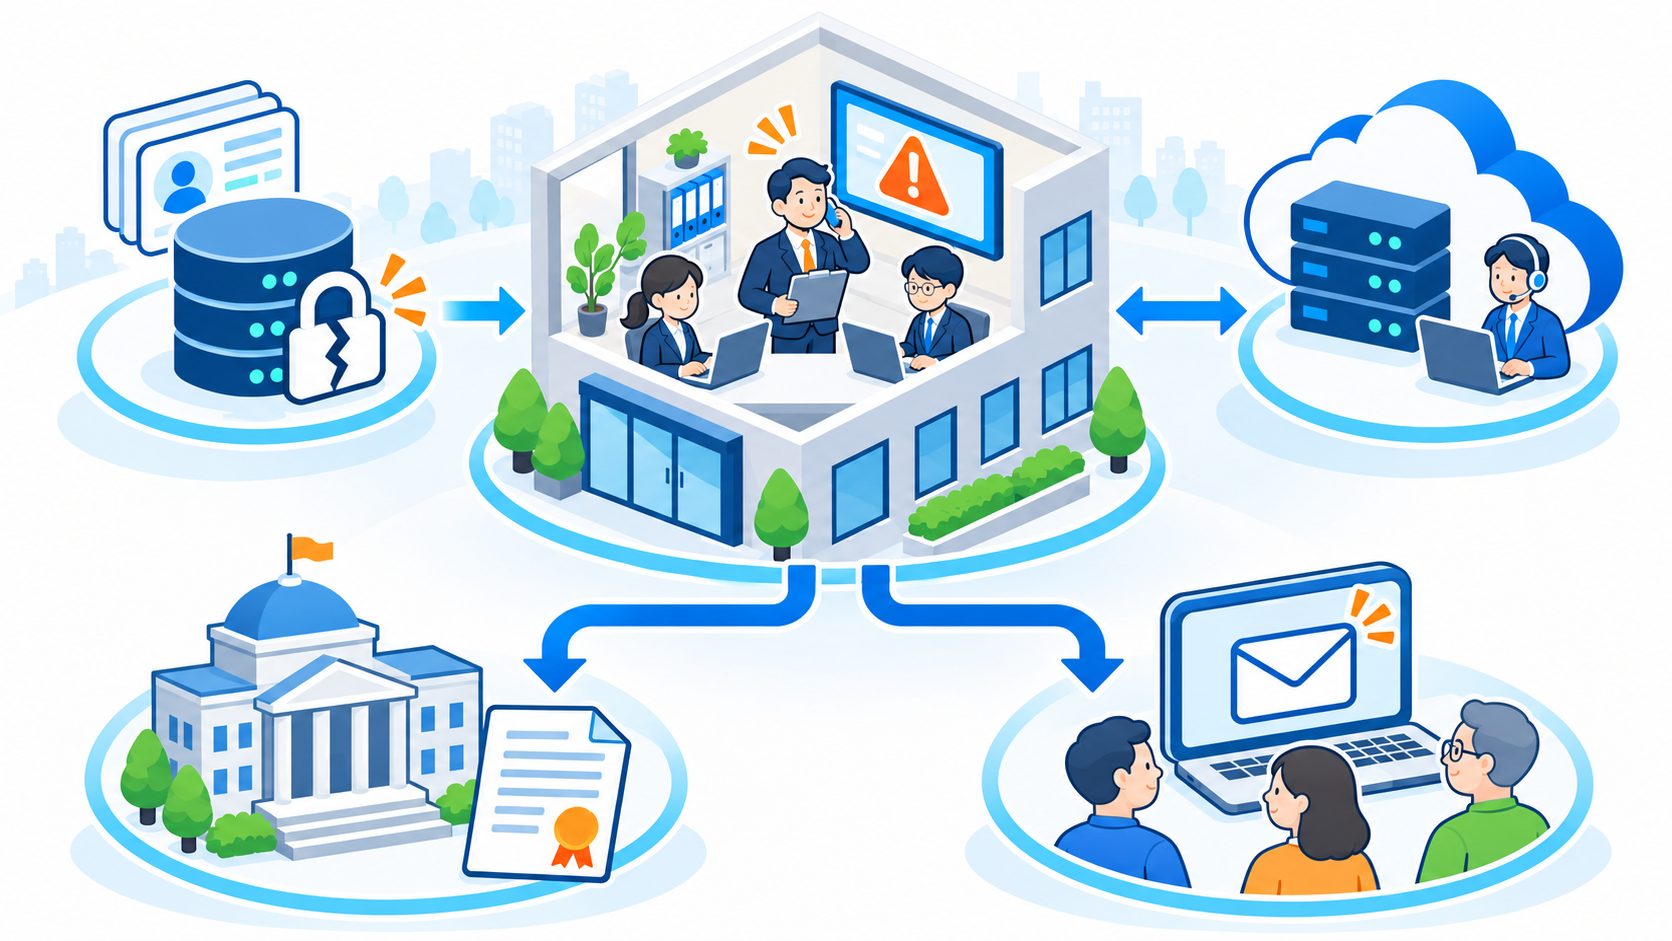
漏洩が起きたとき、報告と顧客への説明を担うのは漏洩を起こした企業です。この章では、漏洩時に報告が必要になる条件と、委託先に任せても自社の責任が残ることを見ていきます。
漏洩時の報告が必要になるのは、1,000人超の場合だけではない
個人情報保護法では、個人データについて次のいずれかが起きた、またはそのおそれがあるときに、下の表のいずれかに当たれば、個人情報保護委員会への報告と、本人への通知が必要です。2022年4月から義務になりました。
- 漏えい:外部へ出てしまうこと
- 滅失:なくなること
- 毀損:壊れて使えなくなること
| 区分 | 当てはまる場合 |
|---|---|
| 1 | 要配慮個人情報(病歴など、取扱いにとくに配慮が必要な情報)が含まれる |
| 2 | 不正に使われると、財産的な被害が生じるおそれがある(クレジットカード番号など) |
| 3 | 不正の目的をもって行われたおそれがある(不正アクセス、盗難、従業者の持ち出しなど) |
| 4 | 漏洩した個人データの本人(顧客など)が1,000人を超える |
漏洩した顧客が1,000人以下でも、1から3に当たれば報告の対象です。報告の期限は、速報がおおむね3〜5日以内、確報が原則30日以内で、不正の目的のおそれがある場合の確報は60日以内とされています。
この期限を守るには、事故が起きてから調べ始めても間に合いません。つまり、どんな顧客情報が、どこにあるのかを平時から把握しておくことが前提になっているのです。
出典・参照:
委託先に任せても、自社の責任は消えない
配送、決済、クラウド、会員管理など、顧客情報を外部の事業者に預けて業務を任せる会社は多いでしょう。個人情報保護法は、個人データの取扱いを委託する場合、委託元に、適切な委託先を選び、安全管理措置を含む契約を結び、委託先の取扱状況を把握することを求めています。
漏洩事案等が報告の対象になる場合は、委託元と委託先の両方が個人データを取り扱っているため、双方が報告と本人通知の主体となるのが原則です。委託先から連絡を受けた後も、委託元である貴社には、報告や顧客への通知の義務が残る場面もあるのです。
顧客から見れば、情報を渡した相手は、委託先ではなく貴社です。委託先の事故でも、顧客への説明は貴社が担います。つまり、今現在貴社の顧客情報が、どの委託先に、どの範囲で渡っているかを知っておくことは、管理の出発点なのです。
出典・参照:
最初の一歩は、顧客情報の「持ち物を知り、減らす」こと
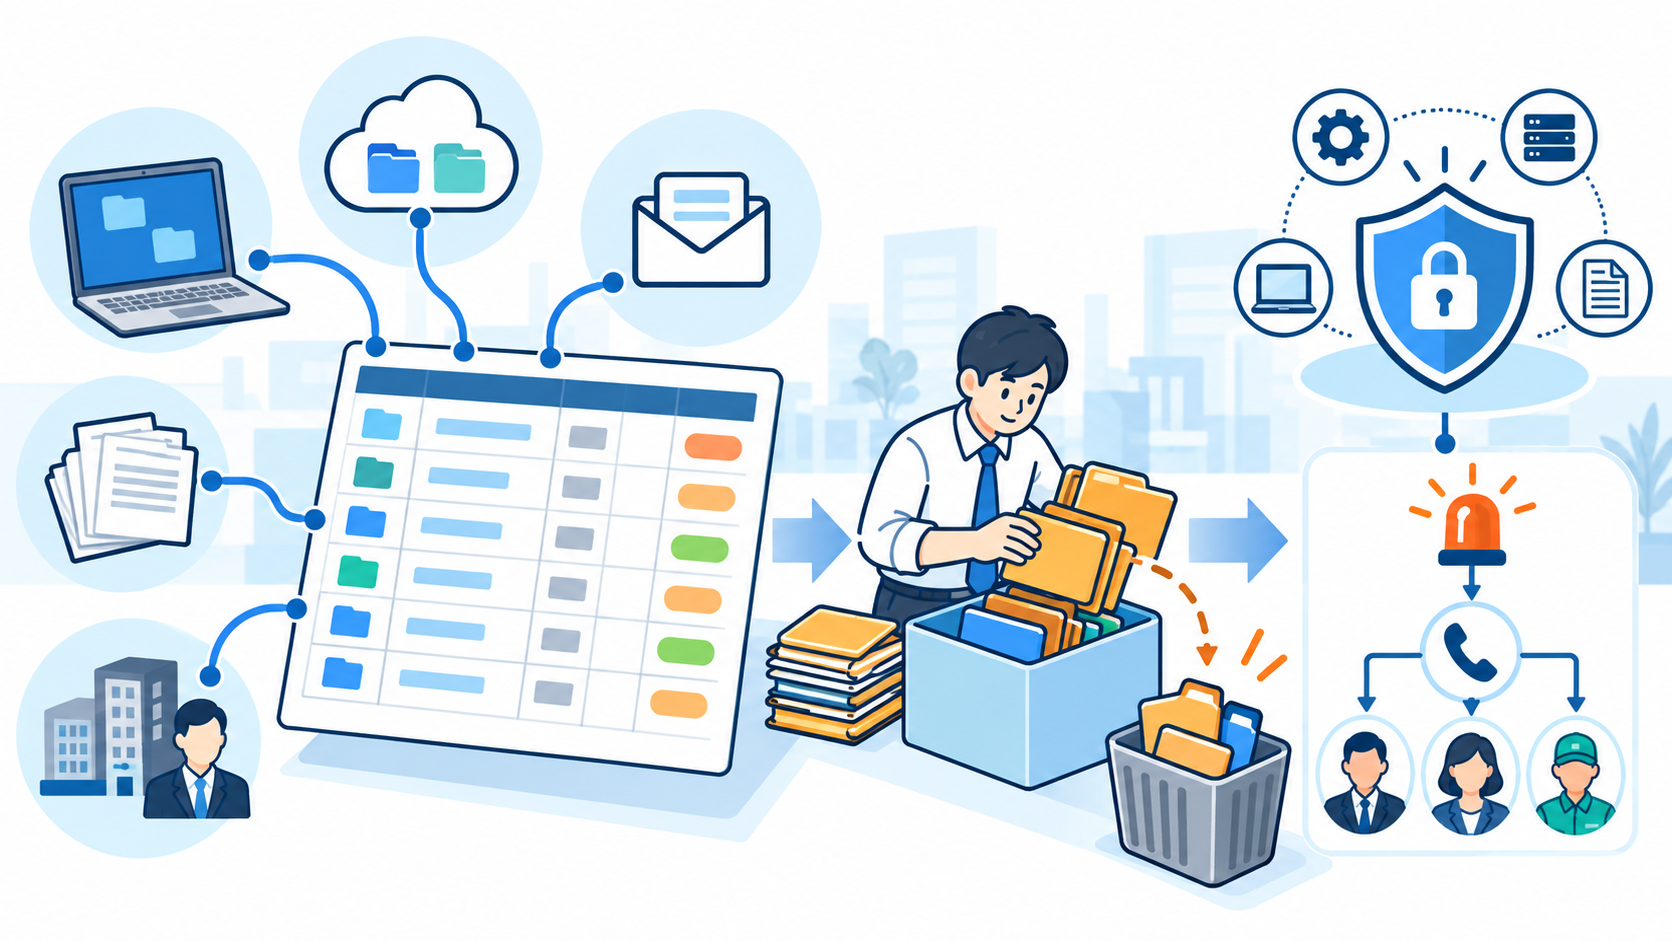
漏洩対策は、自社が何を、どこに、なぜ持っているのかを知り、不要なものを減らすことから始められます。IPAと個人情報保護委員会の資料を土台に、最初に取り組むことを3つに整理します。
顧客情報の所在・項目・件数・目的・期限・委託先を一枚にする
何がどこにあるのか分からなければ、守る範囲も、漏洩したときの対象者も決められません。まず、顧客情報の持ち物を一枚の表にして考えてみましょう。
そのうえで、責任者を1人決め、顧客情報を使う部署やサービスの担当者に聞き取って埋めます。見直す時期も決めておくと安心です。
| 書くこと | 内容の例 |
|---|---|
| 所在 | 顧客管理システム、表計算ファイル、メール、クラウドストレージ、紙の台帳 |
| 項目 | 氏名、住所、電話番号、メールアドレス、本人確認書類の画像 |
| 件数 | 概数でよい |
| 利用目的 | 発送、請求、会員向けの案内 |
| 保存期限 | 目的を終えてから消すまでの期間 |
| 触れる人 | 担当者、アルバイト、退職者のアカウント |
| 委託先 | 配送、決済、クラウド、再委託先 |
個人情報保護法には、利用する必要がなくなった個人データを遅滞なく消去するよう努める、という定めがあります。一覧ができたら、法令や契約上の保存義務、問い合わせへの対応、バックアップや委託先の保持条件を確かめたうえで、利用目的を終えた情報、重複しているデータ、使っていない項目を減らしていきます。
あわせて、退職や異動で不要になったアカウントを止め、アクセス権を業務上必要な人に絞る作業も欠かせません。
減らす取組みの実例が、タイムズカーの事案でした。同社では、本人確認書類の画像を、登録の確認後に即時削除する運用へ変更したと公表しました。保存先や複製、委託先を含めて確実に削除できれば、その情報が将来漏洩するリスクを減らせます。
出典・参照:
基礎対策と自社診断で穴を確認する
一覧で持ち物が分かったら、基礎的な対策の穴を確認します。IPAの『中小企業の情報セキュリティ対策ガイドライン』は、できるところから始め、現状を知り、組織として持つ、という段階的な進め方を示しています。最初の入口が、次の『情報セキュリティ6か条』です。
- OSやソフトウェアを最新の状態に保つ
- ウイルス対策ソフトを導入する
- パスワードを強化する
- 共有設定を見直す
- バックアップを取る
- 脅威や攻撃の手口を知る
現状は、IPAの『5分でできる!情報セキュリティ自社診断』で確認できます。弱い項目が分かれば、そこから手を付けられる点が利点なため、一度試してみてはいかがでしょう。
出典・参照:
事故時の連絡先と手順を決める
最後に、事故が起きたときの動きを決めておきましょう。前章で見たとおり、報告の期限は短く、事故が起きてから決めたのでは間に合いません。まずは、次の項目を一枚の紙にまとめておくとよいでしょう。
| 決めること | 内容 |
|---|---|
| 責任者 | 事故の連絡を受け、判断する人 |
| 社内の連絡先 | 経営者、担当者、顧客対応の窓口 |
| 委託先からの報告 | 委託先に求める連絡の期限と方法 |
| 報告・通知の判断 | 個人情報保護委員会への報告と本人通知が必要かを、4つの区分に照らして判断する手順 |
| 顧客への案内 | 公表の方法と、問い合わせ窓口 |
また、事故が起きたときの動きは次の順に進めます。
- 発見した人が、責任者へ連絡する
- 被害の拡大を止める(ログなどの記録は消さずに残す)
- 対象の情報、人数、原因、影響の範囲を調べる
- 前の章の4つの区分に当たるかを確認し、個人情報保護委員会への報告と本人への通知の要否を判断する
- 再発防止策を決める
判断に迷うときは、個人情報保護委員会の相談窓口(個人情報保護法相談ダイヤル)や専門家へ相談しましょう。
出典・参照:
まとめ:利用者に備えを任せず、顧客情報の所在を知り、減らすことから自社の管理を始める
顧客情報を持つ会社は、漏洩対策を自社で担う立場にあり、その責任から外れる会社はありません。そして、その対策を利用者任せにすることはできないのです。
利用者の備えは、IPAの調査が示すように一様ではありません。利用者への注意喚起は、漏洩が起きた後の被害の拡大を防ぐ役割にとどまり、何を持ち、誰が触れ、どう守るかは、情報を預かった企業が決めることです。
顧客情報をデータで持つ会社は、大手でも中小企業でも、管理の当事者です。デジタルで持てる量と範囲が広がった分、責任の範囲も広がりました。また、ひとたび漏洩が起きれば、仮にデータ管理を委託先に任せていたとしても、報告と顧客への説明は貴社が担わなければならないのです。
漏洩が起きたとき、貴社は、どの情報が、どこから、何人分出たのかを、数日のうちに説明できるでしょうか。個人情報保護委員会への報告は、速報でおおむね3〜5日以内と、期限が短く設けられています。それでも、緊急時の体制や対応手順を準備している中小企業は、一部実施を含めても約4割にとどまります。
平時の管理が、事故のときの説明にそのまま使えるとは限りません。事故が起きたときに動ける状態にして、はじめて備えといえます。その最初の一歩は、次の3つです。
- 顧客情報の所在、項目、件数、利用目的、保存期限、触れる人、委託先を一枚にして、不要な情報を減らす
- 『情報セキュリティ6か条』と自社診断で、基礎対策の穴を確認する
- 事故時の責任者、連絡先、委託先からの報告期限、報告の判断手順を決める
貴社の顧客情報は、いま、どこに何件あるでしょうか。まずは一枚の表に書き出すところから始めてみてはいかがでしょうか。
執筆者
DXportal編集長
町田 英伸
自営での店舗運営を含め26年間の飲食業界にてマネージャー職を歴任後、Webライターとして独立。現在はIT系を中心に各種メディアで執筆の傍ら、飲食店のDX導入に関してのアドバイザーとしても活動中。『DXportal®』では、編集長としてすべての記事の企画、及び執筆管理を担当。特に店舗型ビジネスのデジタル変革に関しての取り組みを得意とする。「50s.YOKOHAMA」所属。