


- share :
バーガーキングを運営する株式会社ビーケー・ジャパンは2026年10月15日、公式アプリの会員情報が外部に漏えいしたと公表しました。対象は約1,118万件の会員情報で、氏名(漢字・カナ)、生年月日、電話番号、メールアドレスなどが含まれます。クレジットカード番号は同社が保持しておらず、漏えいしていません。ログインパスワード情報の漏えいは、現在確認されていないとしています。
実は、会員情報の漏えいが確認された対象者に送られる個別通知のメールが、DXportal®編集長である私のもとにも届いています。私も公式アプリの会員で、2026年10月16日の夕方に受け取りました。
同じメールを受け取って不安を感じている方に向けて、本記事では、公式発表で確認されている事実、今すぐ行う対応、事故に便乗するフィッシングの見分け方を整理します。
【本記事の要点】
- バーガーキング公式アプリの会員情報約1,118万件が外部に漏えいした(株式会社ビーケー・ジャパン・2026年10月15日発表)。「件」であり、人数は公表されていない
- 漏えいしたのは、氏名、生年月日、電話番号、メールアドレス、性別、都道府県など。クレジットカード番号は漏えいしておらず、ログインパスワードの漏えいは現在確認されていない
- 運転免許証などの本人確認書類は漏えい項目に含まれない。そのため、信用情報機関への本人申告は標準の対応ではない
- 今すぐやることは、不審なメール・SMS・電話に反応しないこと、公式サイトを自分で開いて確認すること、パスワードの使い回しを解消すること
事案の詳細|時系列・漏えいした情報・個別通知
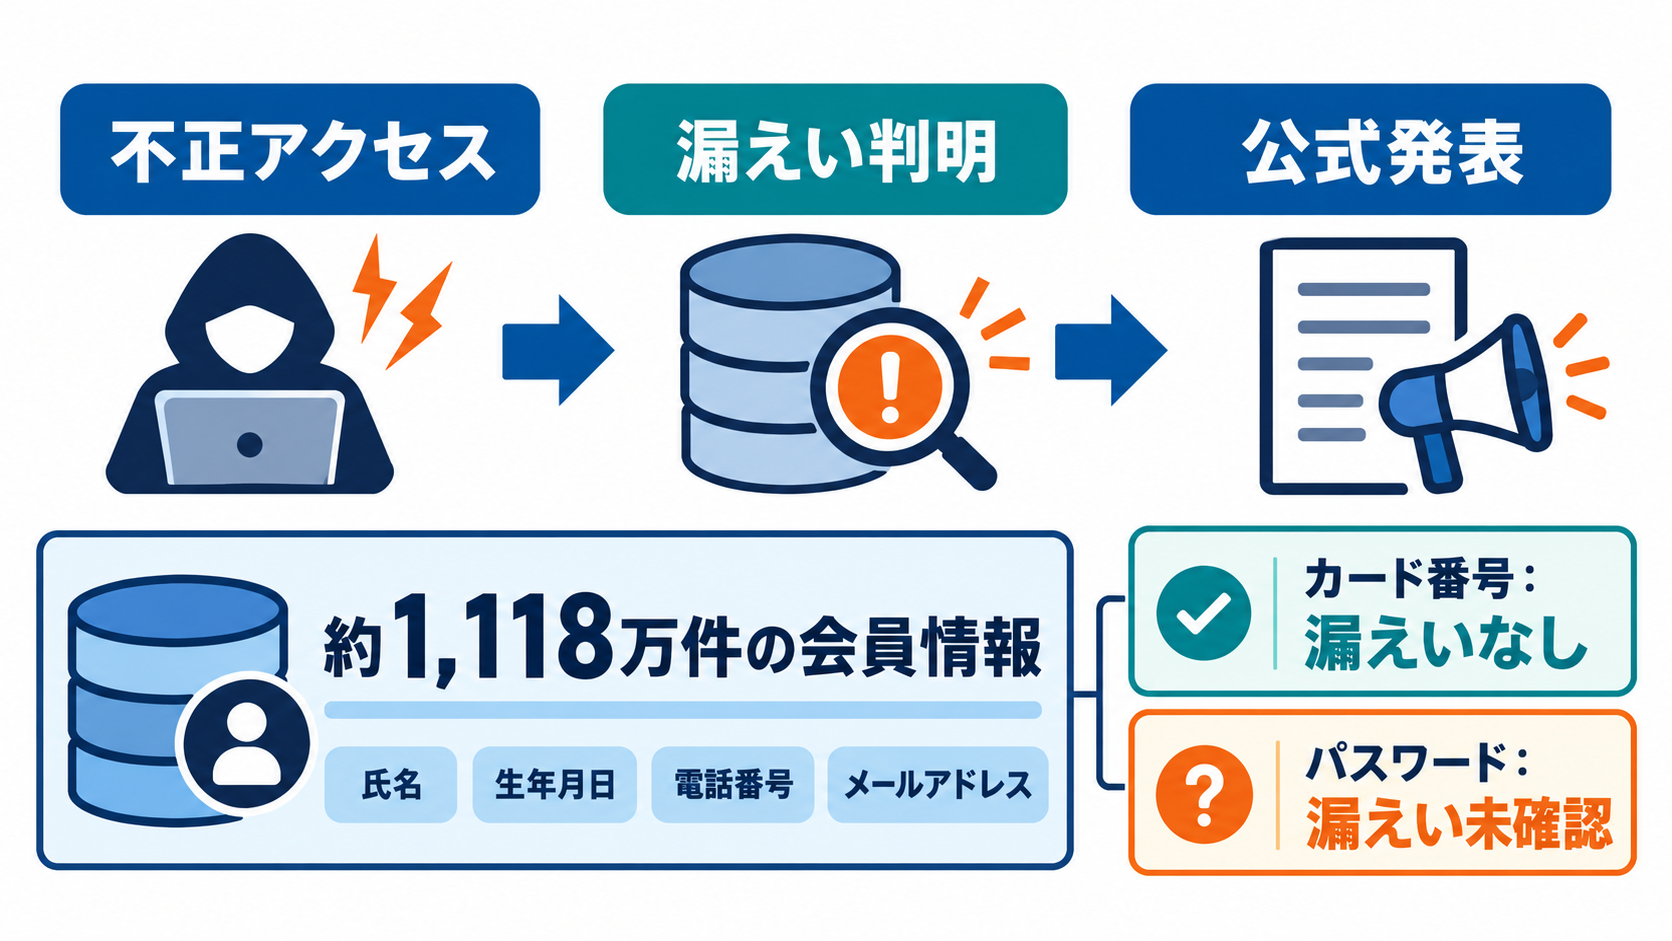
バーガーキングの公式アプリについて、何がいつ起き、何が漏えいしたのかを、公式発表で確認できる範囲で整理します。
時系列
| 日付 | 出来事 |
|---|---|
| 2026年10月2日(金)〜10月7日(水) | 公式アプリの会員情報を管理するシステムに、第三者による不正アクセスが行われた |
| 2026年10月13日(火) | 会員情報が漏えいしたことが判明した |
| 2026年10月15日(木) | 株式会社ビーケー・ジャパンが公式サイトで発表した |
同社は、不正アクセスの事実を把握した後、ただちに当該通信元からのアクセスを遮断したと説明しています。暫定対策の実施、対策本部の設置、個人情報保護委員会への報告は済んでいます。恒久対策と外部専門機関による調査は継続中で、不正アクセスが可能になった経緯と詳しい原因は調査段階です。
2026年10月17日の確認時点で、同社の公式サイトに第2報などの続報は掲載されていません。
漏えいした情報と、確認されていない情報
漏えいしたのは、公式アプリ会員の約1,118万件の会員情報です。公式発表の表記は「件」で、人数やアカウント数ではありません。何人分にあたるのかは、公表されていないのです。
漏えいした項目は、次の10区分です。
- 会員ID
- メールアドレス
- 登録種別
- 都道府県
- 性別
- 生年月日
- 氏名(漢字・カナ)
- 電話番号
- モバイルオーダー履歴の有無
- メールアドレス認証の有無
クレジットカード番号と、ログインパスワードについて、公式発表の書き方は次のように異なります。
| 項目 | 公式発表の記載 |
|---|---|
| クレジットカード番号 | 同社で保持しておらず、漏えいしていない |
| ログインパスワード情報 | 漏えいは現在確認されていない |
カード番号は「漏えいしていない」、パスワードは「現在確認されていない」です。住所は、都道府県だけが漏えい項目に含まれ、番地などは公表された項目にありません。運転免許証などの本人確認書類やその画像も、漏えい項目には挙げられていません。
個人あてに届いたメールの読み方
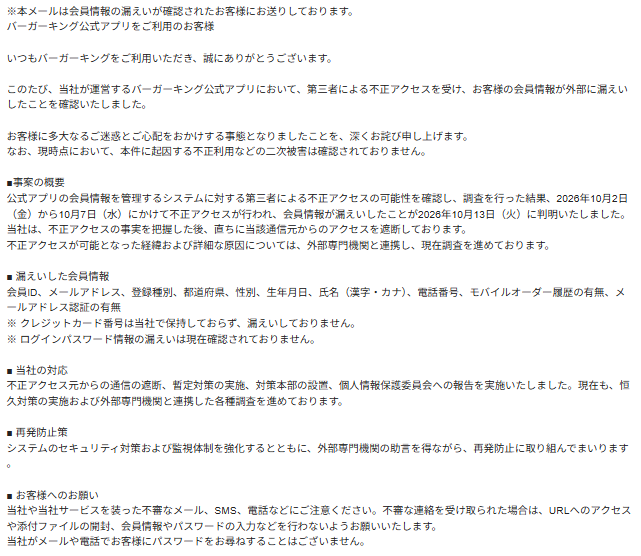
会員情報の漏えいが確認された対象者には、公式発表とは別に、個別の通知メールが届いています。私に届いたメールの件名は、冒頭に「重要」と付いた「バーガーキング公式アプリへの不正アクセスによる会員情報漏えいに関するお詫びとお知らせ」です。本文の冒頭には、次の注記がありました。
※本メールは会員情報の漏えいが確認されたお客様にお送りしております。
この一文が、自分が漏えい確認の対象であることを示す目印になります。公式サイトのお知らせを読んだだけの人に向けた案内ではなく、同社が漏えいを確認した会員へ送った通知です。
メールの内容は、公式発表と食い違いません。事案の概要と日付、漏えいした10項目、カード番号とパスワードの書き分け、会社の対応が、同じ内容で書かれています。
公式発表にはない記載として、メールには「当社がメールや電話でお客様にパスワードをお尋ねすることはございません」とあります。逆にいえば、パスワードを尋ねる連絡は、同社を装った偽物と判断できるのです。
問い合わせ先は、公式発表とメールのどちらにも、次のとおり記載されています。
| 窓口 | 連絡先 | 受付時間 |
|---|---|---|
| カスタマーサービス(電話) | 0120-945-630 | 平日10時〜17時(土日祝日は休業) |
| カスタマーサービス(メール) | [email protected] | 記載なし |
通知メールは送信専用のアドレスから届いたもので、返信しても対応されません。問い合わせは、上の窓口へ行ってください。
ただし、メールの送信元の表示は、偽装できます。警察庁も、メールの送信元名称や送信元メールアドレスは変更が容易で、表示だけで真偽を判断するのは難しいとしています。届いたメールが本物かどうか迷う場合は、メールの文面にあるリンクを使わず、公式サイトを自分で開いて確かめてください。
ご自身がこの漏えいの対象かどうかの目安は、この個別通知が届いたかどうかです。しばらく使っていないアプリでも、登録に使ったメールアドレスの受信フォルダと、迷惑メールフォルダを確認してみてください。見当たらない場合は、公式サイトの発表を確認し、必要に応じて上記の窓口に問い合わせることをおすすめします。
出典・参照:
今回の漏えいで何が危険なのか|氏名・生年月日・電話番号がそろう意味
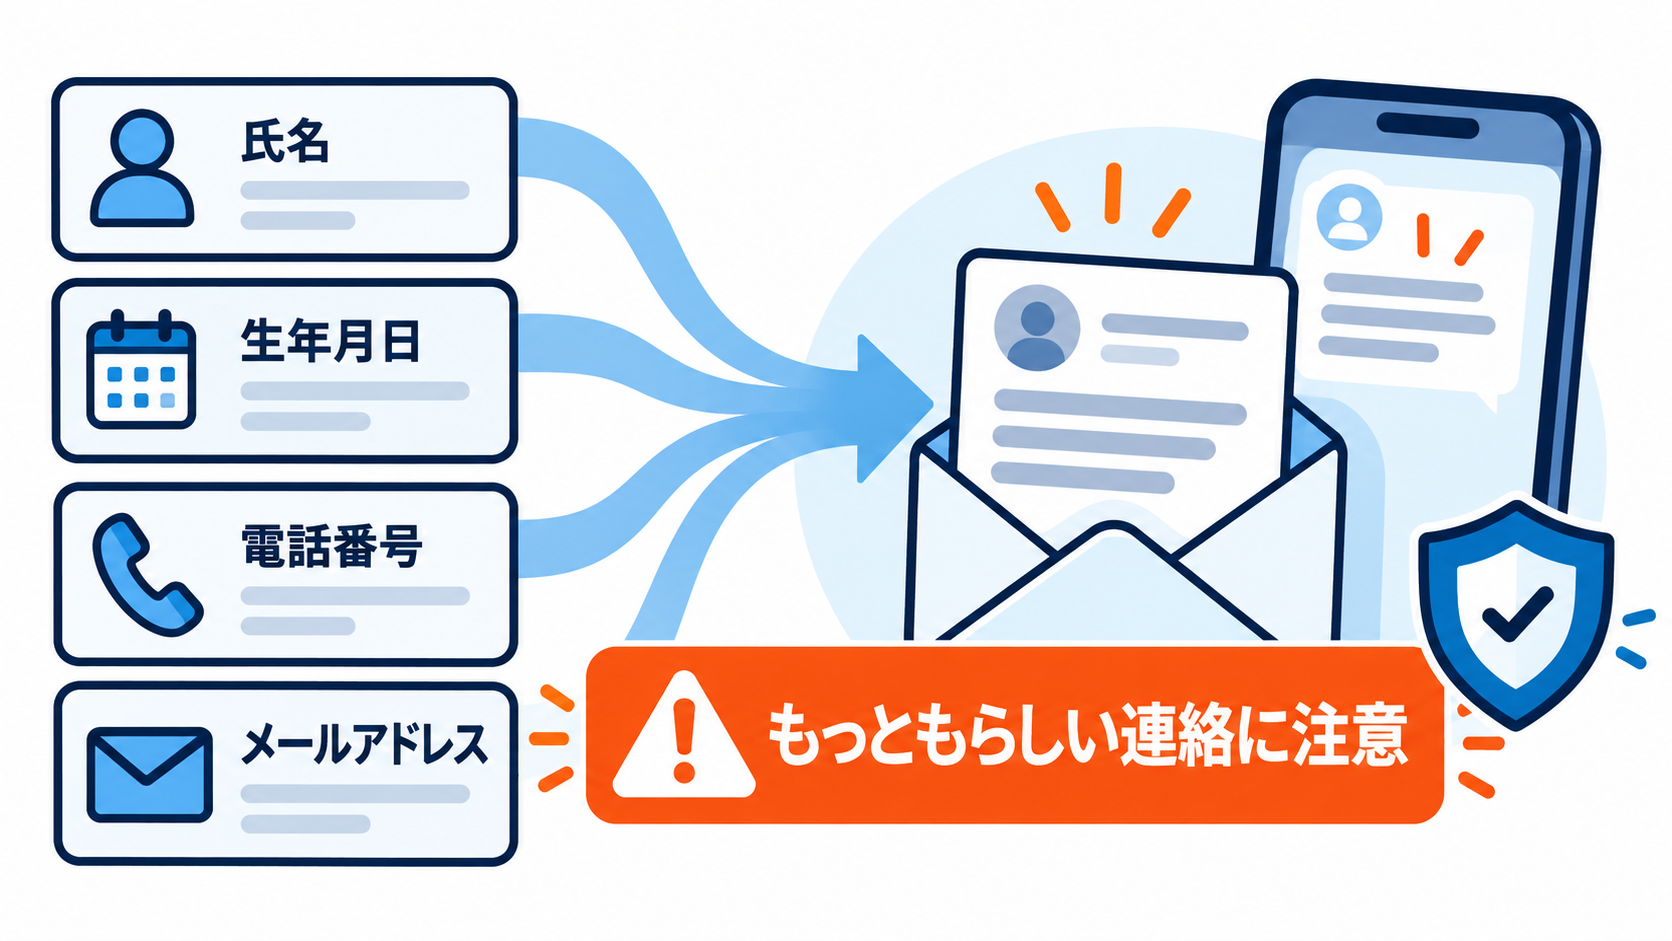
漏えいしたのは、氏名、生年月日、電話番号、メールアドレス、性別、都道府県といった、本人を特定できる情報の組み合わせです。クレジットカード番号は漏えいしておらず、ログインパスワード情報の漏えいも現在確認されていません。ただし、氏名や連絡先を使った便乗詐欺には警戒が必要です。
名前と電話番号を知っている相手から連絡が来ると、それだけで正規の連絡だと信じやすくなります。氏名や生年月日を本文に入れた、もっともらしいメールやSMSが、今後届く可能性があります。
公式発表の時点では、この漏えいに起因する不正利用などの二次被害は確認されていません。「被害は確認されていないが、警戒は続ける」という前提で、次の対応を進めてください。
信用情報機関への本人申告は、今回は標準の対応ではない
今回の漏えい項目には、本人確認書類もその画像も含まれていません。信用情報機関の本人申告は、運転免許証などの紛失・盗難や、名義を使われるおそれがある場合の制度です。そのため、今回の対象者全員に本人申告を勧めることはしません。
先日お伝えした、9月公表のタイムズカーの事案では、運転免許証の画像などの本人確認書類が漏えいしていたため、名義の悪用に備えた本人申告を最優先の対応としました。今回は、漏えいした項目が異なるのです。
身に覚えのない契約の申し込みや、本人確認書類が新たに流出した兆候が出た場合は、各機関に個別に相談する余地があります。本人確認書類が漏えいした場合の対応は、タイムズカー情報漏えいの記事で詳しく扱っています。
出典・参照:
対象者が今すぐ行うべきこと
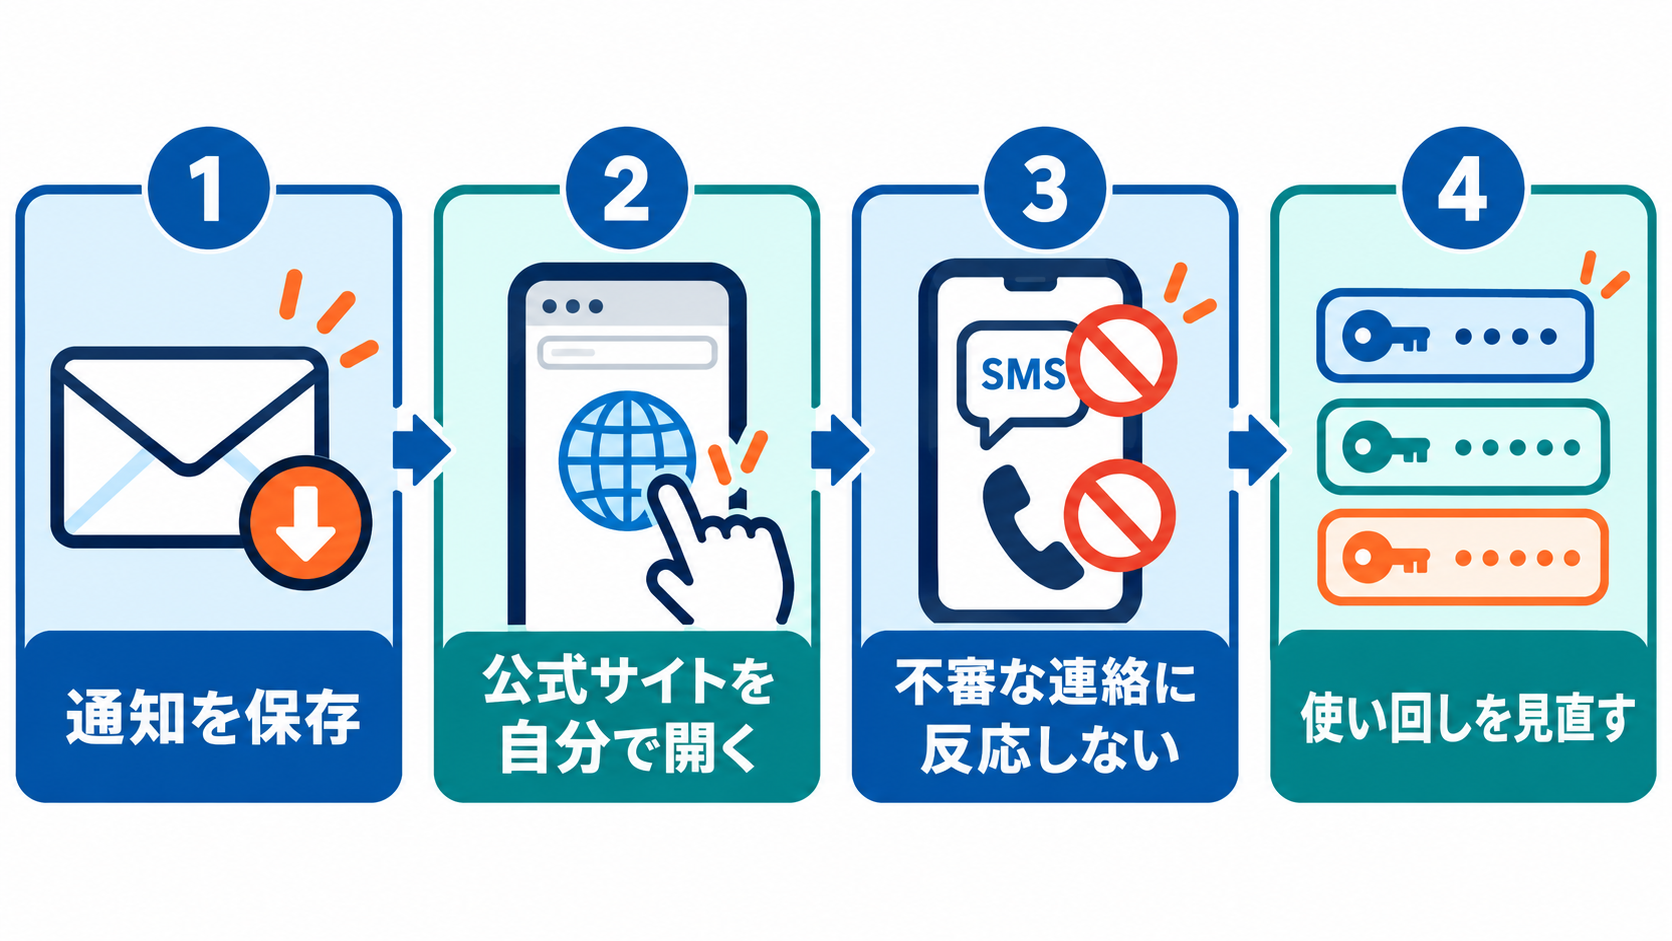
優先順に整理します。いずれも、今回の漏えい項目に合わせて絞った対応です。
| 優先 | やること | 具体策 |
|---|---|---|
| 1 | 通知メールを保存し、公式サイトで確認する | 届いたメールは削除せず保存する。確認は、メールのリンクではなく、ブラウザーで公式サイトを開くか、ブックマークや公式アプリから行う |
| 2 | 不審なメール・SMS・電話に反応しない | バーガーキングを名乗る連絡で、URLを開く、添付ファイルを開く、会員情報やパスワードを入力する、ことは避ける。同社は、メールや電話でパスワードを尋ねることはないとしている |
| 3 | 迷惑メール・迷惑SMSのブロックを有効にする | 携帯電話会社の迷惑メッセージブロック機能を使う。不審な着信や送信元は、着信を拒否し、無視して削除する |
| 4 | パスワードの使い回しを解消する | メールアドレスをIDにして、同じパスワードや似たパスワードを他のサービスで使っている場合に行う。サービスごとに異なるパスワードを設定し、多要素認証やワンタイムパスワードも設定する。氏名・電話番号・生年月日から推測しやすいパスワードは避ける |
| 5 | 身に覚えのないログイン通知や注文を確認する | アプリや、同じメールアドレスで登録している他のサービスで、ログイン通知、注文、登録内容の変更を見る。被害に気づいたら、そのサービス、警察、必要に応じてカード会社に相談する |
バーガーキングのパスワードの漏えいは現在確認されておらず、公式発表は、パスワードの一律の変更を求めていません。4番は、使い回しをしている人に向けた対応です。使い回しが被害を広げる仕組みと、覚えずに管理する考え方は、パスワードの使い回しを扱った記事で解説しています。
一方で、電話番号やメールアドレスを、すぐに変える必要はありません。IPAは、電話番号やメールアドレスを知られても、すぐに変更する必要はなく、不審なSMSや迷惑メールの受信に注意するよう案内しています。
アプリを今後使わない場合は、登録情報を事業者に残さないという意味で、退会が選択肢になります。ただし、退会しても、すでに漏えいした情報が回収されるわけではありません。退会の方法は、公式サイトの「お問い合わせ」にあるアプリのFAQか、カスタマーサービスで確認してください。退会の手続きを促すメールやSMSのリンクからは、操作しないでください。
出典・参照:
とくに警戒したい二次被害|事故に便乗したフィッシング
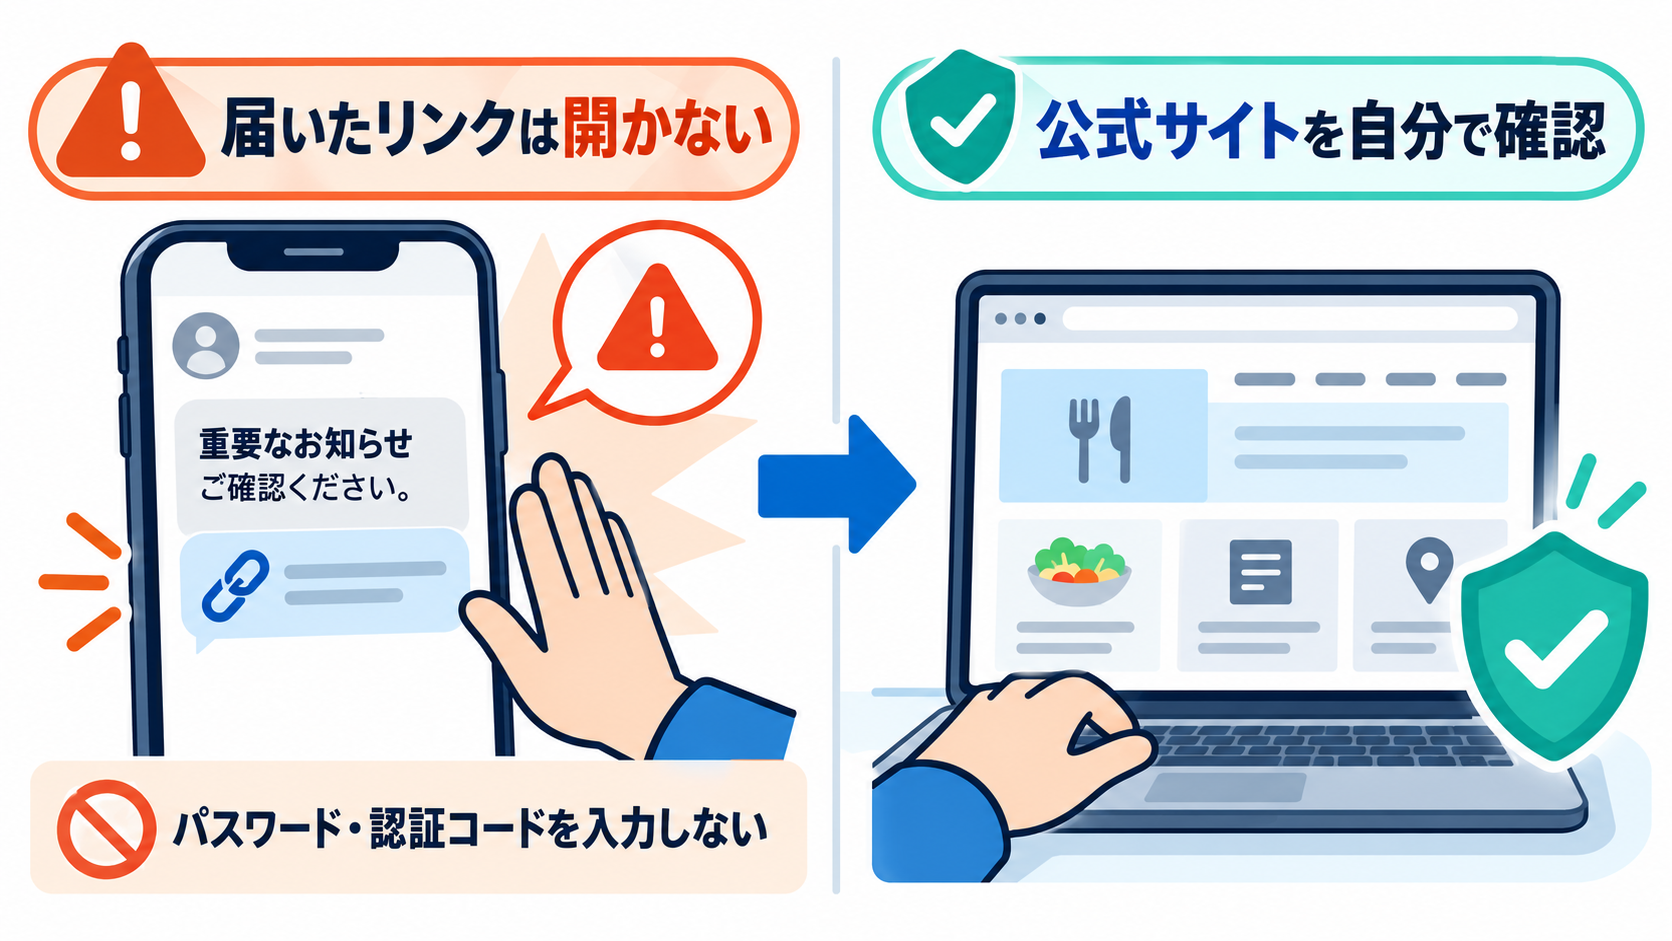
バーガーキング自身も、同社や同社サービスを装った不審なメール、SMS、電話に注意するよう呼びかけています。警察庁によると、フィッシングのメールやSMSには、「個人情報の漏えい」「不正アクセス検知」を理由に切迫感をあおり、ログインを促すものが多く確認されています。
漏えい事案の後は、次のような連絡にとくに注意してください。
- 「情報漏えいにともなう本人確認が必要です」
- 「アカウントを保護するため、至急ログインしてください」
- 「お詫びのクーポン(補償)を受け取るには、情報の入力が必要です」
- 「返金のため、カード情報を入力してください」
共通して呼びかけられているのは、メールやSMSのリンクから直接ログインしないこと、パスワードや認証コード、クレジットカード情報をその場で入力しないことです。
今回は氏名や電話番号が漏えいしているため、あなたの名前を呼んだ連絡や、本物らしい番号からの電話でも、正規の連絡とは限りません。真偽に迷ったら、連絡先に折り返すのではなく、公式サイトを自分で開いて確かめるか、公式サイトに掲載されたカスタマーサービスの電話番号に、自分からかけて確認してください。
出典・参照:
まとめ:事実と未確認を分けて受け止め、公式サイトを自分で開く
バーガーキング公式アプリの会員情報の漏えいで、公式に確認されているのは、約1,118万件の会員情報、氏名・生年月日・電話番号・メールアドレスなどの項目、カード番号の非保持です。ログインパスワードは、漏えいが現在確認されていない段階にあります。
対象者が行うのは、メール・SMS・電話に反応せず、公式サイトを自分で開いて確かめることです。あわせて、パスワードの使い回しがないかを見直してください。電話番号やメールアドレスの変更、信用情報機関への本人申告は、今回の項目では標準の対応になりません。
漏えいした情報は取り戻せません。だからこそ、その情報を使った便乗詐欺に応じないことが、今できる備えになります。本件は調査が続いている事案です。続報は、届いた通知メールとバーガーキングの公式サイトで確認してください。
執筆者
DXportal編集長
町田 英伸
自営での店舗運営を含め26年間の飲食業界にてマネージャー職を歴任後、Webライターとして独立。現在はIT系を中心に各種メディアで執筆の傍ら、飲食店のDX導入に関してのアドバイザーとしても活動中。『DXportal®』では、編集長としてすべての記事の企画、及び執筆管理を担当。特に店舗型ビジネスのデジタル変革に関しての取り組みを得意とする。「50s.YOKOHAMA」所属。