


- share :
タイムズカーを運営するタイムズモビリティ株式会社(パーク24グループ)は2026年9月28日、タイムズカーWebシステムへの不正アクセスにより、氏名・住所・生年月日に加え、運転免許証画像などの本人確認書類情報を含む約660万件のアカウント情報が漏えいしたと公式発表しました。現時点で、情報の不特定多数への公開や、漏えいに起因する不正利用の事実は確認されていません。
実は、本人確認書類情報の漏えいを知らせる個別の通知メールが、DXportal®編集長である私のもとにも届いています。私自身もタイムズカー会員であり、漏えい対象者として、公式サイトの発表とは別にこのメールを受け取りました。
同じメールを受け取って不安を感じている方に向けて、本記事では確認されている事実と、今すぐ行うべき対応、そしてこの種の事案に便乗するフィッシングの見分け方を整理します。
【本記事の要点】
- タイムズカーWebシステムへの不正アクセスにより、運転免許証画像などの本人確認書類情報を含む約660万件(免許証画像はうち160万件)のアカウント情報が漏えいした(タイムズモビリティ公式発表・2026年9月28日)
- 現時点で、不正利用の事実は確認されていない(同社発表)
- 対象者が今すぐやるべきことは、信用情報機関(JICC・CIC・KSC)への本人申告、パスワードの変更、そして「この事故を装った連絡」への警戒である
事件の詳細|時系列・漏えい情報・個人通知
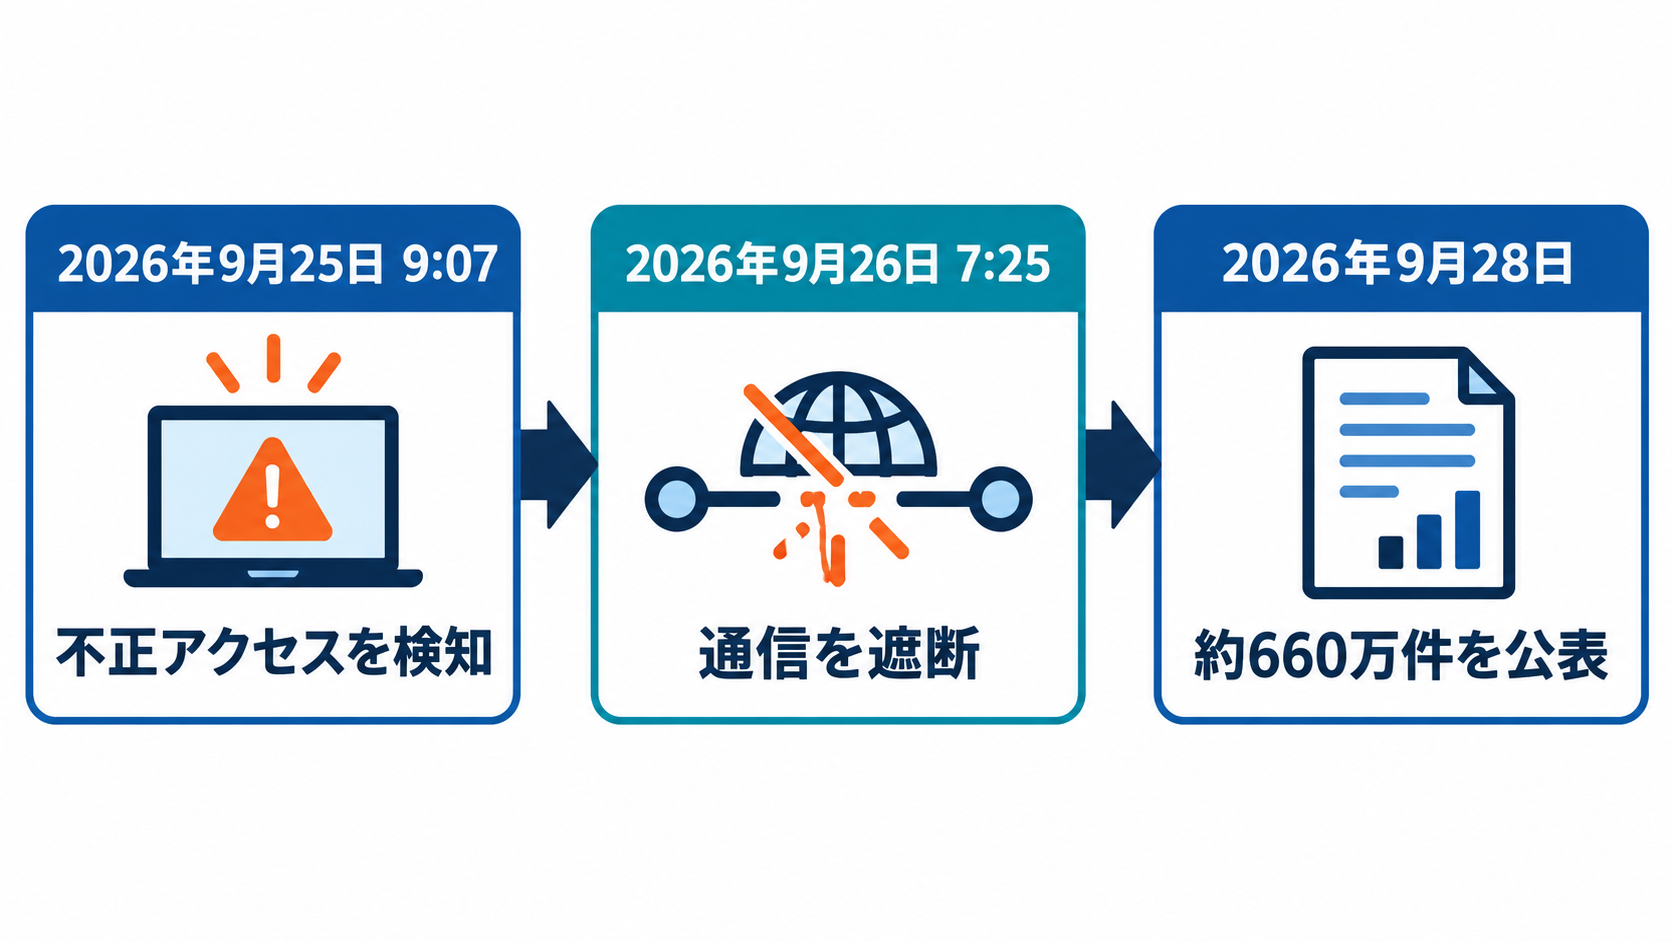
時系列
| 日時 | 出来事 |
|---|---|
| 2026年9月25日 9:07 | タイムズカーWebシステムへの不正アクセスを検知 |
| 2026年9月26日 7:25 | 不正アクセス経路・攻撃元との通信を遮断、アクセス不能を確認 |
| 2026年9月28日 | 対象約660万件(内、約160万件は運転免許証画像等も)の漏えい情報の内訳を公表(第2報) |
対象は現在のタイムズカー会員・タイムズビジネスサービス会員に加え、退会済みの顧客、入会を申し込んだが完了していない人も含まれます。同社は外部専門機関によるフォレンジック調査を進め、個人情報保護委員会・警察へも報告済みとしています。
公式発表による漏えいした情報
タイムズモビリティは2026年9月28日、以下の情報が漏えいしたことを公表しました。
- 氏名
- 住所
- 生年月日
- 電話番号
- メールアドレス
- 運転免許情報
- 本人確認書類情報(運転免許証画像等)
- パスワード(復元不可能な形式)
- 連携サービスID(法人会員は所属部署名も)
なお、クレジットカード情報の漏えいはないことが確認されています。
個人あてに届いたメール内容と解説
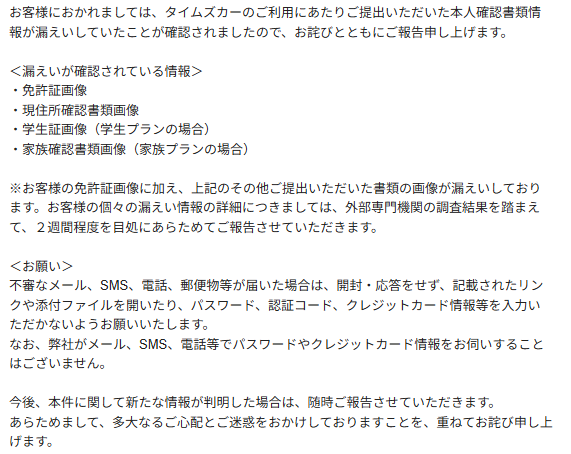
本人確認書類情報の漏えいが確認された会員には、公式発表とは別に、タイムズモビリティから個別の通知メールが届いています。本文の冒頭に「タイムズカー会員様のうち、本人確認書類情報の漏えいが確認された方へお送りしております」という注記があり、この一文が、自分が本人確認書類の漏えい対象であることを示す目印になります。
実際に届いたメールの要点は、次の3つです。
1. 漏えいが確認されている情報(メール記載)
提出した書類の種類はプランによって異なります。メールの記載を整理すると、次のとおりです。
| プラン・利用形態 | 漏えい対象の書類 |
|---|---|
| 全員 | 免許証画像、現住所確認書類画像 |
| 学生プラン | 学生証画像(上記に加えて) |
| 家族プラン | 家族確認書類画像(上記に加えて) |
メールには「免許証画像に加え、上記のその他ご提出いただいた書類の画像が漏えいしております」とあります。免許証だけでなく、住所確認のために提出した書類の画像も含まれる点に注意が必要です。
2. 個々の漏えい内容は、約2週間後に再通知される
お客様の個々の漏えい情報の詳細につきましては、外部専門機関の調査結果を踏まえて、2週間程度を目処にあらためてご報告させていただきます。
現時点のメールは、プランごとの書類の種類を一覧で示したものです。自分が実際にどの書類を提出し、どの画像が漏えいしたのかという個別の詳細は、外部専門機関の調査を経て、約2週間後の続報で通知される予定です。そのため、最初のメールだけで漏えい範囲を断定せず、続報も受け取れる状態にしておく必要があります。
3. 求められている行動と、会社が聞かないこと
不審なメール、SMS、電話、郵便物等が届いた場合は、開封・応答をせず、記載されたリンクや添付ファイルを開いたり、パスワード、認証コード、クレジットカード情報等を入力いただかないようお願いいたします。
なお、弊社がメール、SMS、電話等でパスワードやクレジットカード情報をお伺いすることはございません。
メールで案内されている対応は、不審な連絡に応じないことです。タイムズモビリティは、メール・SMS・電話でパスワードやクレジットカード情報を尋ねることはないと明言しています。逆に言えば、これらを尋ねてくる連絡は、同社を装った偽物と判断できます。
なお、届いたメールは配信専用で、返信しても対応されません。問い合わせは、メール内に記載された電話窓口(0120-25-8924・24時間対応)または問い合わせフォームで受け付けています。ただし同社は、現時点ではメールとWebページに書かれた内容以外を個別に答えられない場合があるとしており、続報を待つよう案内しています。
本人確認書類の漏えい対象かどうかは、この個別通知メールが届いているかどうかが目安になります。対象は現在の会員だけではなく、退会済みの人や、入会を申し込んで完了しなかった人も含まれます。
過去にタイムズカーを利用した心当たりがある人は、現在は使っていなくても、当時登録したメールアドレスの受信フォルダを改めて確認してみてください。見当たらない場合は、迷惑メールフォルダも確認するとよいでしょう。
それでも見当たらない場合や、他の情報の漏えいが気になる場合は、まず公式サイトの発表を確認し、必要に応じて上記の問い合わせ窓口へ連絡してみることをおすすめします。
出典・参照:
タイムズカーの漏えいで、何が危険なのか|なりすまし被害のリスク
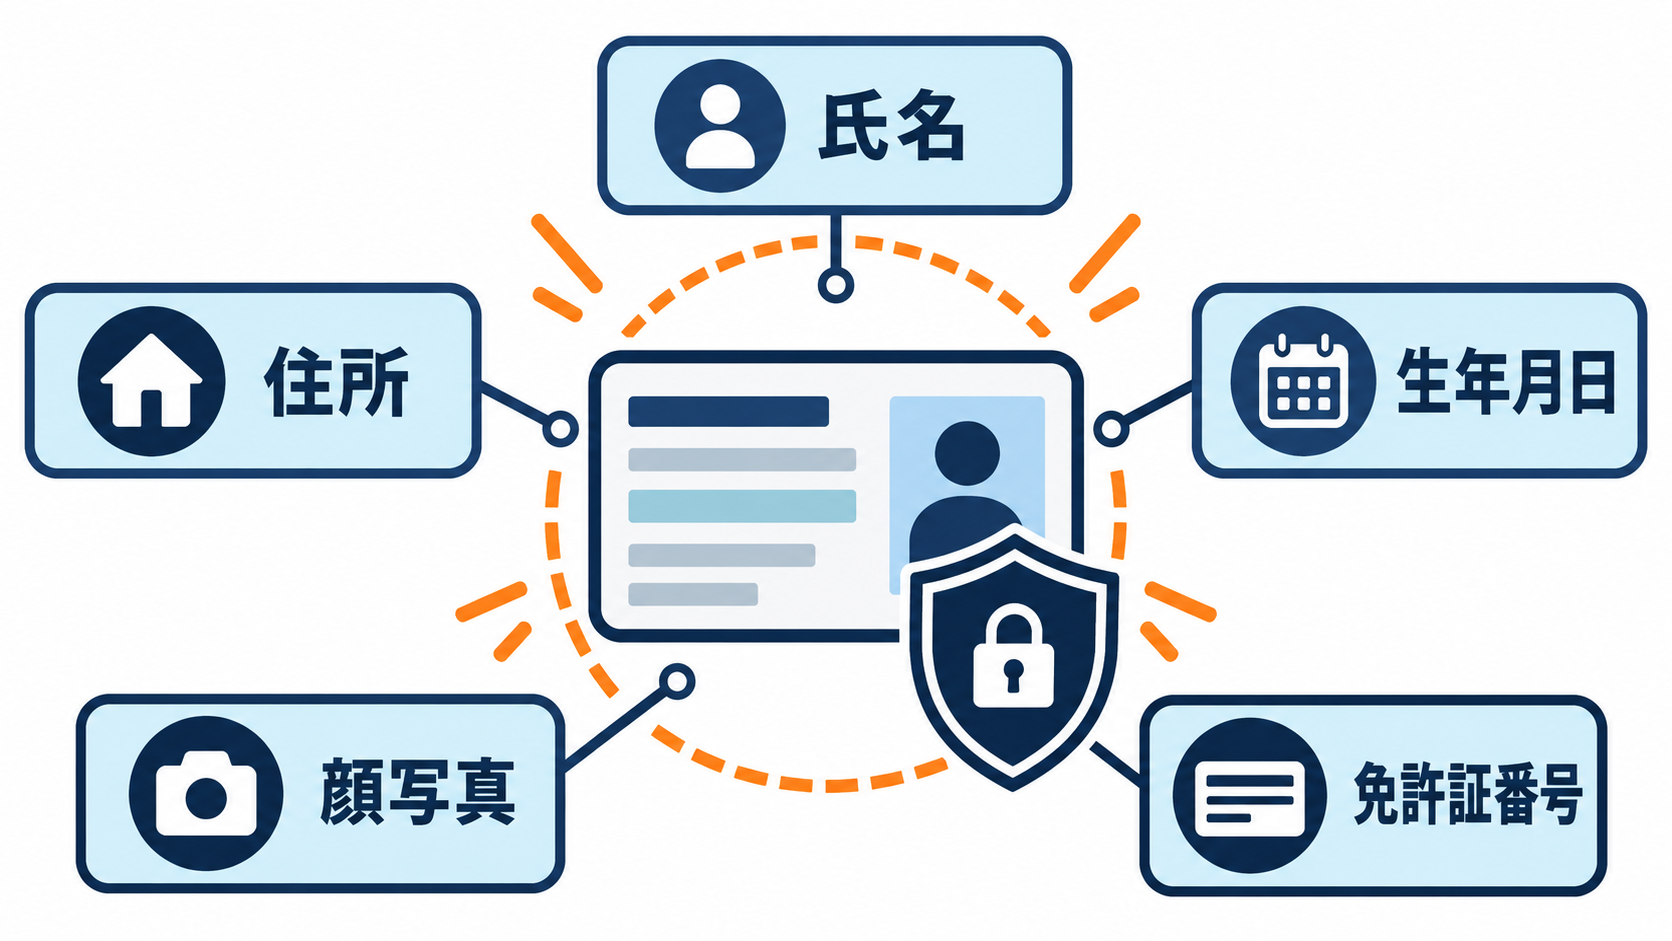
運転免許証の画像には、氏名・住所・生年月日・顔写真・免許証番号といった、個人を識別する全ての情報がまとまって写っています。これらの情報が一つのパッケージとして外部に流出したことが、タイムズカーの漏えいの最大の懸念点です。
最大の危険:勝手にローンやクレジットカードを組まれる可能性
金融機関がローンやクレジットカードの申し込みを処理するとき、本人確認の手段として本人確認書類を写真で確認することがあります。
氏名、住所、生年月日、顔写真がまとまった運転免許証の画像があれば、攻撃者はこれを利用してあなたの名義でローン申し込みやクレジットカード契約を行い、あなたが知らないうちに借金やクレジット枠を作られる危険があります。
その他の懸念:複数のリスク
| リスク | 内容 |
|---|---|
| 銀行口座の不正開設 | 本人確認情報を使い、不正に銀行口座が開設される。その口座が詐欺や違法送金の踏み台にされるリスク |
| 個人情報の二次流通 | 漏えいした情報が他の詐欺グループや闇市場で売買される可能性 |
| 他サービスでの不正ログイン | 同じ個人情報の組み合わせが他のオンラインサービスで使われ、アカウントが乗っ取られる可能性 |
ただし、金融機関の多くはオンライン申し込みだけでなく、電話確認や追加の身分確認を実施しています。また、タイムズモビリティは現時点で不正利用の事実は確認されていないとしています。「実害は確認されていないが、警戒は続ける」という前提で、適切な対応を進めることが重要です。
なお、この漏えい事件に便乗したフィッシング詐欺の危険もあります。見分け方についての詳細は後の章を参照してください。
出典・参照:
対象者が今すぐ行うべきこと
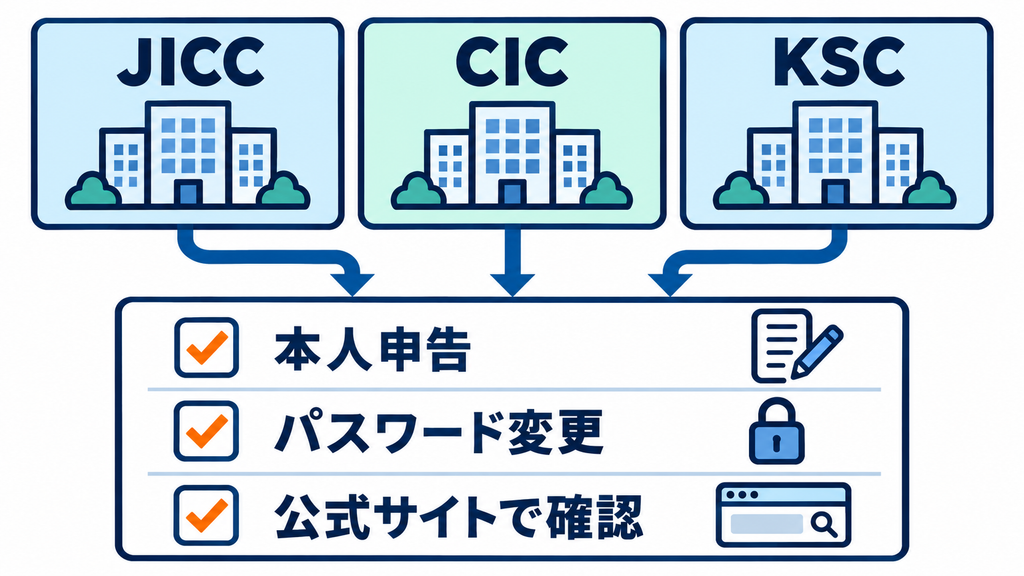
最優先で行いたいのが、信用情報機関への本人申告です。今回のように本人確認書類の画像そのものが流出した場合、次の3機関に申告できます。
| 申告先 | 対象・区分 | 手続き | 効果・期間 |
|---|---|---|---|
| JICC(日本信用情報機構) | 現物は手元にあるが画像等が流出した場合は「名義の悪用防止」区分 | 満15歳以上の本人が直接申込(代理人不可)。本人確認書類の提出が必要 | 登録から5年間。加盟会員がキャッシング・ローン等の審査時に確認し、慎重な与信判断につなげられる |
| CIC | 不正利用被害防止のための本人申告 | インターネットまたは郵送 | 2026年9月29日時点、アクセス集中で受付番号を取得しづらい状況が続いていると告知あり。つながらない場合は時間を置いて再試行する |
| 全国銀行個人信用情報センター(KSC) | 本人確認書類の紛失・盗難・漏えい等により名義を冒用される可能性がある場合 | インターネット申告(マイナンバーカードによる公的個人認証、手数料500円)または郵送 | 与信取引上の判断を拘束するものではなく、悪用防止効果を保証するものでもない。預金口座開設時には照会されない |
3機関とも、これは「悪用を完全に防ぐ仕組み」ではなく、加盟会社が審査の際に慎重な判断をするための参考情報です。KSC自身も、与信判断を拘束せず、口座開設時には照会されないと明記しています。過信せず、次の対策とあわせて行ってください。
- タイムズカーのパスワードを変更する(漏えいしたパスワードは復元不可能な形式とされているが、念のため変更する)
- 同じパスワードを他のサービスで使い回している場合は、それらも変更する
- 「情報漏えいに関する本人確認」「補償金」「免許証再登録」「返金」等を名乗るメール・SMSのリンクは開かない。手続きが必要と案内された場合も、リンクからではなく自分で公式サイト・公式アプリを開く
- クレジットカード明細・銀行口座・携帯電話契約に、身に覚えのない契約・本人確認・認証コード通知がないか確認する
- 届いた通知メール(不正アクセスの発表と、本人確認書類漏えいの個別通知の両方)を削除せず保存する。今後届く続報も保存し、「いつ、何が漏えいしたと通知されたか」を後から示せるようにしておく
「免許証をすぐ再発行すべきか」については、公式発表・IPA・警察庁のいずれにも、今回の漏えいを理由に一律の再発行を推奨する記載はありません。まず信用情報機関への本人申告が、今回のケースに直接対応する対策です。不審な利用に気づいた場合は、最寄りの警察署か、タイムズモビリティの問い合わせ窓口(0120-25-8924・24時間対応)に相談してください。
出典・参照:
特に警戒したい二次被害|事故に便乗したフィッシング
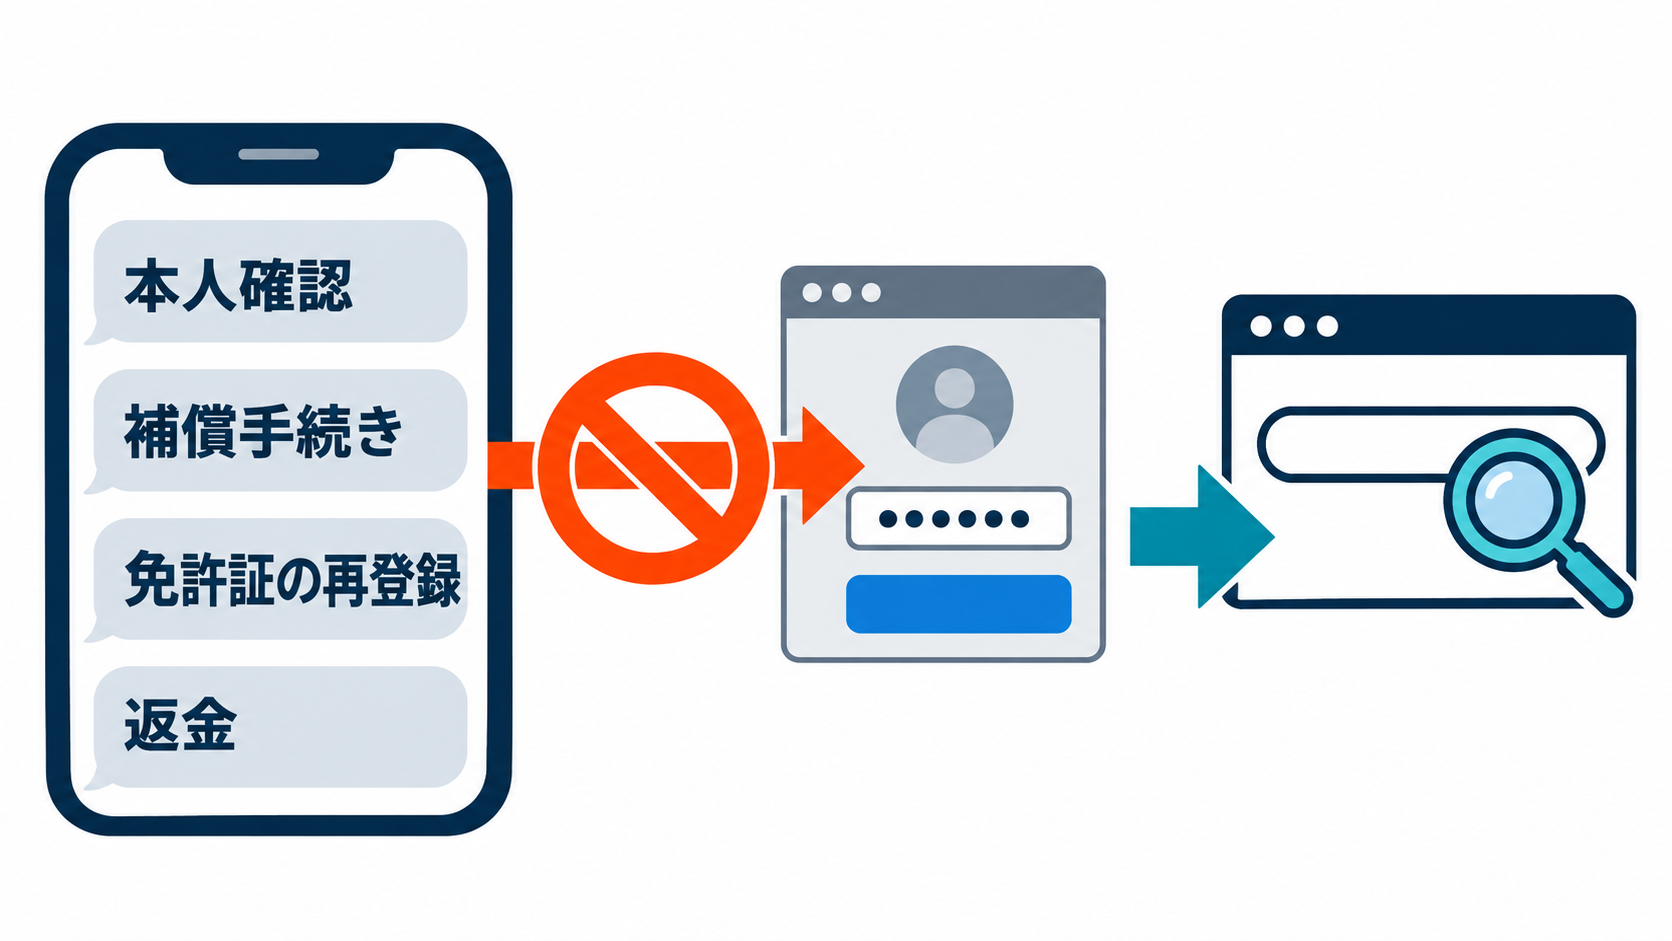
タイムズモビリティ自身も「当社を装ったメール、SMS、電話等には十分ご注意ください」と注意喚起しています。警察庁も、携帯電話会社・宅配業者・金融機関などをかたる偽サイトへの誘導が多数確認されているとして、フィッシング対策を呼びかけています。
漏えい事案の後には、事故に便乗した詐欺の連絡が増える傾向があります。次のような連絡には特に注意してください。
- 「情報漏えいに伴う本人確認が必要です」
- 「補償手続きが必要です」
- 「免許証の再登録が必要です」
- 「返金のためカード情報を入力してください」
共通して呼びかけられているのは、メールやSMS内のリンクから直接ログインしない、パスワードや認証コード、クレジットカード情報をその場で入力しないという基本です。真偽に迷ったら、リンクではなく公式サイトを自分で検索し直すか、公式の問い合わせ窓口に電話で確認してください。
出典・参照:
まとめ:信用情報機関への申告と、便乗連絡への警戒を
対象者がまず行うのは、信用情報機関(JICC・CIC・KSC)への本人申告です。あわせてパスワードを変更し、「情報漏えいに伴う本人確認」や「補償手続き」を名乗る連絡には、リンクから応じないでください。
流出した免許証画像は、取り戻すことができません。だからこそ、申告で加盟会社の審査が慎重になる状態をつくり、便乗詐欺による二次被害を避けることが、今できる備えになります。
現時点で不正利用の事実は確認されていませんが、本件は現在進行中の事案です。続報は、届いた通知メールや公式サイトで確認してください。
執筆者
DXportal編集長
町田 英伸
自営での店舗運営を含め26年間の飲食業界にてマネージャー職を歴任後、Webライターとして独立。現在はIT系を中心に各種メディアで執筆の傍ら、飲食店のDX導入に関してのアドバイザーとしても活動中。『DXportal®』では、編集長としてすべての記事の企画、及び執筆管理を担当。特に店舗型ビジネスのデジタル変革に関しての取り組みを得意とする。「50s.YOKOHAMA」所属。