


- share :
楽天モバイルが提供するクラウドストレージ「楽天ドライブ」で不正アクセスがあり、1万5,382アカウントに保存されていた写真や文書などのデータが、第三者に取得・閲覧されました。侵入には楽天ドライブが使う一部システムの管理用アカウントの認証情報が使われた、というのが公式告知の内容です。
本記事では、公式告知で確認できる3つの事象と会社の対応を速報として整理します。あわせて、国内で漏えいの公表が続く背景について、編集部の見方を添えます。
【本記事の要点】
- 保存データが取得・閲覧されたのは1万5,382アカウントで、期間は2026年1月29日から9月17日
- アカウント名などは687アカウント、暗号化されたパスワードなどは313アカウントで取得・閲覧された。時期は8月27日で、2つの数の関係は公式に明記されていない
- 侵入には、管理用アカウントの認証情報が使われた。取得方法は公表されていない
- 漏えいの公表が続く背景には、AIによる攻撃の高速化と参入障壁の低下があるというのが編集部の見方である
楽天ドライブの不正アクセスで公表された3つの事象
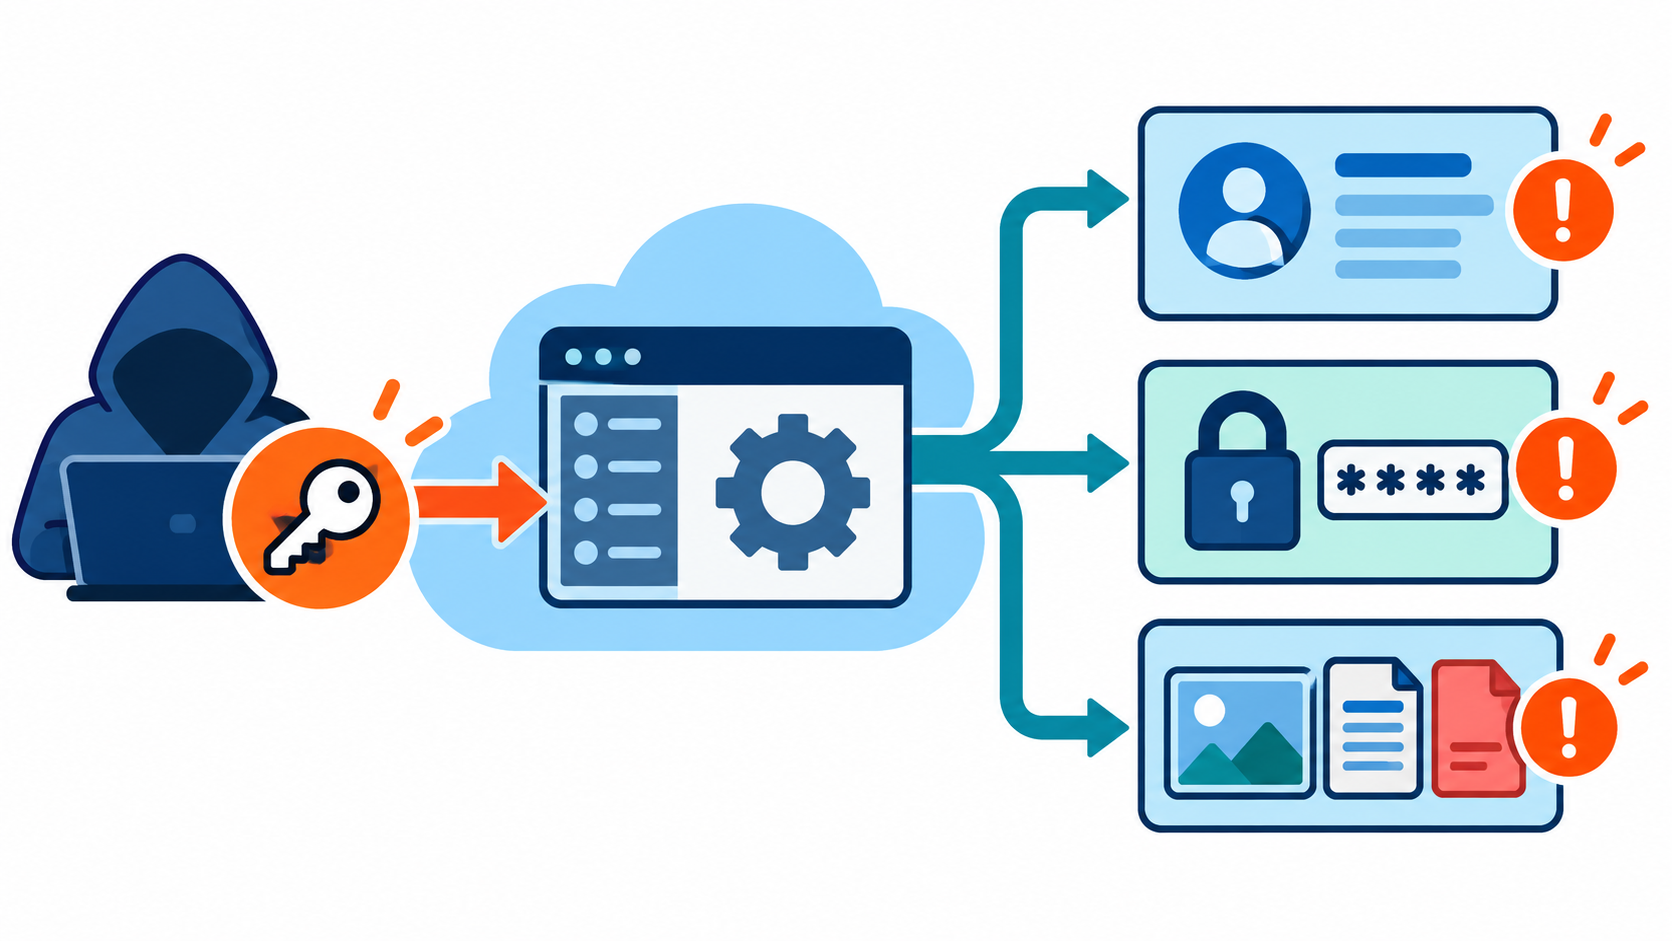
楽天ドライブの公式告知は、第三者が一部システムの管理用アカウントの認証情報を不正に取得し、そのシステムにアクセスしたとしています。確認された事象は次の3つです。
| 事象 | 時期 | 対象 | 取得・閲覧された情報 |
|---|---|---|---|
| ① アカウント情報 | 2026年8月27日 | 687アカウント | アカウント名、ディスプレイネーム、プロフィール用画像のURL |
| ② パスワード等 | 2026年8月27日 | 313アカウント | ①の情報に加え、復元を困難にした暗号化済みのパスワードと、暗号化の際に加えた文字列 |
| ③ 保存データ | 2026年1月29日〜9月17日 | 1万5,382アカウント | 楽天ドライブ上に保存された写真、文書などのデータ |
最も影響が大きいのは、③の保存データです。公式告知は①②③を別々に掲げており、313アカウントが687アカウントの内数なのか、③と重なるアカウントがあるのかは明記していません。そのため、3つの数字を足し合わせた総数は出せず、実際に影響を受けたアカウントの総数は未公表です。なお、1万5,382はファイルの数ではなく、保存データが取得・閲覧されたアカウントの数です。
認証情報の取得方法や攻撃者については、公表されていません。
出典・参照:
楽天ドライブの対応と、利用者への案内
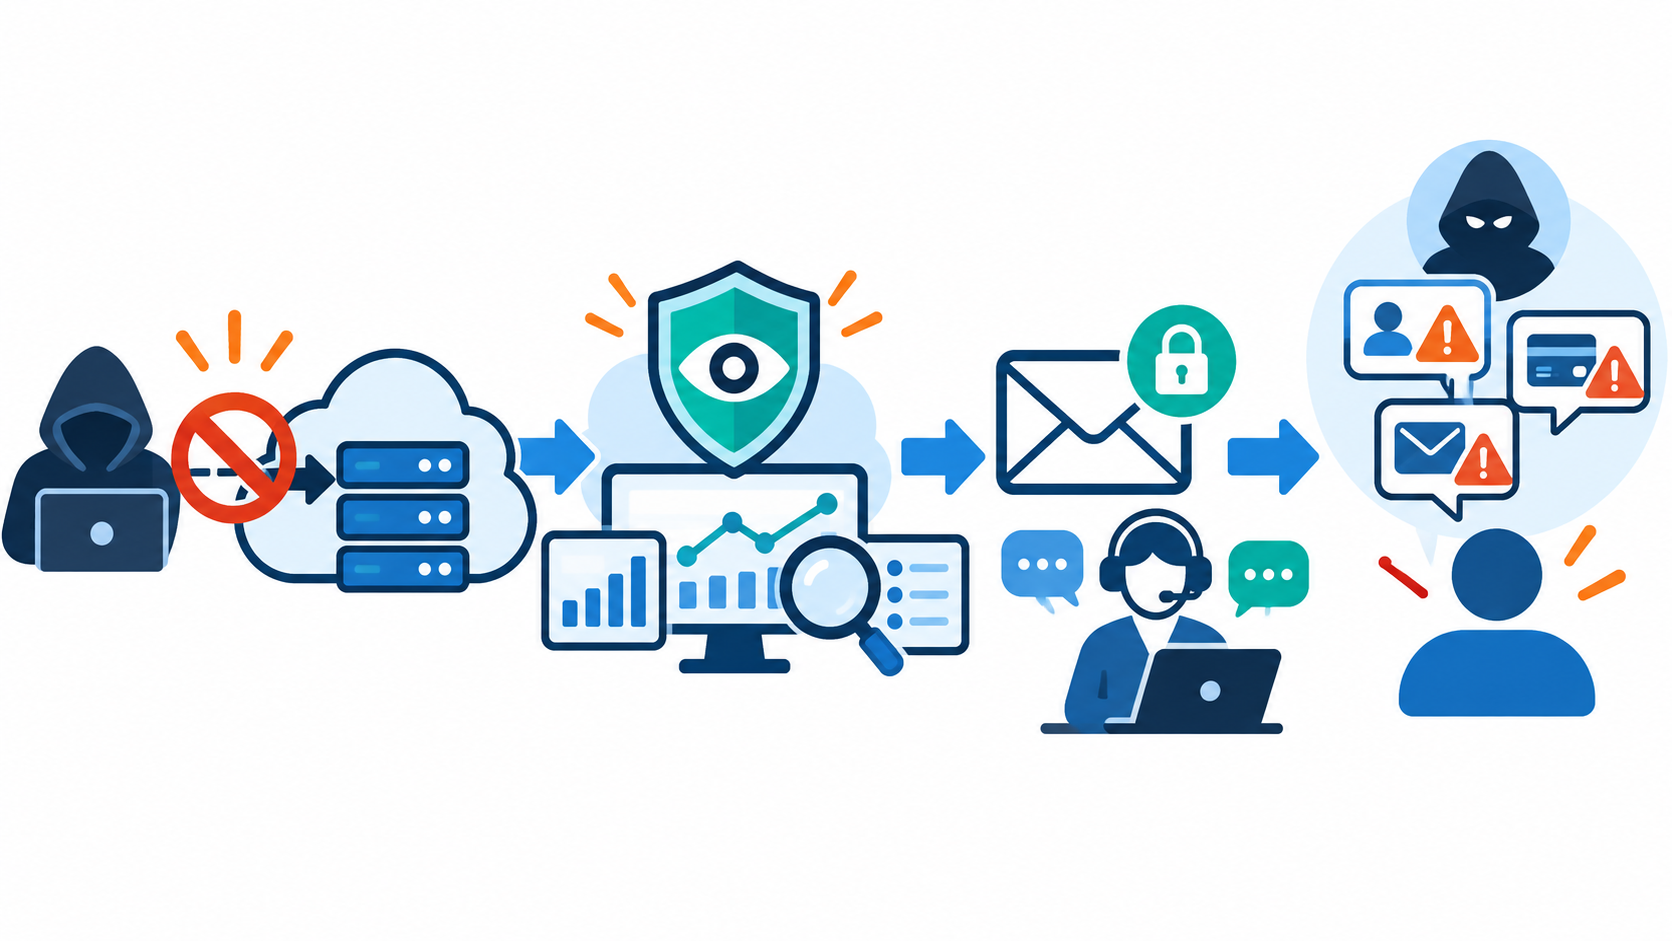
楽天ドライブは、次の対応を取ったとしています。
- 不正アクセスの経路を遮断した
- 監視体制を強化した
- アプリのダウンロードと新規アカウント発行を制限した
- 関係当局へ報告した
- 対象の利用者へ、メールなどで個別に通知する
制限の解除時期は告知に載っておらず、今回の不正アクセスによる二次被害は、告知の時点で確認されていないという説明です。自分が対象かどうかは、メールなどによる個別通知で知らされます。アプリや画面上で確認する方法は、告知に記載がありません。
利用者への案内は、身に覚えのないログインやアカウントの異常、心当たりのない請求、脅迫やなりすましと思われる連絡への注意です。そうした連絡は開封や対応をせず、楽天ドライブの窓口か警察へ相談するよう求めています。警察への相談や被害の届け出は、警察庁の「サイバー事案に関する相談窓口」に次の案内があります。
- 各都道府県警察のサイバー犯罪相談窓口(連絡先は警察庁サイトの一覧に掲載)
- オンラインの受付窓口(電子申請で、通報・相談・情報提供ができる)
- 技術面の一般的な相談は、IPAの情報セキュリティ安心相談窓口(03-5978-7509)
個別通知のメールを確認するときは、警察庁が勧めるフィッシング対策が参考になります。メールやSMSのリンクを安易に開かず、公式サイトのブックマークや公式アプリから接続する方法です。
楽天ドライブへの問い合わせ先は、次の2つです。
| 窓口 | 連絡先 | 受付時間・対応言語 |
|---|---|---|
| 臨時サポート窓口(電話) | 0800-600-6600 | 年中無休の9:00〜17:00。日本語のみ |
| 公式のお問い合わせフォーム | 楽天ドライブ サポートのお問い合わせフォーム | 告知に記載なし |
出典・参照:
相次ぐ漏えいの公表と、編集部の見方
国内では9月下旬から、大規模な個人情報の漏えい、または漏えいの可能性が相次いで公表されています。公式発表で日付と件数を確認できたものを並べます。件数の単位と確度(漏えいの確認か、疑い・可能性か)は、各社の発表どおりです。
| 公表日 | 対象 | 公表された規模 |
|---|---|---|
| 2026年9月28日 | パーク24(タイムズカー) | 約660万アカウント(9月29日の第3報で、運転免許証画像などの本人確認書類が漏えいしたアカウントは約160万アカウントと公表) |
| 2026年10月4日 | 日本経済新聞社(Google Workspaceへの不正ログイン) | 漏えいの疑い:1,646人分 |
| 2026年10月5日 | 物語コーポレーション(焼肉きんぐ公式アプリ) | 1,078万8,963件 |
| 2026年10月5日 | 大和証券(委託先への不正アクセス) | 漏えいの可能性:約11万人 |
| 2026年10月6日 | 楽天ドライブ | 保存データ1万5,382アカウント |
| 2026年10月9日 | ブックオフグループホールディングス子会社の会員管理システム | 最大約643万件(会員番号の件数で、実人数ではない) |
入口は、業務システムへの侵入、委託先、クラウドのアカウントへの不正ログイン、管理用の認証情報などさまざまで、共通の原因や同一の攻撃者を示す発表はありません。
今回の楽天ドライブの件でAIが使われたという公表はありません。そのうえで編集部は、背景の1つに、AIによる攻撃の高速化と参入障壁の低下があるのではないかと見ています。弱点の探索や攻撃の準備をAIが肩代わりすれば、攻撃にかかる時間と手間は減ります。専門的なハッカー集団でなくても、企業に攻撃をしかけやすくなるという見立てです。
公的機関も同じ方向の警戒を示しています。IPAの『情報セキュリティ10大脅威 2026』では、組織向けの3位に「AIの利用をめぐるサイバーリスク」が初めて選ばれ、AIの悪用による攻撃の容易化が挙げられました。
警察庁も、高性能なAIが攻撃者に悪用されることで、サイバー攻撃がより高速かつ大規模に行われるリスクが懸念されるとしています。これらは一般的なリスク評価であり、本件の原因を示すものではありません。
出典・参照:
まとめ:入口の鍵が、預けたデータ全体を左右する
今回公表された侵入の入口は、利用者のパスワードではなく、システムの管理用アカウントの認証情報でした。クラウドに預けるデータが増えるほど、管理者の認証情報1つが守る範囲は広がります。攻撃が速く、手軽になるという見方が当たっているなら、入口にあたる管理用アカウントの守りは、これまで以上に重要です。
公式の続報では、制限の解除や影響範囲が更新される可能性があります。楽天ドライブの利用者は、個別通知のメールと、公式の告知を確認してください。
なお、自分のデータが漏えいした場合の対策は、次の記事にまとめています。
【緊急】タイムズカーに不正アクセス、個人情報約660万件が漏えい|対象者が今すぐ確認すべきこと
執筆者
DXportal®運営チーム
DXportal®編集部
DXportal®の企画・運営を担当。デジタルトランスフォーメーション(DX)について企業経営者・DX推進担当の方々が読みたくなるような記事を日々更新中です。掲載希望の方は遠慮なくお問い合わせください。掲載希望・その他お問い合わせも随時受付中。