


脆弱性を放置するとどうなるか:4つの被害
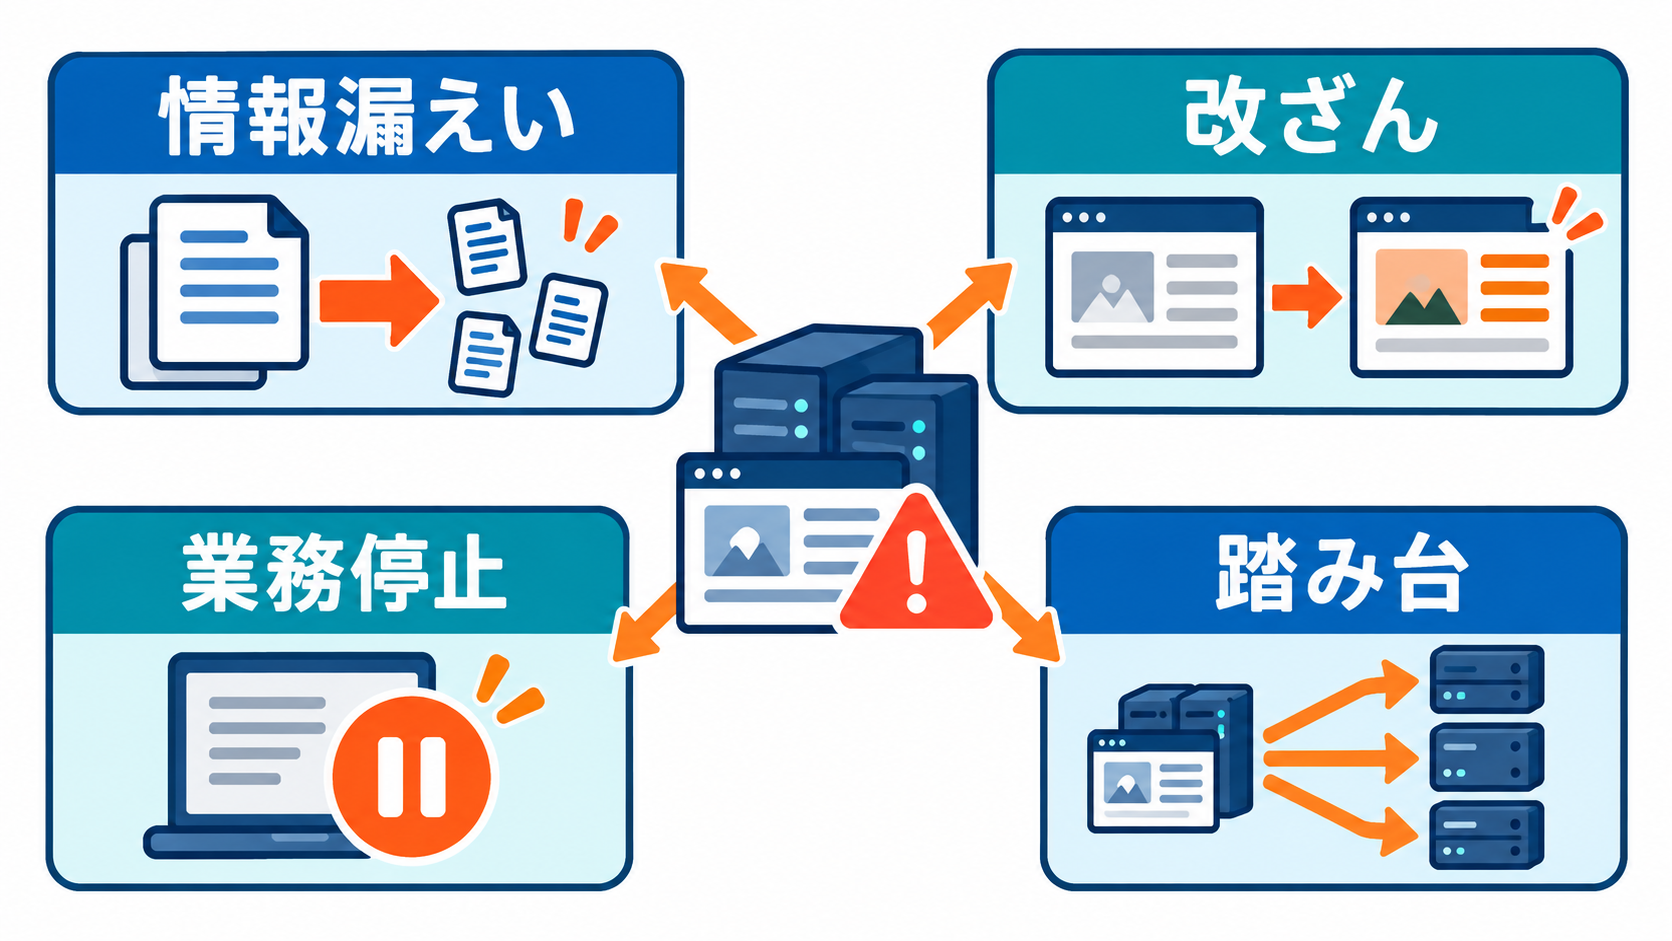
脆弱性の放置で想定される主な被害は、次の4つです。
| 被害 | 起きること |
|---|---|
| 情報漏洩 | 顧客情報や取引先の情報が、外へ持ち出される |
| サイトの改ざんと誘導 | 公式サイトの内容を書き換えられ、閲覧者が偽のページへ誘導される |
| 業務停止 | データを暗号化されて業務が続けられなくなり、復元と引き換えに金銭を要求される |
| 他社への攻撃の踏み台 | 乗っ取られたシステムが、取引先など他の組織への攻撃に使われる |
業務停止につながるランサム攻撃(データを暗号化して身代金を要求する攻撃)は、IPA(情報処理推進機構)の『情報セキュリティ10大脅威2026』の組織向けの脅威では1位にランキングしました。暗号化に加えて、盗んだ情報を公開すると脅す二重脅迫の手口も、広く確認されています。
直近でも、メール配信サービス「Cuenote FC」を提供するユミルリンクへの不正アクセスで、同社の説明によると、ライブラリ(プログラムの部品)の脆弱性が突かれました。
詳しくは、関連記事『Cuenote FC不正アクセス|49システムで漏えい、延べ5,100万件超のおそれ』で解説しています。
自社に引き当てると、顧客データ、公式サイト、自社の業務、取引先とのつながりの4つが、被害の届く先となるでしょう。
出典・参照:
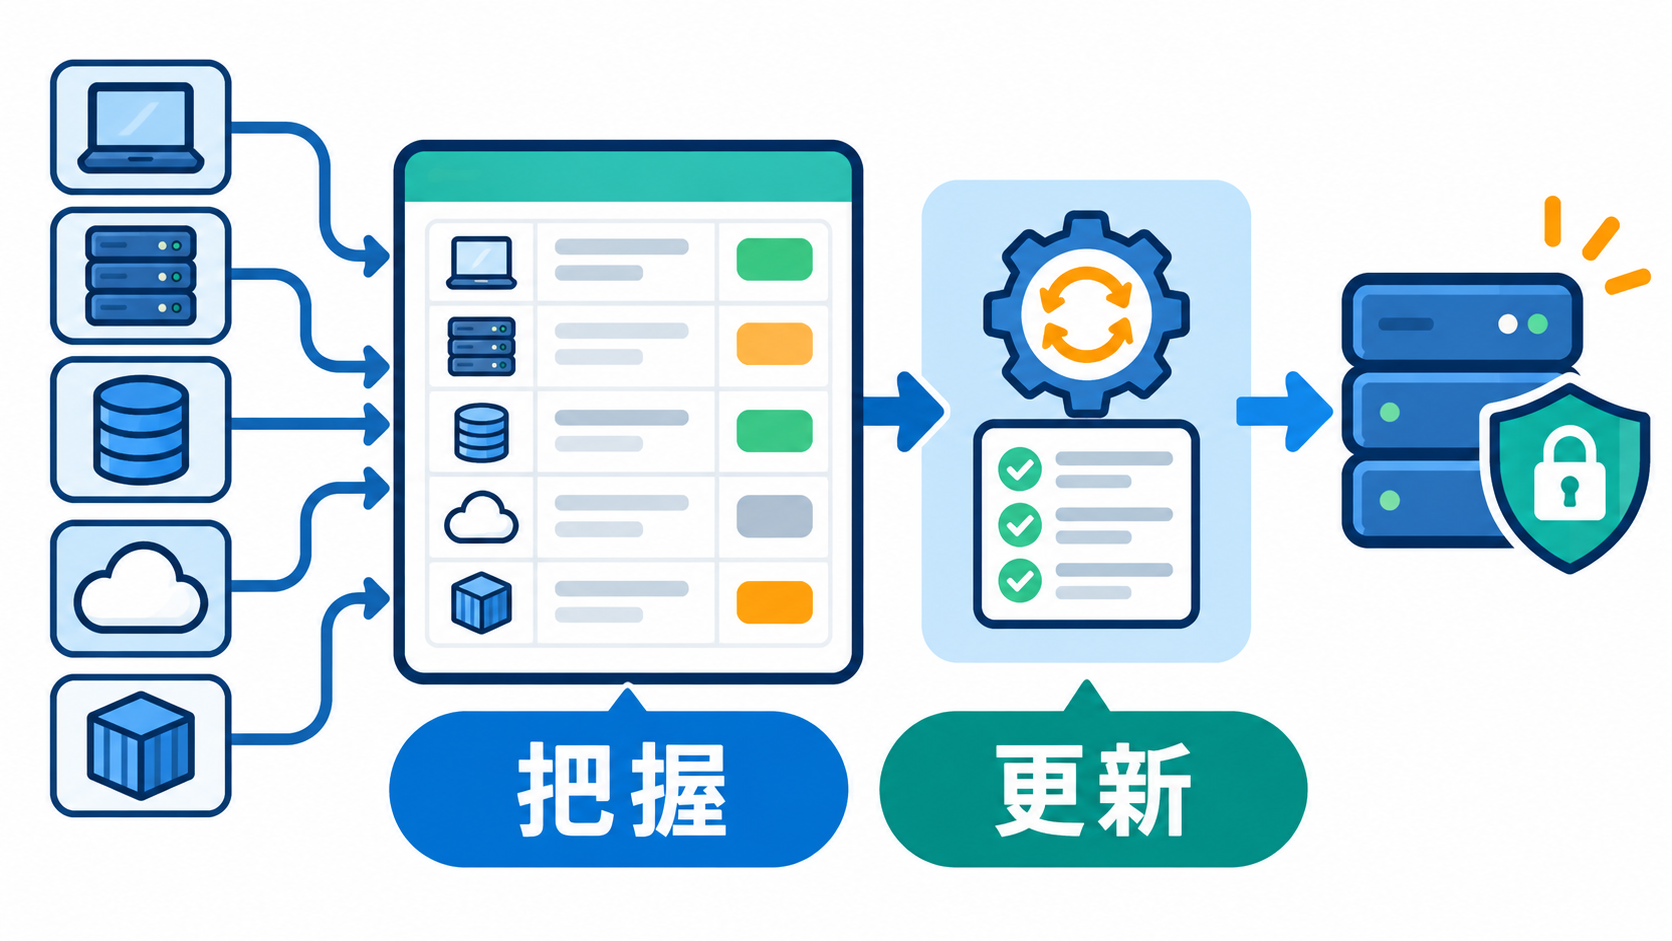
結論:問われているのは言語ではなく「把握と更新」
では、この問題はPHPをやめれば解決するのでしょうか。先にも触れたように、脆弱性はどんなソフトウェアにも見つかるものです。つまり、PHPをやめて別の言語や部品に替えったとしても、次は別のソフトウェアで同じことが起き得てしまうでしょう。
今回問われたのは、プログラム言語の優劣ではなく、自社が何を使っているかを把握し、修正を適用できる状態にあるかどうかだったのです。
当サイト編集部のエンジニアは、実際に現場で更新が進みにくい理由として、次のような声やケースを見聞きしているようです。
- 費用の理解が得られにくい。「保守に入っているのに、なぜ費用がかかるのか」「うちは攻撃されないから大丈夫」という受け止めがある
- 責任の所在が曖昧になりやすい。誰が判断し、誰が費用を持つかが決まっていない
- PHPを使うシステムが複数あり、どれが対象かの判別だけで時間がかかる
- 報道されても他人事と受け止め、確認しない。制作会社などの委託先から連絡がないため、関係ないと考えてしまうケースがある
さらに、更新で今のシステムが動かなくならないかの確認や、対象の判別といった技術上の課題に加えて、誰が判断し、誰が費用を持つかが決まっていないことも、更新を遅らせる要因となり得ます。
また、今回公表されたPHPの2件の脆弱性は認証が必要ない部分であったため、攻撃の入り口がログインできる人に限られていませんでした。つまり、「うちは攻撃されない」という見込みで更新を後回しにする判断は、この条件では根拠が弱くなってしまうのです。
更新を遅らせる原因には、判断の置き場所も含まれます。更新の費用を誰が判断するか、更新のために止めてよいかを誰が決めるかは、経営の判断です。
更新を先送りしないための備えは、次の4つです。
- 使っているものの台帳をつくる。
- 検証用の環境(本番と同じ仕組みで先に更新を試せる場所)を持つ。
- システムを二重にしておく(更新中も片方で動かせる)。
- 委託先と取り決める。
こうした備えがあるほど、修正の適用を先送りせず、サービスを止める時間を短くして、更新できます。
つまり、更新が遅れる理由は、費用も、責任の所在も、対象の判別も、PHPという言語に固有のものではないのです。たとえPHPをやめて別の言語に替えても、備えがなければ、次に見つかる脆弱性で同じ遅れが生じてしまうでしょう。
PHPだけが危険なのではなく、どのソフトウェアでも、把握と更新の備えがあるかどうかが分かれ目となるのです。
まとめ:PHPかどうかより、把握と更新の備えが分かれ目
「PHPは危険か」という問いへの答えは、使っている言語ではなく、自社が使っているものを把握し、修正を先送りせず更新できる状態にあるかどうかです。
今回のPHPの2件の脆弱性は深刻で、修正版の適用が必要でした。一方で、脆弱性はどんなソフトウェアにも見つかるため、PHPをやめても同じことは起き得ます。SQLインジェクションやXSSのように、アプリケーション側の欠陥は、PHPを更新しても直らず、診断で見つけて直します。
つまり、不安を減らすのは、言語を選び直すことではなく、使っているものと判断する人を、平時に決めておくことです。貴社では、次の3つから始めてみてはいかがでしょうか。
- 管理責任者を確認し、委託先や提供元に、使っているPHPの版と修正版の適用予定を確認する。
- 公開サイトやAPI、古いサイト、検証環境まで、使っているものと版を台帳にまとめる。
- 更新費用の判断と、更新のために止める判断を、誰が持つか決める。
会社としてのセキュリティ対策は、次の関連記事でも解説しています。
執筆者
DXportal®運営チーム
DXportal®編集部
DXportal®の企画・運営を担当。デジタルトランスフォーメーション(DX)について企業経営者・DX推進担当の方々が読みたくなるような記事を日々更新中です。掲載希望の方は遠慮なくお問い合わせください。掲載希望・その他お問い合わせも随時受付中。