


- share :
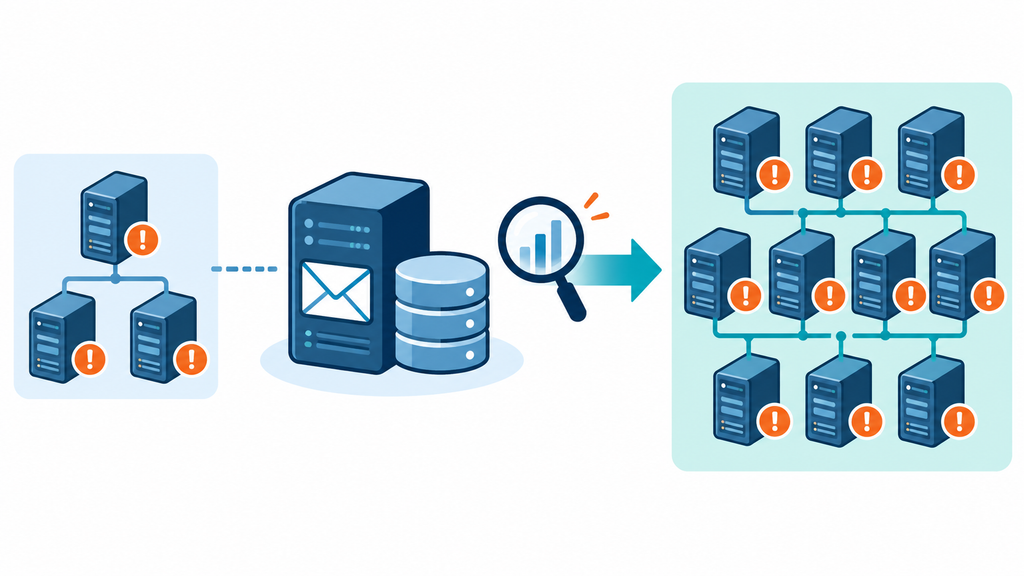
2026年10月26日、メール配信サービス「Cuenote FC」を提供するユミルリンク株式会社は、不正アクセスに関する第二報を公表しました。49システムで情報漏えいが発生し、メールアドレスなどの漏えいのおそれがある件数は延べ51,628,280件に拡大しています。10月19日の第一報では、5システム・延べ約900万件でした。
メルマガや会員向けの連絡を、外部のメール配信サービスに任せている企業の担当者は、自社が対象なのか、預けたデータの何が該当するのかが気になっているのではないでしょうか。配信先としてメールアドレスを預けた人も、偽のメールが届かないか不安なはずです。メール配信を外部サービスに委託するデジタル化の進め方を、見直す機会になる事案です。
本記事は、2026年10月27日午前9時までに確認した情報をもとに、2026年10月26日に公表された第二報の内容と、立場ごとの確認事項を整理します。問い合わせ先と出典は、巻末の表にまとめています。
【本記事の要点】
- ユミルリンクは2026年10月26日の第二報で、Cuenote FCの49システムで情報漏えいが発生し、漏えいのおそれがある件数は延べ51,628,280件と公表した
- 51,628,280件は延べ件数で、人数ではない。漏えいの件数を調査中のシステムが16システムあり、今後増える可能性がある
- 登録情報は利用企業ごとに異なる。対象かどうかは、ユミルリンクからの個別連絡と、自社が預けた項目で確かめる
- アカウントを持つ人はパスワードを変更し、受信者は便乗する不審なメール・SMSのURLや添付を開かない
何が起きたか:不正アクセスと件数の拡大
ユミルリンクは、メールやSMSの配信サービス「Cuenote(キューノート)」シリーズを提供する企業です。同社は2025年12月の発表で、Cuenoteシリーズの月間のメール・SMS配信数は国内最大規模の85億通だと説明しています。Cuenote FCは、企業が顧客や会員へ一斉にメールを送るための配信システムです。
ユミルリンクの当社システムへの不正なアクセスに関するご報告(第二報)(2026年10月26日)によると、2026年10月16日、同社の担当者が一部のシステムで不正アクセスを確認しました。同社の説明では、プログラムの脆弱性(ソフトの弱点)を突かれ、サポート・品質管理担当者の認証情報が取得されたとのことです。その後、不正プログラムが設置され、データベースからデータが出力されたことも判明しています。
ユミルリンク 第一報(2026年10月19日)から第二報までの公表内容は、次のとおり変わりました。
| 項目 | 第一報(2026年10月19日) | 第二報(2026年10月26日) |
|---|---|---|
| 対象 | Cuenote FCの専用プラン 合計5システム | Cuenote FC 49システム |
| 漏えいのおそれがある件数 | 延べ約900万件 | 延べ51,628,280件 |
拡大の経緯は、次のとおりです。
| 日付 | 公式発表で確認できた内容 |
|---|---|
| 10月16日 | 担当者が不正アクセスを確認。ライブラリ(プログラムの部品)の脆弱性による攻撃と特定し、不審な接続元からのアクセスを遮断 |
| 10月19日 | 第一報を公表。警視庁と個人情報保護委員会に届出 |
| 10月22日 | すべてのシステムのログイン・操作記録をさかのぼる調査を開始 |
| 10月25日 | 21:45に、新たに複数のシステムで不正アクセスとデータ出力の記録を確認 |
| 10月26日 | 12:30までに、新たに影響が確認された企業に連絡。第二報を公表 |
漏えいした個人情報が不特定多数に公開された事実と、本事案に起因する個人情報の不正利用の事実は、現時点で確認されていないと同社は公表しています。ただし、調査は続いており、原因の詳細や重複を除いた本人の数は公表されていません。
誰が影響を受けるか:対象サービスと51,628,280件の読み方
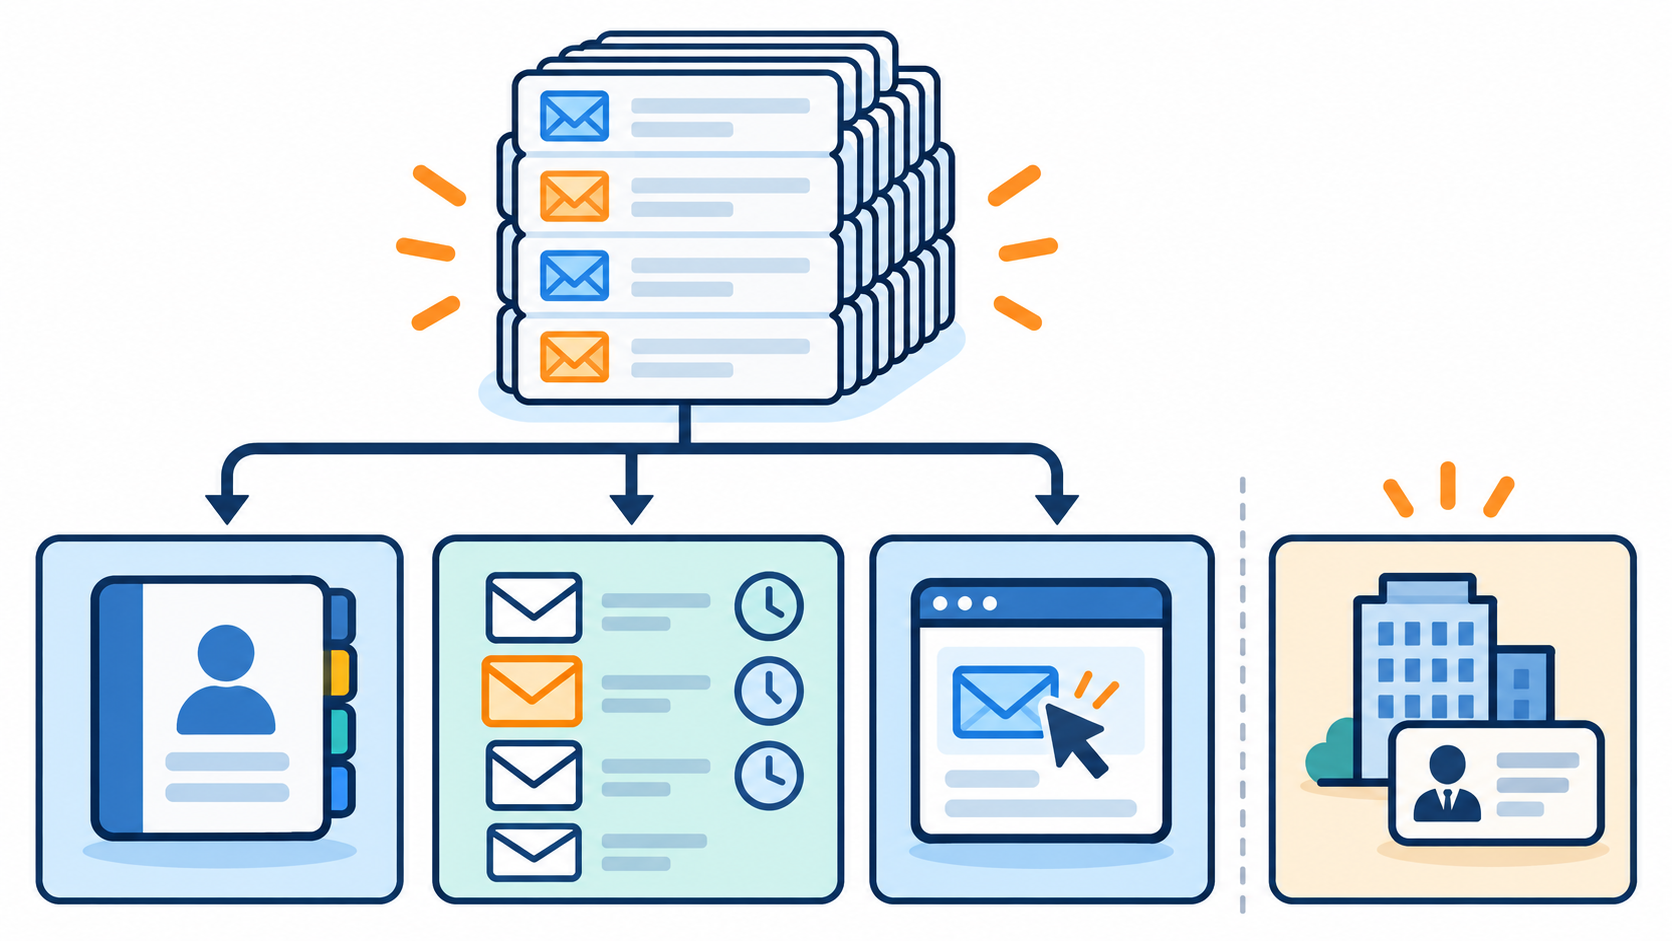
情報漏えいが発生したのは、メール配信サービス(一斉送信)のCuenote FCです。ほかに、ユミルリンクの顧客管理システムであるCuenote BASEで、同社サービスの契約者情報190件(企業名・氏名・電話・メールアドレス)が閲覧可能な状態でした。Cuenote FCの延べ件数とCuenote BASEの190件は区分が異なるため、足し合わせることはできません。
そのほかのサービス(Cuenote SR-S、SMS、Auth、Survey、Push、安否確認サービス)は、漏えいなど影響はないと公表されています。
自社が対象かどうかは、システム数や件数の大きさではなく、ユミルリンクからの個別連絡の有無と、自社が預けた項目で決まります。
ユミルリンク 第二報(2026年10月26日)の51,628,280件は延べ件数で、重複を除いた人数は公表されていません。公式は、漏えいの件数をまだ調べているシステムが16システムあるとして、調査の結果によっては延べ件数が増える可能性があるとしています。
Cuenote FCに登録・記録される情報として、同社は次の4つを挙げています。
| 区分 | 内容 |
|---|---|
| アドレス帳 | 配信先のメールアドレスと、氏名・都道府県・生年月日などの付属情報(付属情報は利用企業ごとに異なる。調査が完了し次第報告) |
| 配信記録 | 一斉送信ごとの、通信先サーバーとの通信記録とメールアドレス |
| Webアクセス記録 | メールマガジンなどの申し込みページからの登録記録と、マイページ機能を使った利用者の更新記録 |
| サービス利用者情報 | サービスを使う企業担当者の氏名・メールアドレス・住所・電話番号 |
つまり、件数と項目の一覧だけでは、自社や自分が対象かどうかは分かりません。同社は、対象となる可能性のある企業に、担当者から個別に連絡しています。10月19日以降に新たに確認した分は、10月26日12:30までに連絡済みです。
対象者が今すぐ確認・対応すること
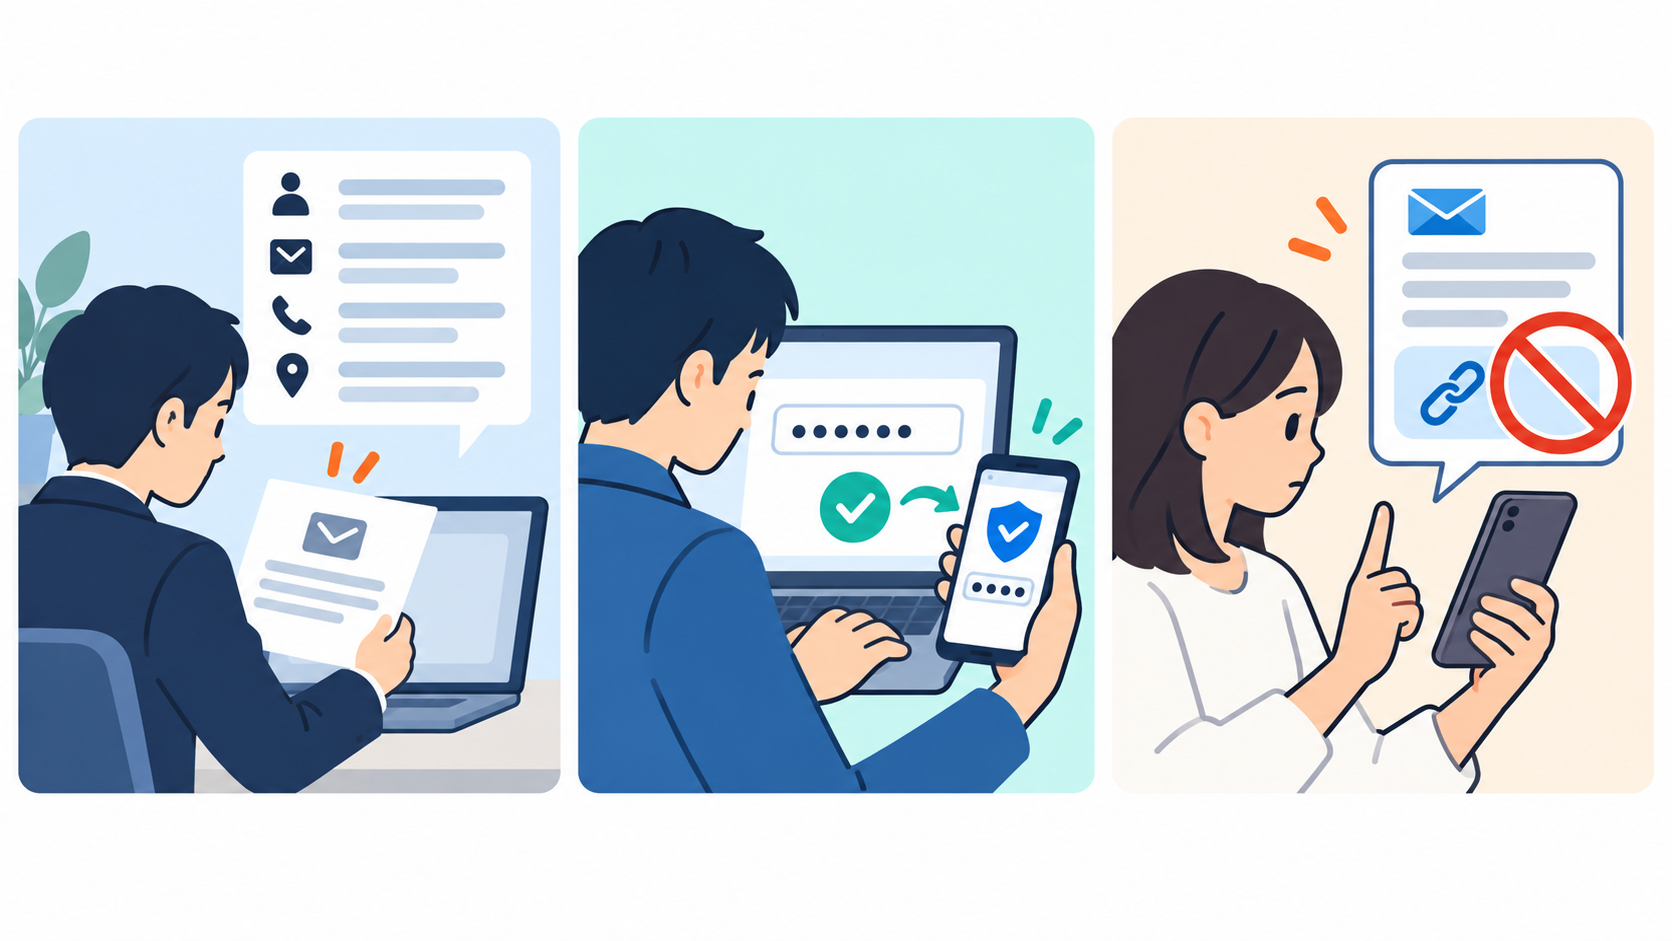
自社は、自分は、いま何をすればよいのでしょうか。ユミルリンク 第二報(2026年10月26日)の「お客様へのお願い」などをもとに、立場ごとの確認事項を整理します。配信サービスを契約している企業の担当者、管理画面にログインするアカウントを持つ人、メールを受け取るだけの人のうち、当てはまる立場を読んでください。
Cuenote FCを使う企業の担当者
| 順番 | 確認すること | 内容 |
|---|---|---|
| 1 | ユミルリンクからの個別連絡の有無 | 連絡を受けているかを確認します。受け取っていない、または対象かどうか分からないときは、巻末の不正アクセス専用窓口に問い合わせます。同社サービスの契約者として、Cuenote BASEで情報が閲覧可能な状態だった190件に当たる場合も、同じ窓口で確認します |
| 2 | 自社が預けた項目 | 配信システムに登録している項目(付属情報を含む)を確認します。付属情報は企業ごとに異なり、調査が完了し次第、ユミルリンクから報告される予定です |
| 3 | 配信先への連絡の要否 | 連絡するかどうかと内容は、ユミルリンクからの連絡内容と自社の登録項目を踏まえて、社内で判断します |
Cuenoteのアカウントを持つ人(管理画面にログインする人)
まず、ログインパスワードを変更してください。ほかのサービスで同じパスワードを使い回している場合は、そちらも変更します。可能であれば、二段階認証(パスワードに加えて別の確認を求める仕組み)も設定しましょう。
メールを受け取る人(配信先としてメールアドレスなどを預けた人)
ユミルリンク 第二報(2026年10月26日)では、配信先の個人が、自分のアドレスが対象かどうかを確認する窓口は示されていません。対象となる可能性のある企業には、ユミルリンクが企業へ連絡する形をとっています。受け取る側がいま行うのは、便乗する偽のメールやSMSへの備えです。
同社は、ユミルリンクのドメインを使い、第三者を装った迷惑メールを複数確認しています。公表されている例は、次のとおりです。
- 件名:「ご利用確認のお願い」「利用内容確認のご依頼」
- 送信元の表示:セゾンカード<[email protected]>、SAISON<[email protected]>
同社は、これらのメールが、同社や名前を使われた第三者の送信指示によるものではなく、詐欺の可能性があるとして注意を促しています。
送信元の表示だけでは、本物かどうかを判断できません。身に覚えのない連絡のURLや添付ファイルは開かず、不審なWebサイトに個人情報やパスワードを入力しないでください。ユミルリンクが、メール・SMS・電話でパスワード、認証コード、クレジットカード情報などを直接尋ねることは一切ないと公表しています。
事案から導ける点検項目:メール配信の委託先
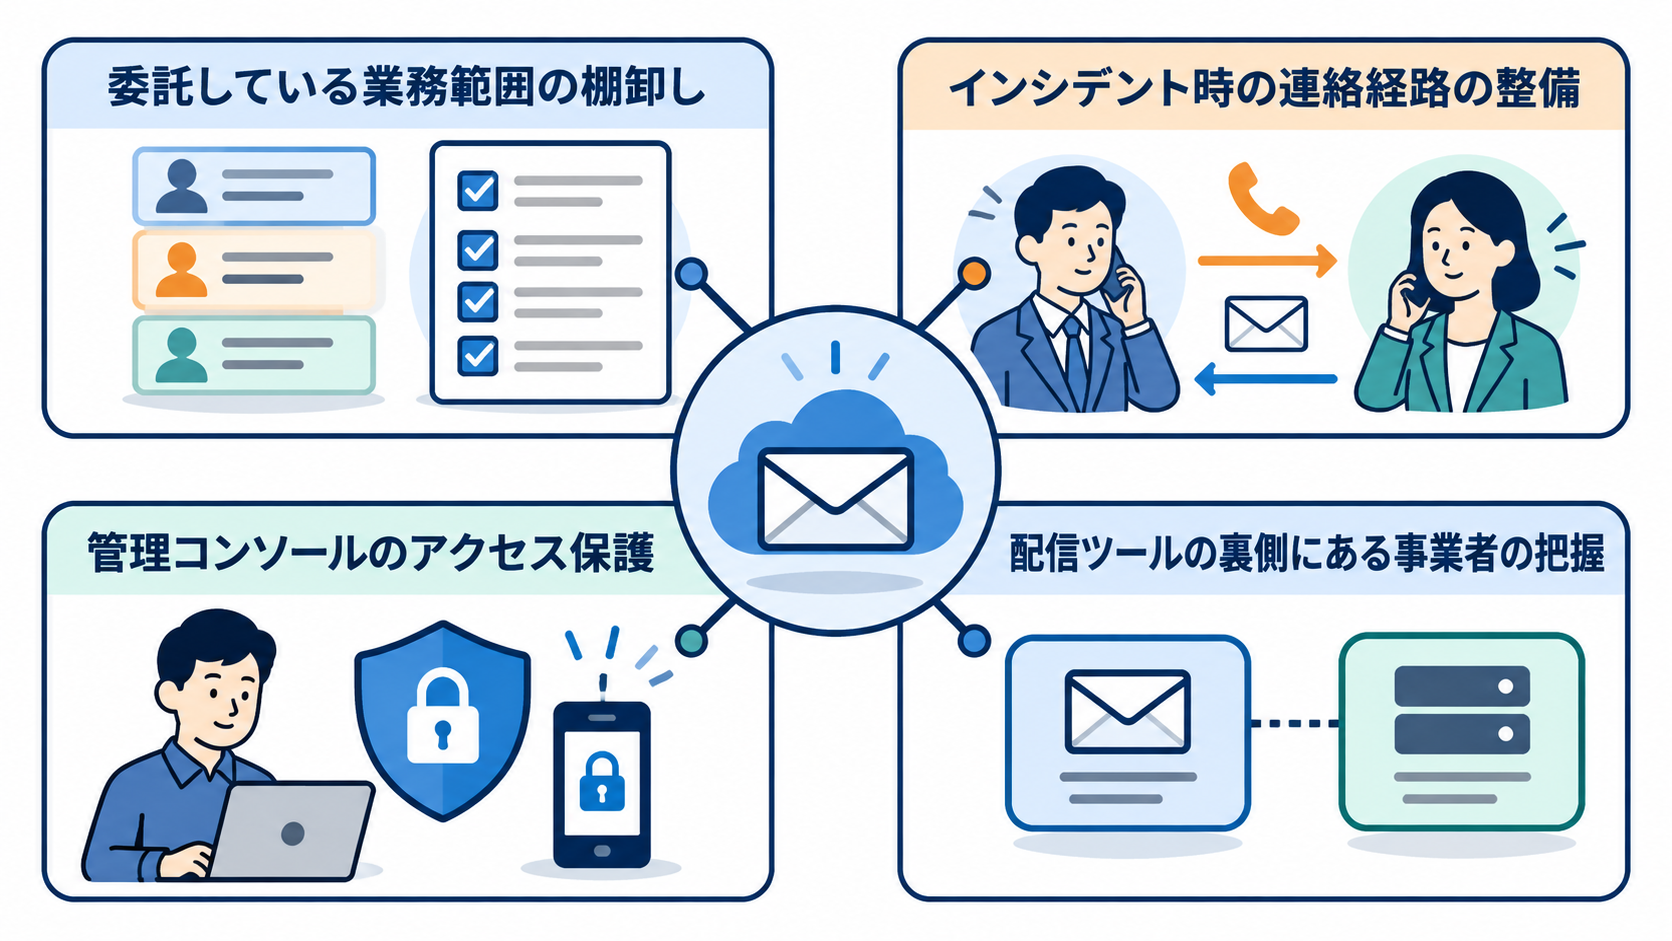
委託先の事故から、貴社の顧客・会員のデータを守るには、何を点検すればよいのでしょうか。編集部が、第二報(2026年10月26日)の内容から読み取った点検の観点を、メール配信を外部サービスに委託している企業向けにまとめます。点検項目は、次のとおりです。
| 点検項目 | 確認すること | 確認の目安 |
|---|---|---|
| 預けているデータの項目 | 配信システムに登録している付属情報(氏名・都道府県・生年月日など)の一覧と、配信に必要な項目 | 項目の一覧があり、配信に使わない項目を預けていない |
| 委託先からの連絡経路 | 事故が起きたとき、委託先が連絡する宛先と担当者 | 宛先が最新で、受け取る担当者が決まっている |
| 管理画面の保護 | 配信システムにログインできる人、パスワードの使い回し、二段階認証 | 担当者の名簿があり、二段階認証を設定している |
| 配信を任せている事業者 | 自社が使う配信ツールの裏側で、どのサービスが使われているか | 契約書や問い合わせで確認できている |
まとめ:連絡と預けた項目で対象を確かめ、アカウントと不審メールに備える
メール配信の委託先で起きた不正アクセスは、件数の大きさだけでは、自社への影響が分かりません。対象かどうかは、ユミルリンクからの個別連絡と、自社が預けた項目で確かめます。
持ち帰りたいのは、次の3点です。
- 個別連絡の有無と、預けた項目を確認する。不明なときは専用窓口に問い合わせる
- アカウントのパスワードを変更し、二段階認証を設定する。受け取る側は、不審なメール・SMSのURLや添付を開かない
- 委託先のメール配信サービスについて、預けるデータの項目と連絡経路を点検する
預けているデータに、配信に使わない項目は含まれていないでしょうか。まずは、登録項目の一覧を確かめるところから始めてみましょう。
調査は続いており、件数や項目は更新される可能性があります。最新の状況は公式サイトで確認してください。問い合わせ先と公式発表のリンクを、次の表にまとめます。
| 目的 | 連絡先・確認先 | 内容 |
|---|---|---|
| 最新の状況を確認する | ユミルリンク 第二報(2026年10月26日)/最新情報ページ | 49システム・延べ51,628,280件、16システム調査中、対応、お客様へのお願い |
| 第一報を確認する | ユミルリンク 第一報(2026年10月19日) | Cuenote FC専用ASPプラン5システム、延べ約900万件 |
| 相談する(電話) | 03-6820-0088 | 不正アクセス専用お問い合わせ窓口。平日9:00〜20:00 |
| 相談する(メール) | [email protected] | 24時間受付。返信は平日9:00〜19:00に順次 |
執筆者
DXportal®運営チーム
DXportal®編集部
DXportal®の企画・運営を担当。デジタルトランスフォーメーション(DX)について企業経営者・DX推進担当の方々が読みたくなるような記事を日々更新中です。掲載希望の方は遠慮なくお問い合わせください。掲載希望・その他お問い合わせも随時受付中。