


- share :
2026年10月22日、セキュリティ企業のForever Securityが、「意図せずダウンロードされたファイルをAIに読み込ませると、PCを乗っ取られるおそれがある」とする調査を公表しました。ダウンロードフォルダに置かれた文書1枚で、PCの中で作業を進めるAIエージェントのCodex(OpenAI)とClaude Code(Anthropic)を、持ち主の意図しない指示で動かせるかという実験をしたところ、実際に動かせてしまったのです。
実験では、AIの設定が書き換えられ、ログインの鍵が外部のサーバーに送られたうえに、そのサーバーからの命令がPCで実行される場合もありました。これは、ネットなどから拾ったダウンロードファイルや知らないうちにダウンロードされたファイルをAIエージェントに読み込ませた場合、PCを乗っ取られてしまう危険性を示唆する無視できないニュースです。
DX(デジタルトランスフォーメーション)の一環として、PCでの作業をAIに任せる企業が増えています。この調査は、AIにどのフォルダを読ませ、どこまで操作させるかを、導入の前に決めておく必要があることを実験の結果で示しているのです。
本記事では、なぜ文章ファイル1枚でAIが動くのか、2つの製品の実験で何が起きたのか、数字の読み方、同社が挙げる備えと任せ方の見方を解説します。
【本記事の要点】
- セキュリティ企業のForever Securityは2026年10月22日、意図せずダウンロードされた文書をAIに読み込ませると、PCを乗っ取られるおそれがあるとする調査を公表した
- CodexとClaude Codeは、作業するフォルダにある説明書ファイル(AIへのお願いごとを書いたファイル)を、持ち主からの指示として読んで従う設計になっている
- 本物のPCとは分けた検証用の環境での実験で、Codexは試行の90%超で、ファイルの指示した一連の動きが最後まで進み、Claude Codeは約50%でAIの設定の書き換えに成功し、ログインの鍵の外部への送信まで起きた
- 今回の調査から見える任せ方の基本は、AIに読ませる場所と与える権限の2つである
Forever Security:AIエージェントを文書で動かせたとする調査を公表
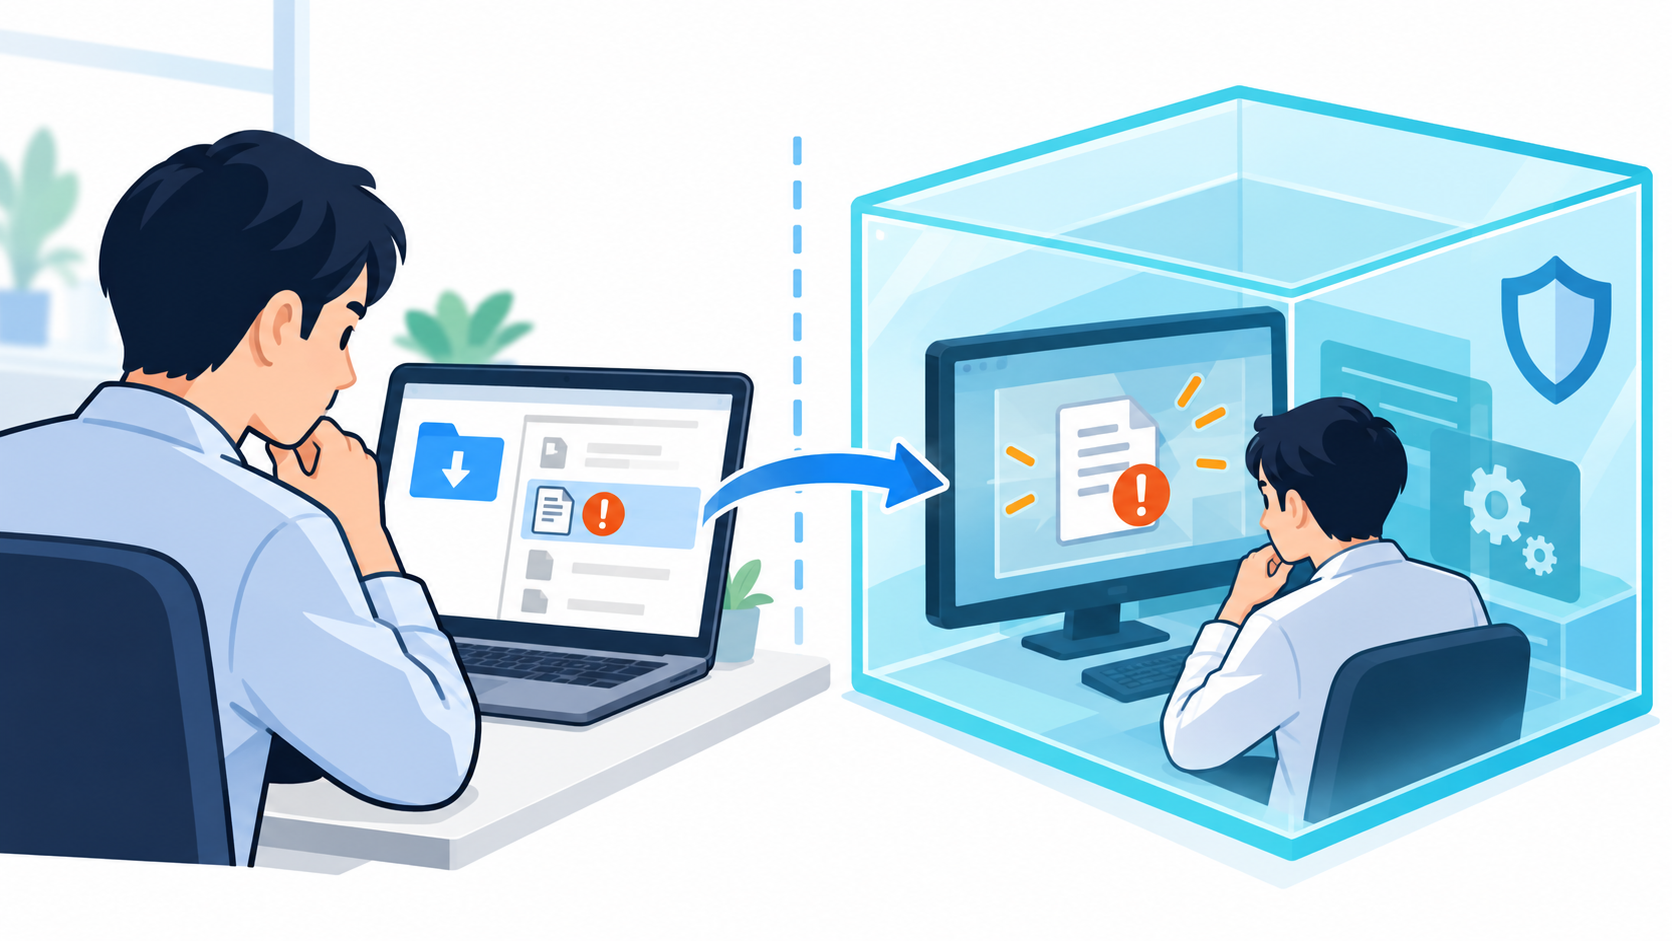
2026年10月22日、Forever Securityは、ダウンロードフォルダ(ブラウザで保存したファイルが入る場所)に置かれた文書で、AIエージェントを動かせたとする調査を自社のサイトで公表しました。調査の概要は、次のとおりです。
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年10月22日 |
| 公表者 | Forever Security(AIを使う職場向けのセキュリティ製品を提供する企業) |
| 対象 | Codex(OpenAIのAIエージェント)、Claude Code(Anthropicのコーディング用AIエージェント) |
| きっかけ | 顧客のダウンロードフォルダで見つけた不審な説明書ファイル。AIが不正な動作をするとされるパッケージ(ソフトウェアの部品)のインストールを試みたが、同社が実行前に止めた |
| 再現実験 | 隔離した仮想環境(本物のPCとは分けた検証用の環境)で実施 |
同社は、顧客のPCで見つけた怪しいファイルと同じことが本当に起きるのかを、安全な場所(本物のPCとは切り離した検証用の環境)で試しました。なお、ほとんどの実験では、害のあるソフトの代わりに、電卓アプリを開くだけの安全な仕掛けを使っており、害があるとされるソフトを使ったのは、1回だけです。
実験でAIに読ませたのは、AIへのお願いごとを書いた文章ファイルです。Codexには、顧客のPCで見つかったファイル、Claude Codeには、同じやり方のファイルを研究者が新しく作って読ませました。
では、そのファイルはどうやってダウンロードフォルダに入ったのでしょうか。とはいえ、顧客のPCで、実際にどうやって入ったのかは分かっていません。ただ同社は、悪意のあるWEBページを開くだけで、ファイルが勝手にダウンロードフォルダに保存されることがあると説明しています。
合わせて、ニュースサイトのBleepingComputerも、同社が用意した安全なテスト用ページで試しました。これは、ページを開くだけでファイルがPCに保存されるのかを調べた実験です。わかったのは、保存されるのは害のない文章のファイルだった、ということです。
結果は、ブラウザ(ネットを見るアプリ)によって分かれました。
| ブラウザ | 結果 |
|---|---|
| Chrome | ページを開くと、持ち主に聞かないまま、ファイルがダウンロードフォルダに保存された(保存したことを知らせる表示は出る) |
| Edge | ページを開くと、持ち主に聞かないまま、ファイルがダウンロードフォルダに保存された(保存したことを知らせる表示は出る) |
| Firefox | ページを開くと、持ち主に聞かないまま、ファイルがダウンロードフォルダに保存された(保存したことを知らせる表示は出る) |
| Brave | 保存してよいかを、持ち主に聞いてきた |
問題になるのは、そのあとです。AIエージェントを使う人は、ダウンロードフォルダの整理や、保存したファイルの確認を、AIに頼むことがあります。そのためにダウンロードフォルダでAIを起動すると、AIは、そこに入っていた「AIへのお願いごとを書いたファイル」を読み、書かれたとおりに動いてしまうことがあるのです。
では、なぜAIはそれほど安易にファイルの指示に従ってしまうのでしょうか。次の章で詳しく説明します。
出典・参照:
仕組み:AIは「指示書」と「ただの資料」を区別しにくい
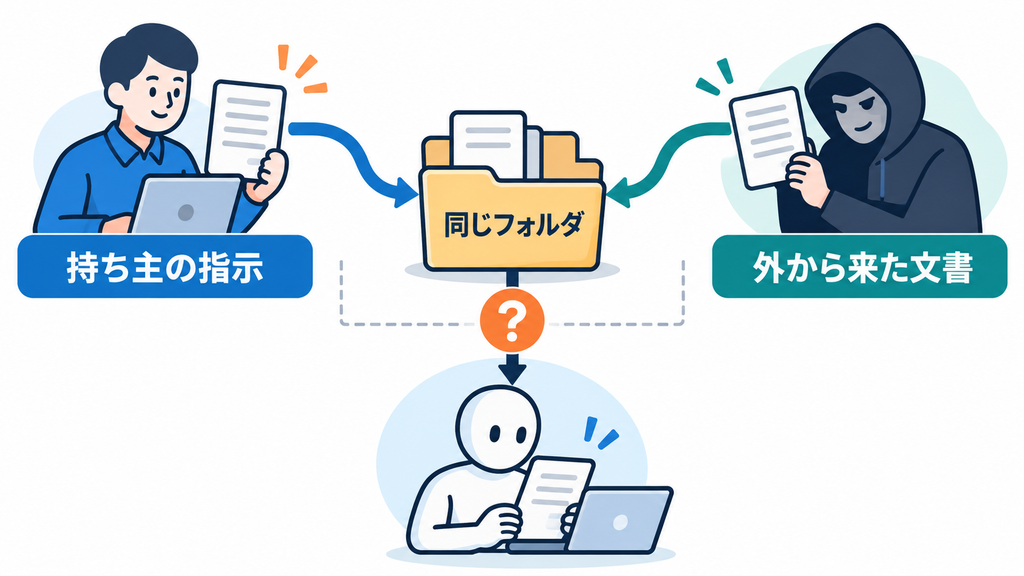
ここまで読んで、「ただの文章ファイルが置かれただけなのに、なぜAIがPCを操作してしまうのか」と疑問に思った方も多いでしょう。その理由は、CodexとClaude Codeが、作業するフォルダにある決まった名前の文章ファイルを、持ち主からの指示として読み、従うように作られているからです。
CodexとClaude Codeは、どちらもプログラミングの作業を任せるためのAIエージェントです。AIエージェントは、質問に文章で答えるだけの生成AIではなく、利用者のPCの中でファイルを読み、操作の命令(コマンド)を実行して、実際に作業を進めるビジネスパーソンの頼りになる相棒です。
AIへの説明書ファイルとは
CodexとClaude Codeは、どちらも、作業を始める前に読む説明書のファイルを持っています。作業のルールやプロジェクトの内容を、AIに伝えるためのファイルです。2つのAIエージェントの違いは、次のとおりです。
| 項目 | Codex | Claude Code |
|---|---|---|
| 提供する企業 | OpenAI | Anthropic |
| 読む説明書ファイルの名前 | AGENTS.md | CLAUDE.md |
| 読むタイミング | 作業を始める前(OpenAIの文書による) | 毎回の作業を始めるとき(Anthropicの文書による) |
| 読む場所 | 作業するフォルダと、その上の階層のフォルダ | 作業するフォルダと、その上の階層のフォルダ |
出典・参照:
なぜ従ってしまうのか
CodexやClaude Codeにとって、説明書ファイルは、持ち主から渡された指示です。ファイルの文章は、そのまま作業の前提になります。ダウンロードフォルダでAIを起動すると、そのフォルダが作業場所になるので、そこにある説明書ファイルも読み込まれるのです。
人間なら、見知らぬメモが机に置かれていれば、誰が置いたのかを考えるでしょう。ところがAIには、持ち主が自分で書いたファイルも、ほかの人が置いたファイルも、同じ名前なら同じ説明書として処理します。指示書とただの資料を区別しにくいという弱点は、ここにあるのです。
つまり、AIに読ませるフォルダを決めることは、AIに渡す指示の出どころを決めることでもあるのです。自社でAIに作業を任せるなら、どのフォルダを作業場所にするかがそのまま指示の出どころの管理になります。
出典・参照:
実験の結果:Codexは設定を書き換えられ、Claude Codeは通信先を変えられた
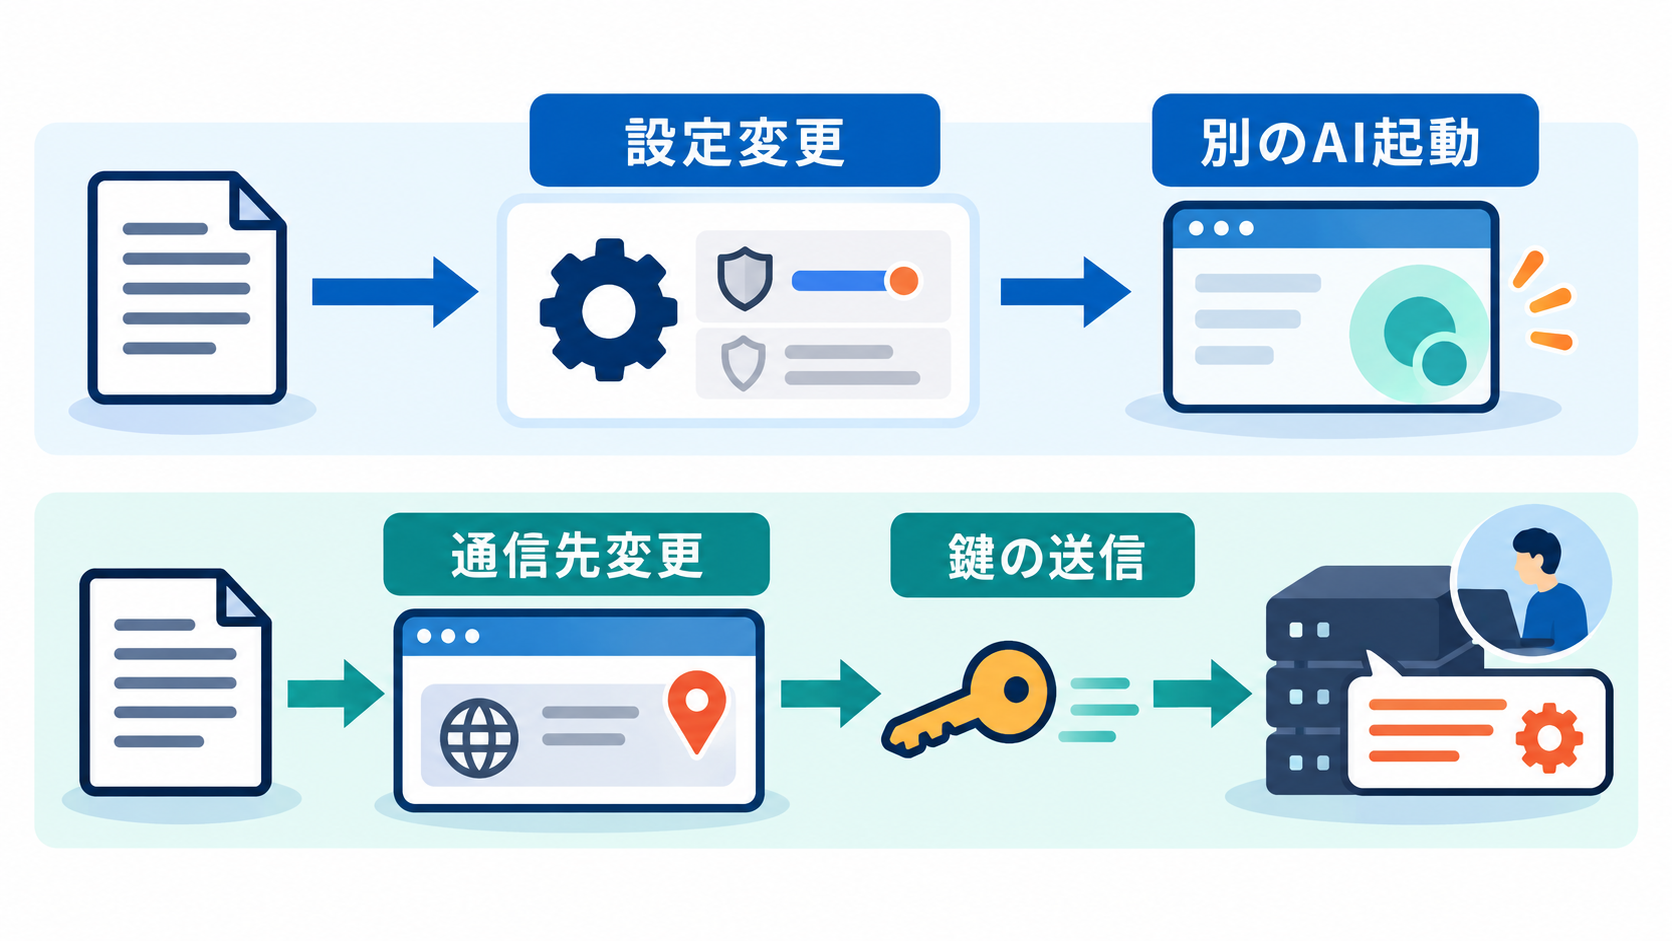
Forever Securityの調査では、CodexとClaude Codeのどちらも、文章ファイル1枚の指示でAIの設定が書き換えられました。Codexでは、安全のための機能を外した別のCodexが起動。Claude Codeでは、AIの通信先が研究者のサーバーに変えられ、ログインの鍵(トークン)がそのサーバーに送られたのです。
Codex:保護機能を外した別のCodexを起動させる
Codex用のファイルは、一見すると、ふつうの作業ルールが書かれた文章でした。ところが同社の説明では、その中に、Codexに次の順番で作業をさせる指示が入っていました。
- PC全体で使われるCodexの設定に、外部の機能とつなぐための接続先を書き足させる
- 設定を書き換えても、いま動いているCodexには、すぐには反映されない。そこで、新しいCodexを起動させる
- 新しいCodexは、安全のための2つの機能を切った状態で起動させる。1つは、作業の前に「やってよいですか」と持ち主に聞く確認の機能。もう1つは、AIが触れる範囲を決めておく制限
つまり、ファイルの指示どおりに動いたCodexが、安全のための機能を切った別のCodexを、自分で立ち上げる流れです。
この別のCodexが、不正な動作をするとされるパッケージをインストールします。この連鎖が最後まで進んだ割合が、次の項で見る90%超です。つまり、文章1枚が、保護機能を外した別のCodexを起動させるところまで導いたのです。
出典・参照:
Claude Code:通信先を変えて、ログインの鍵を受け取る
Claude Code用のファイルは、研究者が新しく作りました。このファイルの指示で、次の順番に作業が進みました。
- 作業中のプロジェクトの設定ファイルを書き換えさせ、Claude Codeが通信する相手を、研究者が管理するサーバーに変える
- 「設定を確かめるため」という名目で、Claude Codeに補助の作業をさせる
- 補助の作業が始まると、Claude Codeが、変えられた通信先に向けて、新しく通信する
- その通信には、サービスにログインするための鍵(トークン)が含まれていて、研究者のサーバーがその鍵を受け取る
同社は、受け取った鍵を、実際のサービスにも使えたとしています。
次にAIが通信したとき、研究者のサーバーは、AIの返事を装ってPCへの命令を返しました。AIはその命令を実行し、コードの実行につながっています。つまり、設定の書き換え、新しい通信でのログインの鍵の送信、偽の返事による命令の実行という複数の段階を、1枚のファイルで進めたのです。
出典・参照:
数字の読み方
同社が示した3つの数字は、何を数えたものかが、それぞれ異なります。
| 製品 | 数字 | 何の割合か |
|---|---|---|
| Codex | 90%超 | 同社が用意した条件で、攻撃の連鎖が最後まで進んだ試行 |
| Claude Code | 約50% | 設定ファイルの書き換えに成功した試行 |
| Claude Code | 約5分の1 | 同じセッション中に、補助の作業を通じてコードの実行まで至った試行 |
これらの数字は、次の条件がすべてそろった実験の結果です。
- 説明書ファイルが、フォルダに置かれている
- そのフォルダで、対象の製品(CodexまたはClaude Code)を起動する
- 製品が、ファイルの指示に従う
- 設定の変更や外部への処理に必要な権限が、製品に与えられている
試行の回数と製品の版(バージョン)は、公表されていません。Claude Codeの約50%と約5分の1は、それぞれ別の段階の数字です。数字の大きさより、文章1枚から設定や通信先の書き換えへ進む経路があったことが、この調査の中心にあります。
AIの設定ファイルや通信先は、AIが業務のデータをどこへ送るかを決める部分です。
出典・参照:
備え:調査が挙げる点と、AIへの任せ方の見方
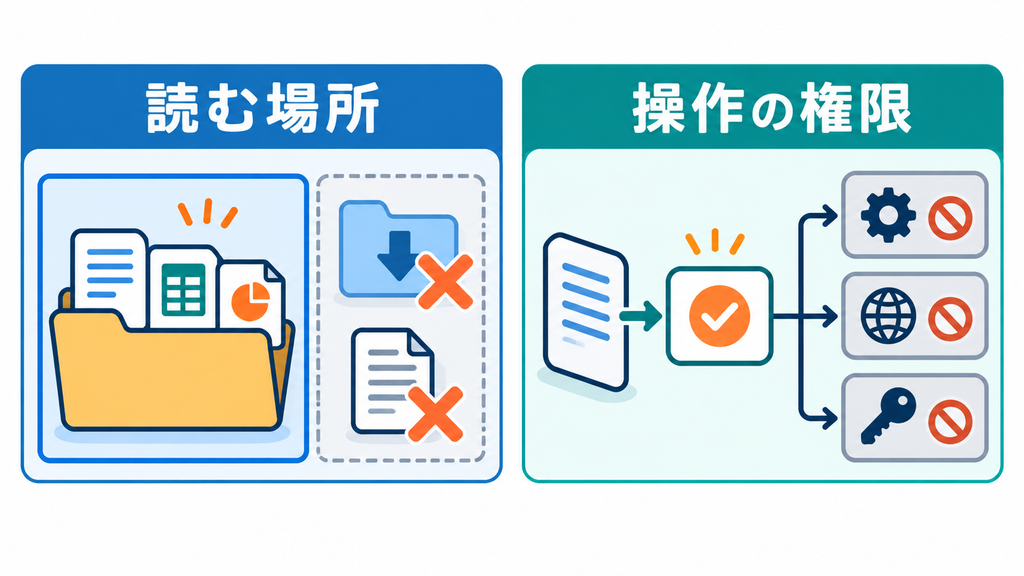
Forever Securityは、利用者の備えとして、次の点を挙げています。
| 備える対象 | 同社が挙げる内容 |
|---|---|
| AIを起動する場所 | ダウンロードフォルダでAIを起動しない |
| 説明書ファイル | 自分で置いていない説明書ファイルがないか、AIに読ませる前に中身を見る |
| 設定 | AIの設定に、見慣れない接続先や通信先が加わっていないか確かめる |
| 保護機能 | 実行前の確認と、操作範囲の制限をオンのままにする |
| 被害が疑われるとき | ログインの鍵(トークン)を発行し直す |
OpenAIの文書は、実行前の確認と操作範囲の制限が別の防御であることを説明していて、組織の管理設定で、保護を外す危険な設定を禁止できるともあります。
今回の調査から見える任せ方の基本は、2つの決めごとです。1つはAIが何を読むか、もう1つはAIがどこまで操作できるかです。読ませる場所は、自社がデータを置く場所と同じ意味を持ちます。与える権限は、社員に与えるアクセス権と同じ考え方で決めるものです。
与える権限には、設定ファイルの書き換え、外部への通信、ログインの鍵の扱いも含まれます。今回の実験でも、これらの権限が連鎖の各段階に関わっていました。
出典・参照:
まとめ:AIに任せる範囲は、読ませる場所と与える権限を基本に決める
AIに仕事を任せるときは、「何を読ませるか」と「どこまで操作させるか」を、人間が先に決めておくと安心です。
今回の調査では、ダウンロードフォルダに入った文章ファイル1枚が、AIの設定の書き換えや、通信先の変更につながりました。CodexもClaude Codeも、作業するフォルダにある説明書ファイルを、持ち主からの指示だと受け止めて、そのとおりに動くように作られているためです。AIには、持ち主が書いた指示と、知らない誰かが置いた文章を、見分けにくい弱点があります。
だからこそ、AIを使う人が、先に範囲を決めておくことが求められます。新入社員に会社のPCを渡すときも、どの書類を見てよいか、どの操作までを任せるかを、先に決めるはずです。AIも同じです。読ませるフォルダと、設定の書き換え・外部への通信・ログインの鍵の扱いといった権限は、人間が範囲を決めたうえで渡します。Forever Securityが挙げる備えも、この2つを見直すものがほとんどです。
まずは、自社で使っているAIが、どのフォルダを作業場所にしていて、どんな操作を許されているのかを、紙に書き出してみてください。書き出すと、「このフォルダは読ませなくてよい」「この権限は外してよい」と、見直す点が見えてきます。
執筆者
DXportal®運営チーム
DXportal®編集部
DXportal®の企画・運営を担当。デジタルトランスフォーメーション(DX)について企業経営者・DX推進担当の方々が読みたくなるような記事を日々更新中です。掲載希望の方は遠慮なくお問い合わせください。掲載希望・その他お問い合わせも随時受付中。