


- share :
サービスの会員情報が漏えいしたとき、運営会社が「パスワードは復元できない形式で保管していた」と説明することがあります。それなら問題はなさそうなのに、なぜパスワードの変更が勧められるのでしょうか。
サービスの情報漏えいが報じられるたびに、利用者は「パスワードを変えてください」と呼びかけられます。ただ、サービスごとに違う強いパスワードを覚えるのは現実的ではなく、結局どうすればよいのか分からない。そう感じている人は少なくないはずです。
本記事では、「復元できない形式」という言葉を入口に、保存の形式だけでは防げないことを整理します。そのうえで、パスワードを覚えさせる設計の無理と、覚えずに預ける管理の考え方、個人と会社それぞれの預け先の選び方を考えます。
【本記事の要点】
- 「復元できない形式」が示すのは、元のパスワードを直接読み取られないことまでで、候補を試されて突き止められないことまでは示さない
- 使い回しは、長くて、ほかと重ならないパスワードをサービスの数だけ覚えさせる設計の無理に対する、回避行動である
- 覚えずに預ける管理は使い回しを減らせる一方、マスターパスワード、復旧、端末という別の責任を生む
- 預け先は、個人ではOS標準で足りるかを、会社では共有・権限・退職時の扱い・復旧責任を基準に選ぶ
「復元できない形式」のパスワードは安全なのか
この章では、「復元できない」という言葉が何を意味し、何を意味しないのかを整理します。
「復元できない形式」とは何か
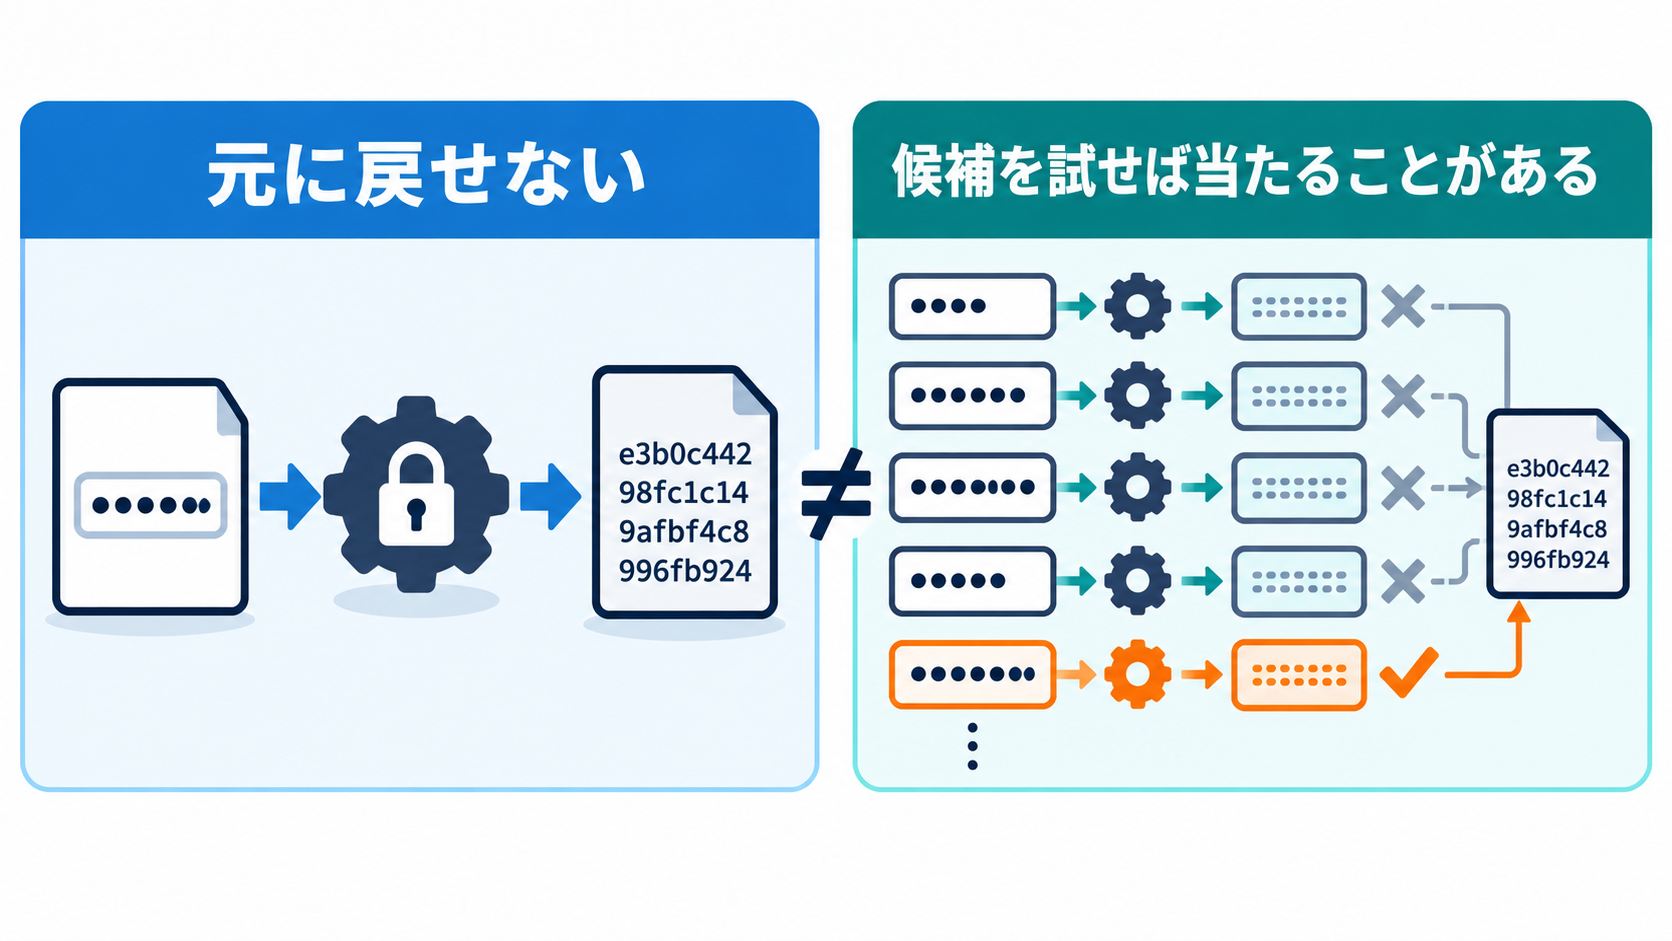
通販サイトや会員制サービスのように、会員登録とログインが必要なWEBサービスでは、運営会社が利用者のパスワードを自社のサーバーに保存しています。このとき、利用者が決めたパスワードの文字をそのまま保存せず、一定の手順で別の文字列に変換し、その結果だけを保存する方法があります。そして、利用者がログインするときは、入力されたパスワードを同じ手順で変換し、サーバーに保存済みの文字列と一致するかを確かめるのです。
この形式だと、保存されているのは変換後の文字列だけなので、不正アクセスなどでサーバーの保存データが盗まれても、そこから元のパスワードを直接読み取ることはできません。運営会社が「復元できない形式で保管」と説明するのは、一般にこうした保存方法を指します。
先日のタイムズカーの会員情報漏えいでも、運営するタイムズモビリティは、パスワードを「復元できない形式で保管」しており、パスワードそのものが第三者に認識可能な状態で漏えいした事実は確認されていないと説明しました(2026年9月28日の第2報)。それでも、ユーザーにはパスワードの変更が勧められています。それはなぜなのでしょうか。
なお、事件の経緯や、信用情報機関への申告、フィッシングへの警戒といった緊急時の対応は、DXportal®の既出記事にまとめています。
「復元できない形式」でも、パスワードは突き止められる
「復元できない形式」が示すのは、保存された文字列を見ても、元のパスワードを直接読み取れないことまでです。攻撃者がパスワードを突き止められないことまでは、示していません。
しかし、攻撃者は元のパスワードを直接読み取れなくても、突き止める方法はあるのです。保存データを盗んだ攻撃者は、パスワードの候補となる文字列を片っ端から同じ手順で変換し、盗んだデータにある文字列と一致するものを探します。一致した候補が、元のパスワードです。特に、短い文字列や、よく使われる文字列は候補に入りやすく、早い段階で見つかります。違いを整理すると、次のとおりです。
| 観点 | 形式で防げること | 形式だけでは防げないこと |
|---|---|---|
| 内容 | 保存された文字列から、元のパスワードを直接読み取られること | 候補を片っ端から試され、元のパスワードを突き止められること |
| 左右するもの | 変換して保存しているか(保存の形式) | 保存の方式と、パスワード自体の推測されにくさ |
この違いは、公的な指針にも表れています。米国の技術標準を担う政府機関、米国立標準技術研究所(NIST)の指針『SP 800-63B-4』は、WEBサービスの運営事業者に、パスワードをソルト付きで適切なハッシュ方式により保存するよう求めています。ソルトとは、利用者ごとに異なる値を付け足してから変換する工夫です。
同指針はその目的を、ハッシュ化されたファイルを入手した攻撃者にとって、推測1回ごとの手間を大きくすることだと説明しています。ファイルが盗まれた場合に、突き止めるのを難しくする設計なのです。
同じ指針は、パスワードの定期的な変更を求めません。一方で、認証情報が侵害された証拠があるときは、変更を強制するよう求めています。漏えいのたびに変更が勧められるのは、この後者に沿った対応です。
パスワードは運営会社のサーバーに保存されるデータであり、保存の仕方によって、盗まれたときの危険の中身が変わります。利用しているWEBサービスが実際にどの保存方式を使っているかは、利用者からは確認しにくいのが実情です。
手元で確かめられるのは、自分のパスワードがどれだけ推測されにくいかと、ほかのサービスで同じものを使っていないか、の2点です。
出典・参照:
パスワードを使い回すと、なぜ別のサービスまで被害が広がるのか
タイムズカーのような情報漏えいが起きたとき、最も問題になりやすいのは、漏えいしたサービスで使っていたのと同じパスワードを、ほかのサービスでも使い回していることです。パスワードの変更が勧められるのも、この被害の広がりを防ぐためです。
では、使い回しはなぜ被害を広げるのか、そして使い回しは本人の怠慢なのか。この章では、使い回しが被害を広げる仕組みと、使い回しが生まれる理由を見ます。
リスト型攻撃の仕組み
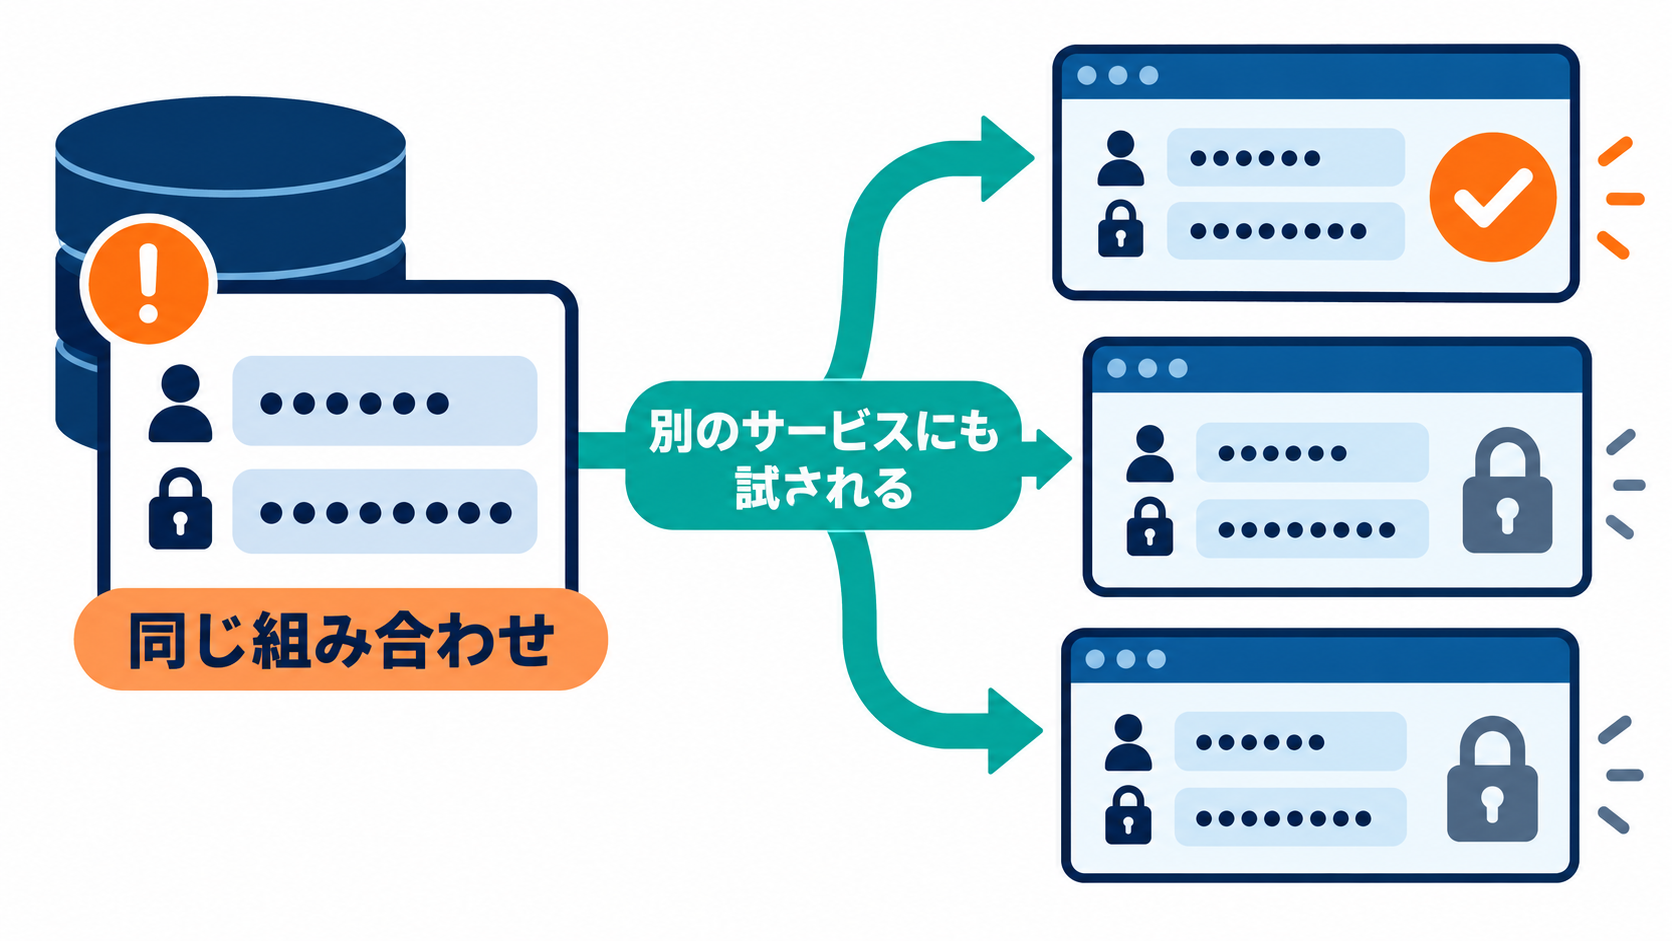
リスト型攻撃とは、あるサービスの情報漏えいなどで判明したメールアドレスとパスワードの組み合わせを、ほかのサービスのログイン画面へ機械的に試す攻撃です。英国政府のサイバーセキュリティを担う機関、国家サイバーセキュリティセンター(NCSC)も、使い回しのリスクをこの仕組みで説明しています。1つのアカウントが侵害されると、攻撃者は同じパスワードをほかのアカウントでも試せるからです。
組み合わせが同じなら、買い物のサイトも、クラウドのサービスも、業務で使うツールも、同じ組み合わせでログインされてしまいます。使い回しがあると、1つのサービスの被害は、まったく別のサービスの被害に広がってしまうのです。
とりわけ重いのが、メールのアカウントです。パスワードを忘れたときの再設定の案内を、メールで受け取る仕組みのサービスは多くありますが、メールのアカウントを奪われると、攻撃者がそうしたサービスのパスワードまで再設定できてしまいます。
使い回しは、記憶の限界への回避行動
危険だと分かっていても、使い回しはなくなりません。理由は、利用するサービスの数だけ、長くて、ほかのサービスと重ならないパスワードを覚える難しさです。
NCSCは、アカウントごとに異なる強いパスワードを作って覚えることを、難しく、不可能とさえ言えるものだと述べています。米国政府で重要インフラのサイバー防御を担う、サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)も、強いパスワードは長く、ランダムで、ほかと重ならないものであるべきだとしたうえで、すべてを人が覚えるのは現実的ではないという見解を示しています。
公的機関のこうした整理を踏まえると、使い回しは、記憶の限界に対する回避行動ととらえるほうが実態に近いと言えるでしょう。問題の所在は人の側ではなく、長くて、ほかと重ならないパスワードをサービスの数だけ覚えさせる設計の側です。
出典・参照:
パスワードは「覚える」から「預ける」へ変わっている
覚えない管理とは何で、どこに危うさが残るのでしょうか。この章では、覚える代わりに預ける管理の仕組みと、預けることで生まれる別のリスクを見ます。
強い入口を1つ持ち、各サービスはランダムにする
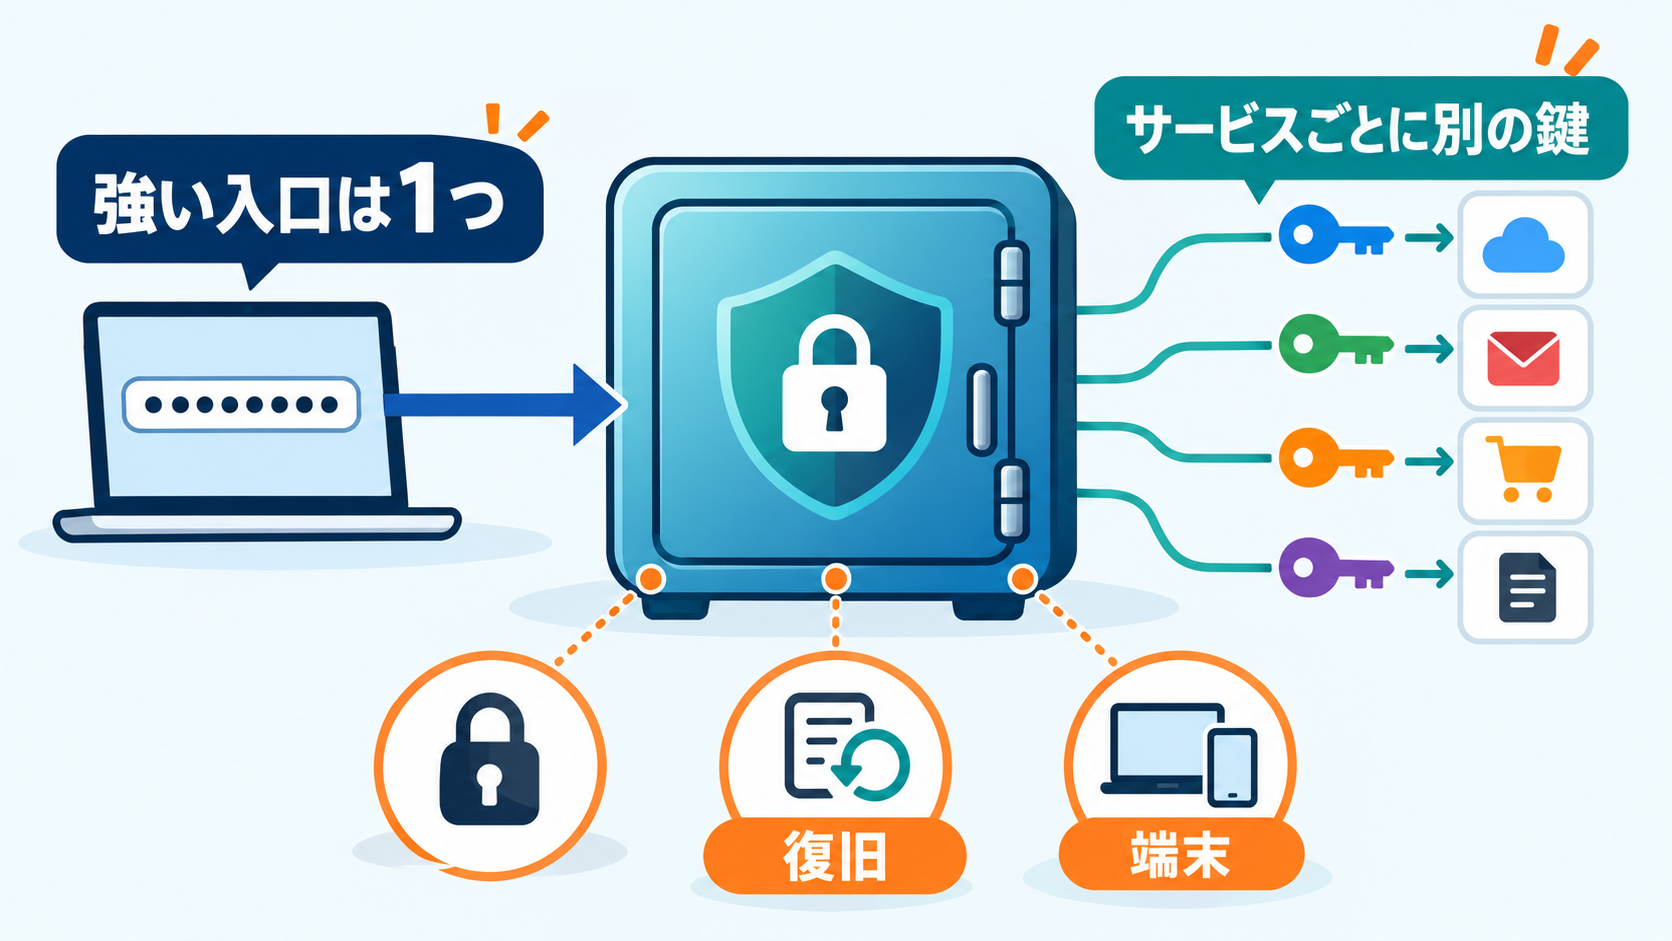
パスワードマネージャーは、パソコンやスマートフォンで使うアプリやサービスで、サービスごとのパスワードを生成し、暗号化した保管庫に保存して、ログインの画面へ自動で入力します。人が覚えるのは、保管庫を開くための1つのパスワード(マスターパスワード)だけ。これが、強い入口です。各サービスのパスワードは、長くランダムなものを機械に任せる形です。
NISTの指針は、WEBサービスの運営事業者に、ログイン画面でパスワードマネージャーや自動入力を使えるようにすることを求めています。利用者がより強いパスワードを選ぶ可能性が高まる、というのが同指針の説明です。
NCSCは、自動入力が正しいサイトでしか働かないため、偽サイトに気づく助けにもなると述べています。CISAの指摘は、パスワードをメモアプリにそのままの文字で書いておくと、端末に侵入されたときに危険だという点です。
パスワードそのものを使わない方法も選べる場合があります。パスキーは、パスワードを入力する代わりに、スマートフォンやパソコンの指紋認証・顔認証・画面ロックの解除でログインできる方式です。サイトごとに異なるデジタルの鍵が端末に保存され、その鍵でログインが確認されます。NCSCは、利用できる場面ではパスキーを第一の選択肢に挙げています。
預けることで生まれる別のリスク
預けても、リスクが消えるわけではありません。サービスごとにばらばらだったパスワードが、1つの保管庫に集まります。責任の形が変わるととらえるのが実態に近い見方です。新たに生まれるリスクは、次の4つに整理できます。
| 観点 | 起こりうること | 備え |
|---|---|---|
| マスターパスワード | 保管庫を開く鍵が弱い、または使い回されていると、集まったパスワードを一度に失う | 保管庫にも2段階認証を設定する(NCSCの推奨) |
| 復旧 | マスターパスワードを忘れると、本人も保管庫を開けなくなる。復旧手段が緩ければ乗っ取りの入口になり、厳しければ締め出されやすくなる | 忘れてはならない鍵と心得て、無理なく続けられる復旧手段を選ぶ(CISAの指摘) |
| 端末 | 保管庫を開いたままの端末を奪われたり、マルウェアに感染したりすると、保管庫の中身に手が届く | 預け先の選び方とは別に、端末そのものを管理する |
| 預け先のサービス | クラウドで同期する方式では、預け先のサービスそのものに依存する | 保存地域や復旧の方法を、選ぶ前に見比べる |
覚える負担を減らす代わりに、鍵の持ち方と預け先を選ぶ責任が増えるのです。
出典・参照:
パスワードの預け先は、個人と会社で見る点が違う
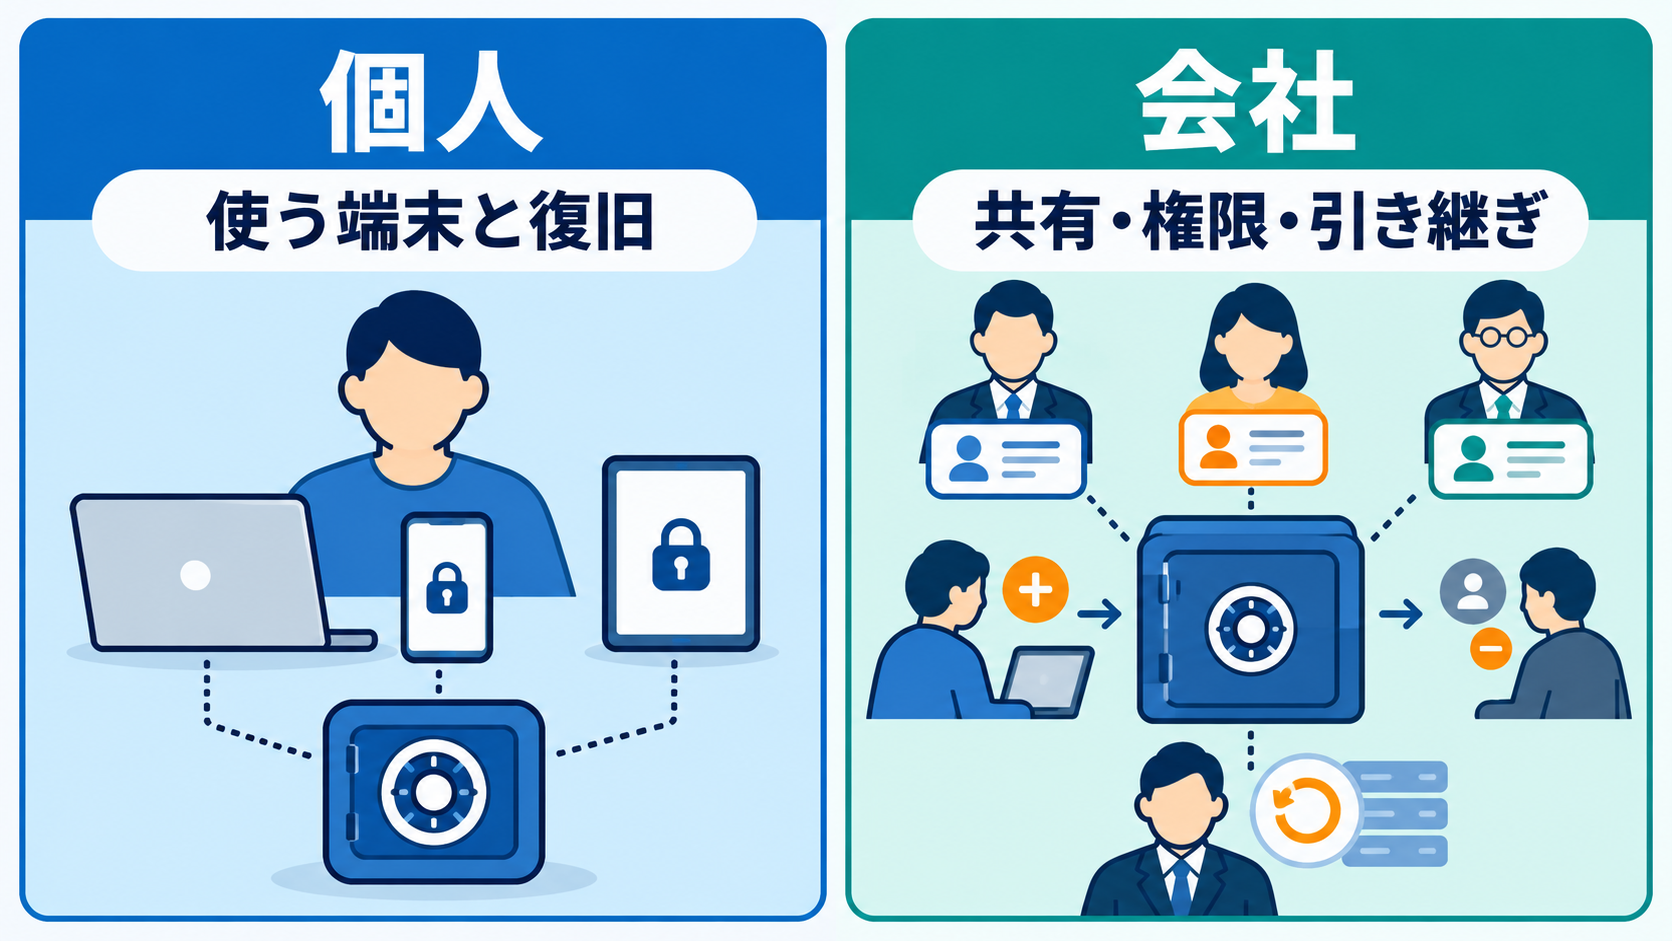
パスワードを覚える代わりに預けるといっても、パスワードマネージャーにはさまざまな種類があり、どれを選べばよいのか迷ってしまわないでしょうか。本章では、パスワードの預け先を選ぶ基準を、個人と会社に分けて見たうえで、専用のパスワードマネージャーの例を1つ取り上げます。
個人:OS標準で足りるかを見る
個人の場合は、使っているiPhoneやWindowsパソコンなどの端末、またはブラウザーに最初から備わった機能(OS標準の機能)で足りるかが、最初の分かれ目です。AppleのiCloudキーチェーンは、パスワードやパスキーを自分の端末の間で同期して自動入力します。Chromeを使う環境では、Googleパスワードマネージャーが同じ役割を担う存在です。
NCSCも、自分の端末で使うなら、ブラウザーや端末に組み込まれた機能で問題ないとしています。
スマートフォンの機種変更のときも、仕組みは同じです。iCloudキーチェーンは、新しい端末で同じApple Accountにサインインし、iCloudキーチェーンをオンにすれば、保存してあったパスワードとパスキーが新しい端末でも使えるようになります。Googleパスワードマネージャーも、Googleアカウントにサインインした状態のChromeで保存したものなら、ほかの端末で使えます。
注意したいのは、Googleアカウントにサインインしないまま端末の中だけに保存したパスワードは、新しい端末に引き継がれない点です。また、Appleでは、新しい端末での承認に、以前の端末やパスコードが必要になる場合があります。機種変更の前に保存先がアカウントになっているかを確かめ、古い端末を初期化するのは、新しい端末で使えることを確認してからにすると安心です。
端末やブラウザーの種類が混在する場合は、特定の端末やブラウザーに縛られず、どの環境でも使える専用のアプリが候補に入ります。判断の軸は、使う端末の組み合わせと、復旧のしやすさです。専用のアプリの例は、後ほど1Passwordで見ます。
出典・参照:
会社:共有・権限・退職時の扱い・復旧責任を見る
会社では、見る点が増えます。パスワードの持ち主が個人ではなく組織になるからです。個人と会社の違いは、次のようになります。
| 観点 | 個人 | 会社 |
|---|---|---|
| 秘密の持ち主 | 本人 | 組織(担当者が替わっても残る) |
| 共有 | 家族など少人数 | 部署や役割ごとに範囲を分ける |
| 退職・異動 | 想定しない | 権限の取り消しと引き継ぎが必要 |
| 復旧 | 本人の責任 | 誰が復旧できるかを決める |
共有アカウントのパスワードをチャットや表計算ソフトで回していると、誰が見られる状態なのか、退職した人の手元に何が残るのかが分かりません。預ける仕組みへ移す意味は、パスワードを覚える負担を減らすこと以上に、誰が何にアクセスできるかを、データとして管理できる点にあります。
また、会社の認証情報を、個人用の管理サービスへ無断で保存することは厳に慎まなければなりません。組織として管理者と運用のルールを決めておくことが前提です。
専用のパスワードマネージャーの例:1Password
OS標準の機能で足りない場合や、会社で共有と権限を管理したい場合の選択肢が、専用のパスワードマネージャーです。ここでは、個人向けにも会社向けにも提供されている1Passwordを例に、中身をみてみましょう。
1Passwordは、アカウントのパスワードに加え、初めて使う端末へのサインインで必要になる34文字のSecret Key(利用者だけが持つ追加の鍵)を組み合わせて暗号鍵を作る設計です。同社は、Secret Keyを自社で保持せず、復旧もできないと説明しています。
会社向けのプランでは、共有の保管庫ごとに、項目の閲覧や編集の権限と、保管庫のアクセスを管理する権限を分けられる設計で、前項で挙げた共有と権限の管理にあたります。
ただし、パスワードを預かるサービスは、自社の守りだけでなく、業務で使う外部のサービスを通じたリスクも抱えています。1Passwordの例では、2023年9月、従業員向けアプリの管理に使っていた外部のID管理サービス「Okta」上の自社環境で、不審なアクセスを検知しました。
しかし、原因は、Okta側のサポートシステムが侵害されたことで、1Password自身のシステムが破られたわけではありませんでした。加えて、同社は利用者のデータへのアクセスは確認されていないと説明しています。
また、同社の公式説明では、データの保存地域は米国、カナダ、EUから選ぶ形で、日本国内の保存地域は確認できません。どの製品でも、保存地域、復旧の方法、共有の範囲、別の製品へ移す手段を見比べてから選ぶ必要があります。
また、同社の公式説明では、データの保存地域は米国、カナダ、EUから選ぶ形で、日本国内の保存地域は確認できません。どの製品でも、保存地域、復旧の方法、共有の範囲、別の製品へ移す手段を見比べてから選ぶ必要があります。
出典・参照:
まとめ:パスキーの時代にも、鍵束の管理は残る
情報漏えいが起きたサービスで、パスワードが「復元できない形式」で保管されていても、同じパスワードを他のサービスでも使いまわしている場合には変更が勧められます。これは、保存の形式が防ぐのは直接読み取られることまでで、候補を試して突き止められる余地が残るからでした。
パスワードの使い回しは人の怠慢ではなく、長くて、ほかと重ならないパスワードを覚えさせる設計の無理から生まれます。つまり、覚える努力を重ねるより、覚えなくてよい仕組みを選ぶことが、自分と会社を守る第一歩になるのではないでしょうか。記憶に任せないことも、セキュリティの一部です。
パスキーが広がっても、パスワードとパスキーが併存する間は、認証情報の管理が欠かせません。サイトごとに異なる鍵を持つ時代でも、その鍵束(持っている鍵の全体)をどこに置き、端末をなくしたときにどう取り戻すかは、人が決める事柄です。預け先は、個人ではOS標準で足りるか、会社では共有と権限と復旧責任をどう置くかで選びます。
最初の一歩は、小さくて構いません。仕事とお金の入り口になっているメールアカウントを1つだけ選び、ほかのサービスと同じパスワードを使っていないかを確かめてみてはいかがでしょうか。
執筆者
DXportal編集長
町田 英伸
自営での店舗運営を含め26年間の飲食業界にてマネージャー職を歴任後、Webライターとして独立。現在はIT系を中心に各種メディアで執筆の傍ら、飲食店のDX導入に関してのアドバイザーとしても活動中。『DXportal®』では、編集長としてすべての記事の企画、及び執筆管理を担当。特に店舗型ビジネスのデジタル変革に関しての取り組みを得意とする。「50s.YOKOHAMA」所属。