


- share :
クラウド上でWindowsのデスクトップ環境を使える「お名前.comデスクトップクラウド」の利用者へ、GMOインターネットから緊急のお知らせが出ています。2026年10月27日、同社は、利用者にPCをネットワークから切断し、電源を落とすよう要請しています。
攻撃者とみられる者から、同日12時に顧客情報の公開とランサムウェア(データを使えなくして身代金を要求する不正プログラム)攻撃を行うとの予告を受けたための要請です。公式が求めているのは、12時前にバックアップを取得したうえで、ネットワークを切断して電源を落とし、PCにつながっているコードを抜くことです。
さらに、第10報(同日13時55分時点)で、同社は、攻撃者とみられる者が当社と顧客に関する情報と称するものを12時30分に公開したことを確認したと公表しました。公式は、公開された情報と称するものには、アクセスしたり拡散したりしないよう求めています。ランサムウェア攻撃は、13時55分時点で確認されていません。電源オフなどの要請も、第10報の「お客様へのお願い」に引き続き掲載されています。
本記事では、2026年10月27日14時05分時点で公式サイトに掲載されている第10報(同日13時55分時点)までの内容をもとに、要請に至った経緯と詳しい内容、12時以降の状況のうち公式が示していることと示していないこと、問い合わせ先を整理します。
最新の公式のお知らせはGMOインターネットのニュース一覧に載り、対象かどうか迷う場合の相談先は、お名前.comの窓口(電話03-5456-2560、24時間受付)です。先日の記事の続報で、出典は巻末の表のとおりです。
【本記事の要点】
- GMOインターネットは2026年10月27日、12時の攻撃予告を受けて、利用者にバックアップ、ネットワーク切断、PCの電源オフを求め、第10報(13時55分時点)でも掲載している
- 攻撃者とみられる者による情報の公開を12時30分に確認。公式は、公開された情報と称するものへのアクセスと拡散をしないよう求めている
- ランサムウェア攻撃は13時55分時点で確認されていない。解析は続いており、全利用者の端末の安全確認ではない
- 要請の解除や、PCを再び接続してよい時期は、第10報でも示されていない
GMOインターネットが利用者に求めていること
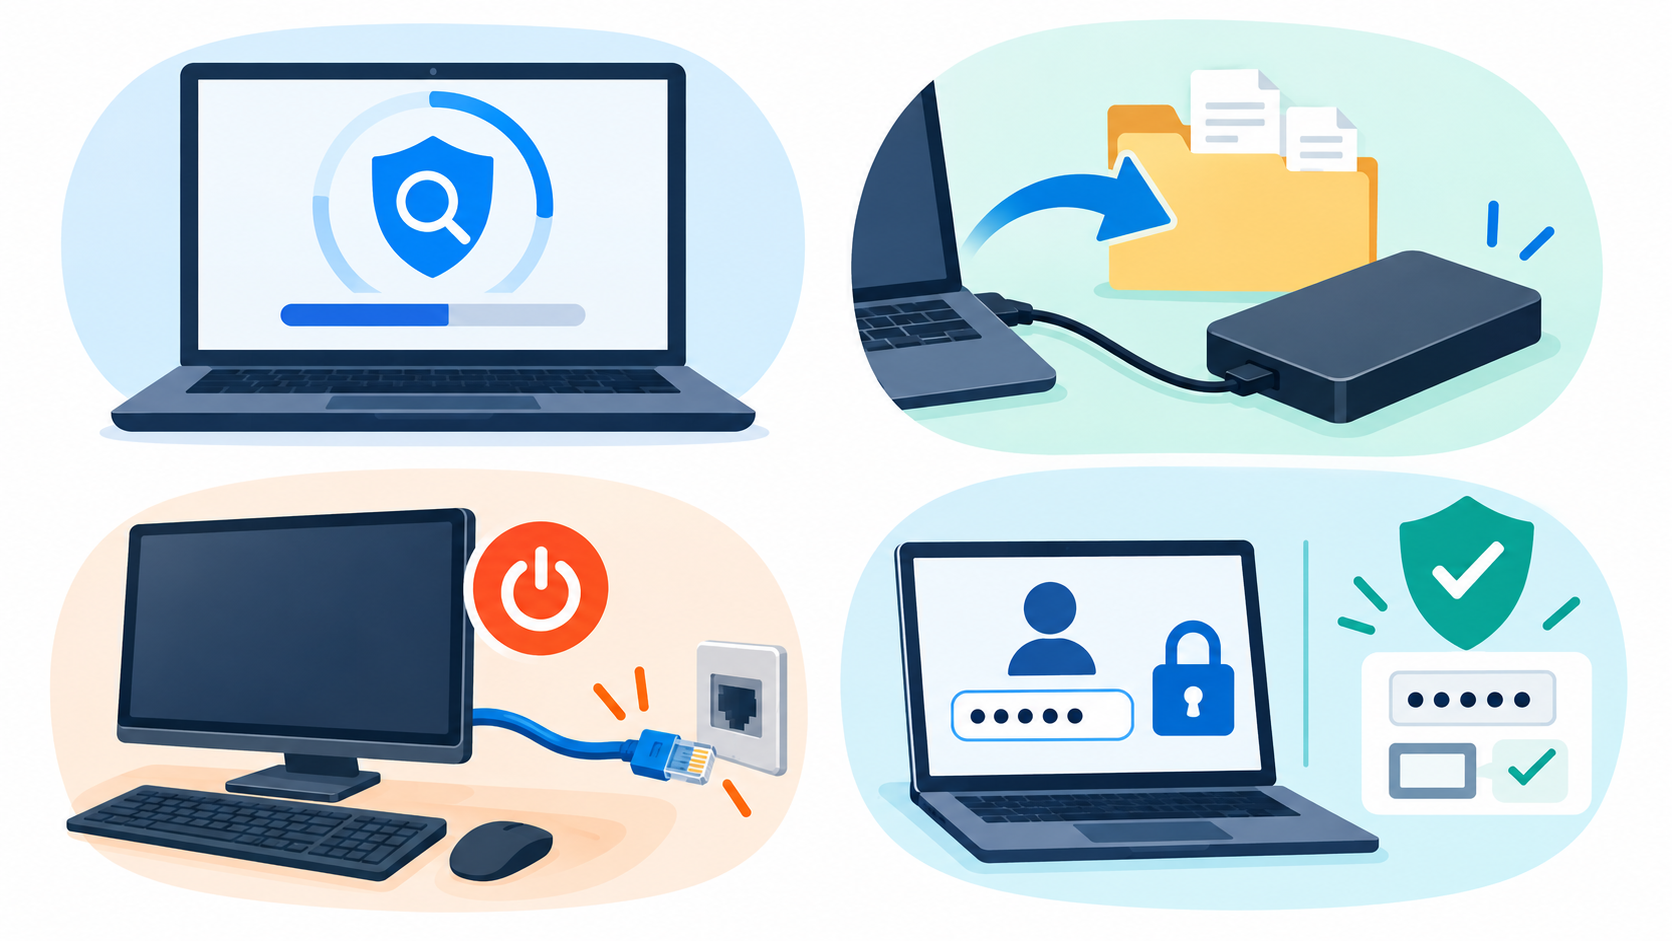
第8報から第10報で、GMOインターネットが12時の予告に備えて利用者に求めた内容は、次の4つです。このうち、第8報で新たに加わったのは3つ目で、12時前に行うよう示されました。
| 順番 | 公式が求めている内容 | 公式の文面(掲載した報) |
|---|---|---|
| 1 | 利用者自身の端末でフルスキャンを行う | 第6報:ウイルス対策ソフトのフルスキャン(完全スキャン)。クイックスキャンではなく、フルスキャンと指定している |
| 2 | バックアップを取る | 第6報:重要なデータを、ネットワークから切り離した状態で、外付けのHDDなどに保存する |
| 3 | 12時前に、ネットワークの切断と電源オフを行う | 第8報〜第10報:バックアップを取得したうえで、ネットワークを切断して電源を落とし、PCにつながっているコードを抜く |
| 4 | アカウントの保護に関する対応を行う | 別の安全な端末から、すべての端末・セッション(ログインしたままの接続)をログアウトし、パスワードを変更し、多要素認証(パスワードに加えて別の方法でも本人確認する仕組み)を設定するなど。詳しくは第6報に記載 |
この要請は12時前を期限として出されましたが、第10報(13時55分時点)の「お客様へのお願い」にも、同じ内容が引き続き掲載されています。12時を過ぎた後の扱い(解除か継続か)について、公式の説明は、今のところありません。
バックアップの取り方は、第6報(ネットワークから切り離した状態で保存)と、第8報〜第10報(12時前に、バックアップを取得したうえでネットワークを切断)で文言が異なります。公式は両者の関係を説明していないため、どちらも公式の文面のままです。
電源オフの対象は、公式の文面では「お客様PC」です。個人か法人か、FX取引に使うPCかどうか、スマートフォンを含むかどうかの区別は、公式には記載されていません。「PCにつながっているコード」の種類も、記載がありません。どの端末が対象になるか迷う場合は、公式の文面だけでは判別できないため、窓口への確認が必要です。
また、第8報の電源オフの文言は10時56分に訂正されています。最新の文面は、公式ページのとおりです。
また、第10報では、公開された情報と称するものにアクセスしたり拡散したりしないよう求めています(詳しくは、第3章のとおりです)。
あわせて、GMOインターネットは、同社がパスワードや認証コードを尋ねることはなく、「被害金を取り戻す」などの名目で費用を求める連絡には応じないよう呼びかけ、メールやSMSに記載のリンクやファイルは開かず、公式ページで確認するよう求めています。
要請の背景:12時の攻撃予告とこれまでの経緯
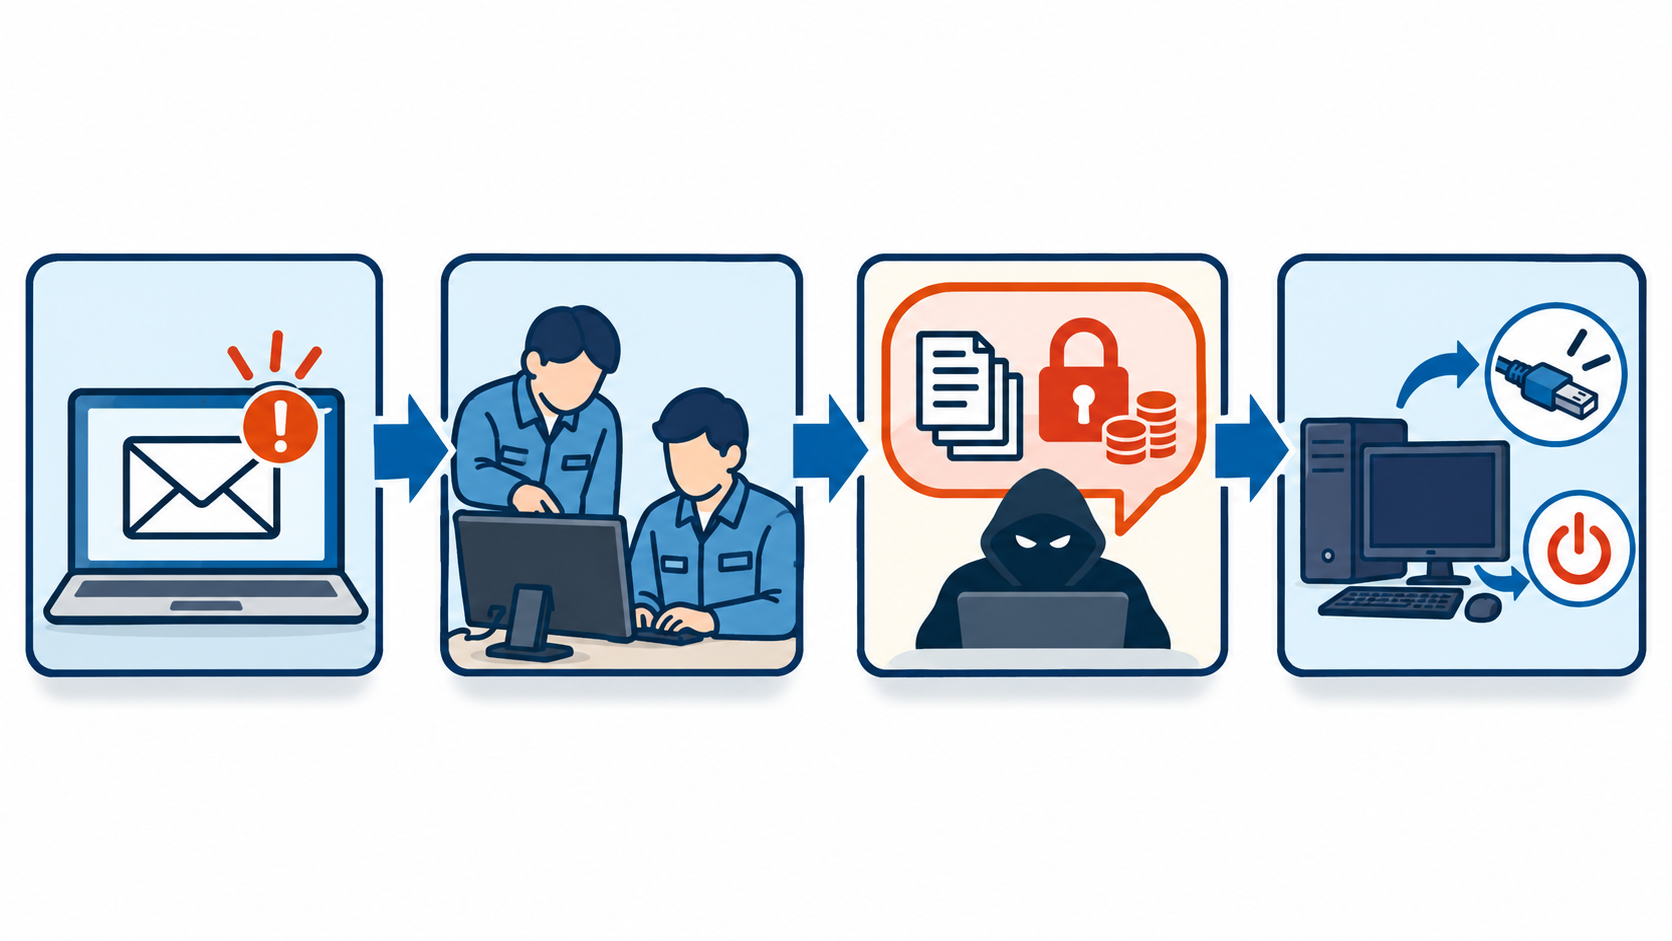
第7報(2026年10月26日23時10分時点)と第8報(2026年10月27日9時58分時点)によると、GMOインターネットは、攻撃者とみられる者から、10月27日12時に顧客情報の公開とランサムウェア攻撃を行うとの予告を受けました。
同社は10月21日に約80億円を要求する脅迫メールを受け取っていましたが、要求には応じない方針で警察など関係機関と連携しています。
第4報では、金銭の要求に応じなければ、このサービスと、接続した顧客のPCに関する情報の公開とランサムウェア攻撃に及ぶと連絡があったと説明していました。今回の予告も、この内容に沿ったものです。公式はどちらも「攻撃者とみられる者」と表現しており、同じ人物かどうかには触れていません。
公式発表で確認できる経緯は、次のとおりです。
| 日付 | 公式発表で確認できた内容 |
|---|---|
| 10月21日 | 約80億円を要求する脅迫メールを受信。要求には応じない方針 |
| 10月25日 | 端末の調査への協力を依頼。全国の利用者から申し出があり、端末を預かった |
| 10月26日 | 第6報(19時時点)で、フルスキャンなどを再度依頼。第7報(23時10分時点)で12時の予告と、端末の解析の開始を掲載 |
| 10月27日 | 第8報(9時58分時点、10時56分に一部訂正)で、12時前の電源オフなどを新たに要請。第9報(11時59分時点)で解析状況を、第10報(13時55分時点)で12時30分の情報公開の確認を掲載 |
12時以降の状況:公式が示していることと、まだ示していないこと
12時30分に確認された情報の公開
第10報(2026年10月27日13時55分時点)によると、GMOインターネットは、攻撃者とみられる者が、同社と顧客に関する情報と称するものを公開したことを、10月27日12時30分に確認しました。公式は、公開された内容には事実と異なるものが含まれるおそれがあるとしています。
公式は、公開された情報と称するものには、アクセスしたり拡散したりしないよう求めています。また、公式によると、当該サイトにアクセスした人の情報は攻撃者に取得されており、アクセスに起因する被害について、同社は責任を負いかねる、とのことです。悪質な拡散者には、証拠を保全したうえで、法的措置を準備する方針を示しました。
公開された情報に顧客の情報が含まれていることを確認した場合は、対象の顧客に個別に連絡する、という説明です。見舞金(一律5,000円)とは別に、情報が公開された顧客への対応を、緊急会議で検討しています。金額や条件は、第10報の時点では示されていません。
第9報・第10報で確認できた解析状況
第9報によると、GMOインターネットグループの専門チーム(ホワイトハッカーチーム)が、預かった端末を順次解析しています。11時59分時点で、解析を終えた端末からは、マルウェア(ランサムウェアを含む)は確認されていません。ただし、公式は、これは全利用者の端末の安全を確認したものではなく、解析は今後も続くとしています。トレンドマイクロなどのセキュリティ企業からは協力の申し出があり、内容を調整中です。
第10報(13時55分時点)でも、預かった端末の解析は続いています。ランサムウェア攻撃は13時55分時点で確認されておらず、引き続き警戒するとしています。
解除・再接続の時期は未発表
一方で、12時以降の状況のうち、第10報までの公式の掲載は、次のとおりです。
| 知りたいこと | 公式の掲載(第10報まで) |
|---|---|
| 12時以降に、攻撃や情報の公開があったか | 情報の公開を12時30分に確認(第10報)。ランサムウェア攻撃は13時55分時点で確認されていない |
| 電源オフの要請は解除されたか、続くのか | 解除の掲載なし。第10報の「お客様へのお願い」に引き続き掲載 |
| 電源を落としたPCを、いつ再び接続してよいか | 掲載なし |
| 電源オフの対象に、個人・法人、FX用PC、スマートフォンのどれが含まれるか | 区別の記載なし |
2026年10月27日14時05分の時点でも、公式のニュース一覧に第11報以降は掲載されておらず、電源オフ要請の解除や、再接続の時期について、公表はされていません。
GMOインターネットは、新たな事実や必要な対策が分かったときは、利用者へ個別にメールで連絡し、公式ページにも掲載する、という説明です。
12時を過ぎてから読んだ場合は、公式のニュース一覧で、報数が第10報より新しい「お名前.com デスクトップクラウド」の案内を探し、電源オフの解除や再接続の記載があるかを確かめる流れです。見つからない場合は、窓口に確認できます。
被害があった場合の案内
被害があった場合の案内と、補償などの方針は、次のとおりです。
| 項目 | 公式の案内 |
|---|---|
| ランサムウェアの被害に遭った場合 | 問い合わせ窓口に申し出る。GMOインターネットが被害状況を確認したうえで、被害PCと同等性能の新しいPCを提供する(第9報) |
| 被害とみなす目安、申し出の手順、対象の条件、提供の時期 | 第10報の時点でも未掲載 |
| 見舞金(一律5,000円) | 第4報で案内。2026年10月30日23時59分までに、登録メールアドレスへ案内する予定 |
| 代替サービス | 第4報で案内。2026年10月30日23時59分までに、メールで案内する予定 |
| 不正取引の補償 | 第4報で案内。申請方法などは2026年11月6日までに、公式サイトとメールで案内する予定 |
見舞金、代替サービス、不正取引の補償について、第8報から第10報に方針変更の記載はありません。内容は、先日の記事で整理しています。
まとめ:公式の最新の案内を確認し、被害や疑問は窓口へ
2026年10月27日の第8報から第10報で、GMOインターネットは、12時の攻撃予告を受けて、利用者にバックアップ、ネットワークの切断、PCの電源オフなどを求めました。12時30分には情報の公開が確認され、公式は、公開された情報と称するものへのアクセスと拡散を控えるよう求めています。要請の解除や再接続の時期は、第10報の時点でも示されていません。
持ち帰りたいのは、次の4点です。
- 公式ページとメールで、第11報以降の案内を確認する(報数と「お名前.com デスクトップクラウド」の名称が目印)
- 公開された情報と称するものには、アクセスも拡散もしない(公式の要請)
- 電源オフの対象かどうか迷うときは、公式の文面を読み、窓口に問い合わせる
- ランサムウェアの被害や、不審な連絡を受けたときは、窓口に連絡する。同社がパスワードや認証コードを尋ねることはない
調査は続いており、情報は更新されます。まずは、公式ページの最新の報を開いてみましょう。問い合わせ先と公式発表のリンクを、次の表にまとめます。
| 目的 | 連絡先・確認先 | 内容 |
|---|---|---|
| 最新の状況を確認する | GMOインターネット ニュース一覧 | 第11報以降の掲載 |
| 12時の予告と要請を確認する | 第10報(2026年10月27日)/第9報(同日)/第8報(同日)/第7報(2026年10月26日) | 12時の予告、電源オフなどの要請、12時30分の情報公開、端末の解析状況 |
| 利用者に求める対応の詳細を確認する | 第6報(2026年10月26日) | フルスキャン、バックアップ、アカウント保護の詳細 |
| 補償・代替サービスを確認する | 第4報(2026年10月24日)/先日の記事 | 見舞金、代替サービス、不正取引の補償の方針。案内の期限は10月30日23時59分(見舞金・代替サービス)と11月6日(補償の申請方法) |
| 相談する(WEB) | お名前.com ヘルプ お問い合わせ | WEBフォームでの問い合わせ |
| 相談する(電話) | 03-5456-2560 | 24時間受付(土日祝日を含む) |
執筆者
DXportal®運営チーム
DXportal®編集部
DXportal®の企画・運営を担当。デジタルトランスフォーメーション(DX)について企業経営者・DX推進担当の方々が読みたくなるような記事を日々更新中です。掲載希望の方は遠慮なくお問い合わせください。掲載希望・その他お問い合わせも随時受付中。