


自社の運用のチェック|ID・パスワード管理の5項目
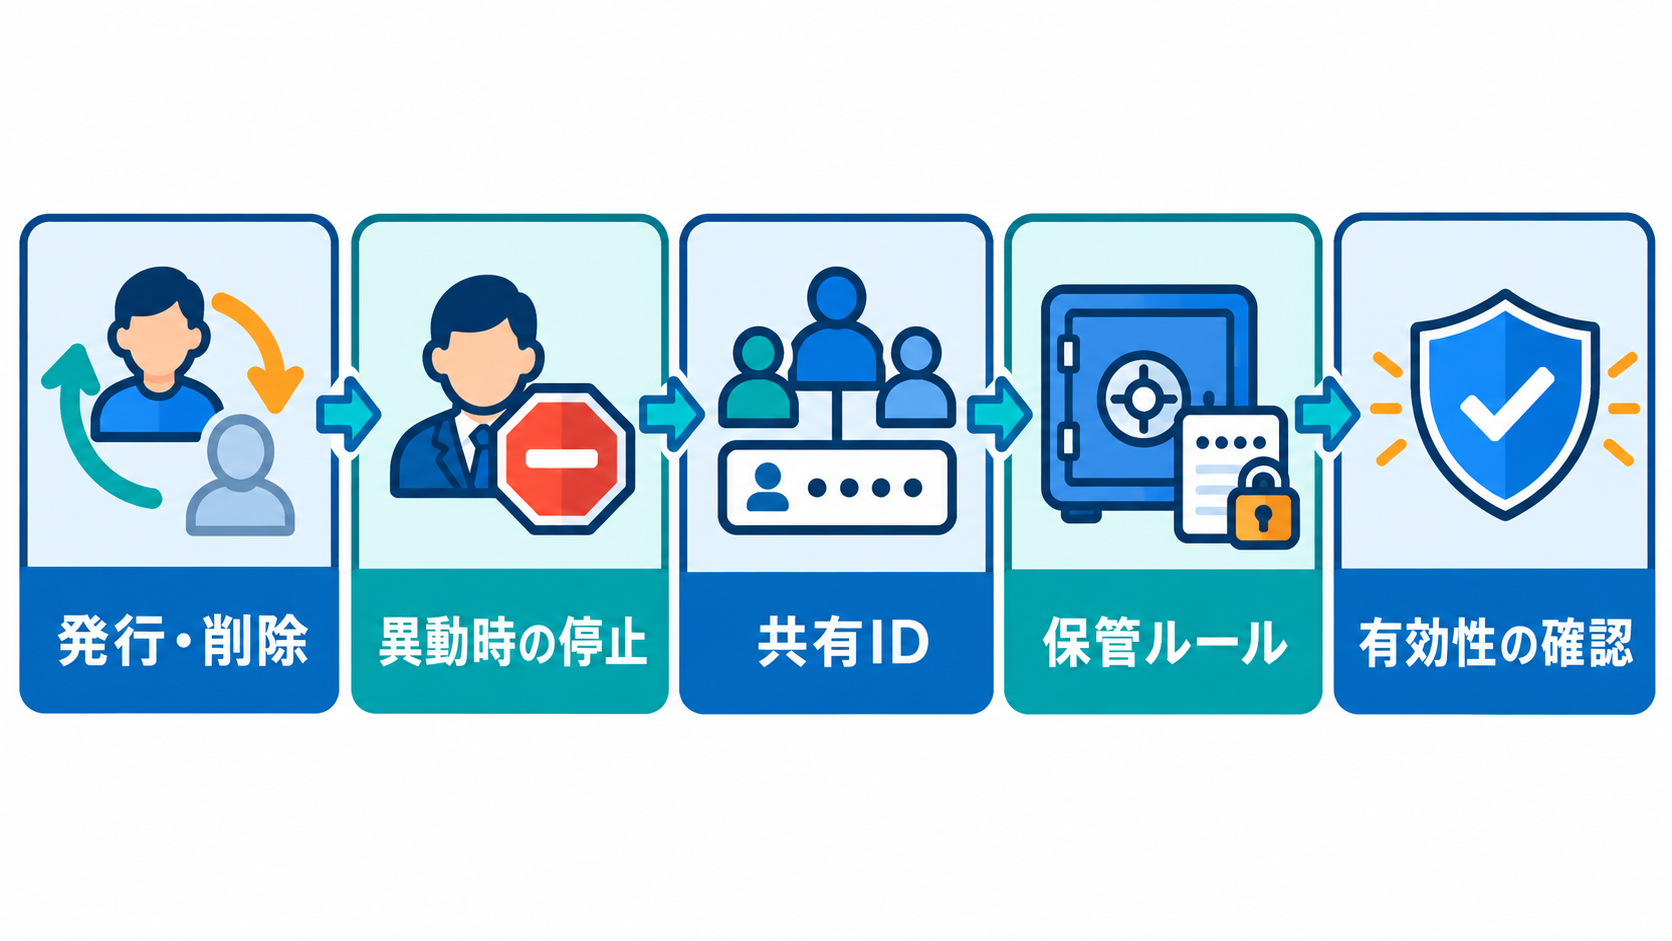
自分の行為の点検が条文の要件で決まるのに対して、自社の運用の点検は第8条と警察庁・IPAの資料を根拠にします。
第8条が求める防御措置
第8条が求めているのは、アクセス管理者による識別符号の適正な管理です。あわせてアクセス制御機能の有効性を検証し、必要があれば機能の高度化などの防御措置を講じるよう努めることも求めています。
第8条は努力義務の規定で、罰則は置かれていません。罰則があるのは第3条〜第7条などの禁止規定です。
退職・異動時のIDの削除・停止やパスワードの変更は、警察庁が事業者向けの対策として案内している対応で、第8条から直接導かれる個別の義務とは別のものです。
出典・参照:
点検する5項目
自社の運用は、何を点検すればよいのでしょうか。IPAの『中小企業の情報セキュリティ対策ガイドライン 第4.0版』は、ID管理の手続からパスワードの保管ルールまで、運用の基準を示しています。第8条とあわせて、ID・パスワード管理の入口となる5項目に整理すると次のとおりです。
| 項目 | 点検すること | 根拠 |
|---|---|---|
| 1 ID発行・削除の手続 | 誰が申請し、誰が承認して、IDを発行・変更・削除するのかが決まり、記録が残っている | IPAガイドライン |
| 2 退職・異動時の停止 | 退職・異動の際に、IDの停止・削除とパスワードの変更を行う手順があり、権限も見直している | 警察庁、IPAガイドライン |
| 3 共有IDと利用者の特定 | 共有IDをなるべく使わず、やむを得ない場合は、誰がいつ使ったかを特定できる | IPAガイドライン |
| 4 パスワードの保管ルール | 個人のパスワードは本人だけが管理する前提とし、共有・特権・復旧用の秘密情報は、保管の場所と方法、使い回しの扱いを分けてルールに決めている | IPAガイドライン |
| 5 アクセス制御の有効性 | アクセス制御が実際に働いているかを検証し、必要に応じて強化している | 第8条 |
項目1〜3の点検は、次の4つをこの順に突き合わせて進めましょう。
- 人事の台帳
- ID発行・削除の申請と承認の記録
- ID・権限の台帳
- 共有IDを個人に結びつけるログ
貴社のシステムで、これらの記録がそろっているかを最初に確かめてください。
なお、退職者アカウントの棚卸しと削除の手順は、『退職者アカウントを見つけたら即削除?|人事データとの差分の振り分け方』で解説しています。項目2の点検を進めるときに、あわせて読んでみてください。
自社の運用を確かめるチェックリスト
自社の運用が、5項目をどこまで満たしているかを確かめましょう。当てはまる項目にチェックを入れてください。チェックを入れられない項目は、運用の穴の候補です。
| チェック | 項目 | 確かめること |
|---|---|---|
| □ | 1 ID発行・削除の手続 | 誰が申請し、誰が承認して、IDを発行・変更・削除するのかが決まり、記録が残っているか |
| □ | 2 退職・異動時の停止 | 退職・異動の際に、IDの停止・削除とパスワードの変更を行う手順があり、権限も見直しているか |
| □ | 3 共有IDと利用者の特定 | 共有IDをなるべく使わず、やむを得ない場合は、誰がいつ使ったかを特定できるか |
| □ | 4 パスワードの保管ルール | 個人のパスワードは本人だけが管理する前提とし、共有・特権・復旧用の秘密情報は、保管の場所と方法、使い回しの扱いを分けてルールに決めているか |
| □ | 5 アクセス制御の有効性 | アクセス制御が実際に働いているかを検証し、必要に応じて強化しているか |
迷ったときの確認先|条文・公的資料・相談窓口
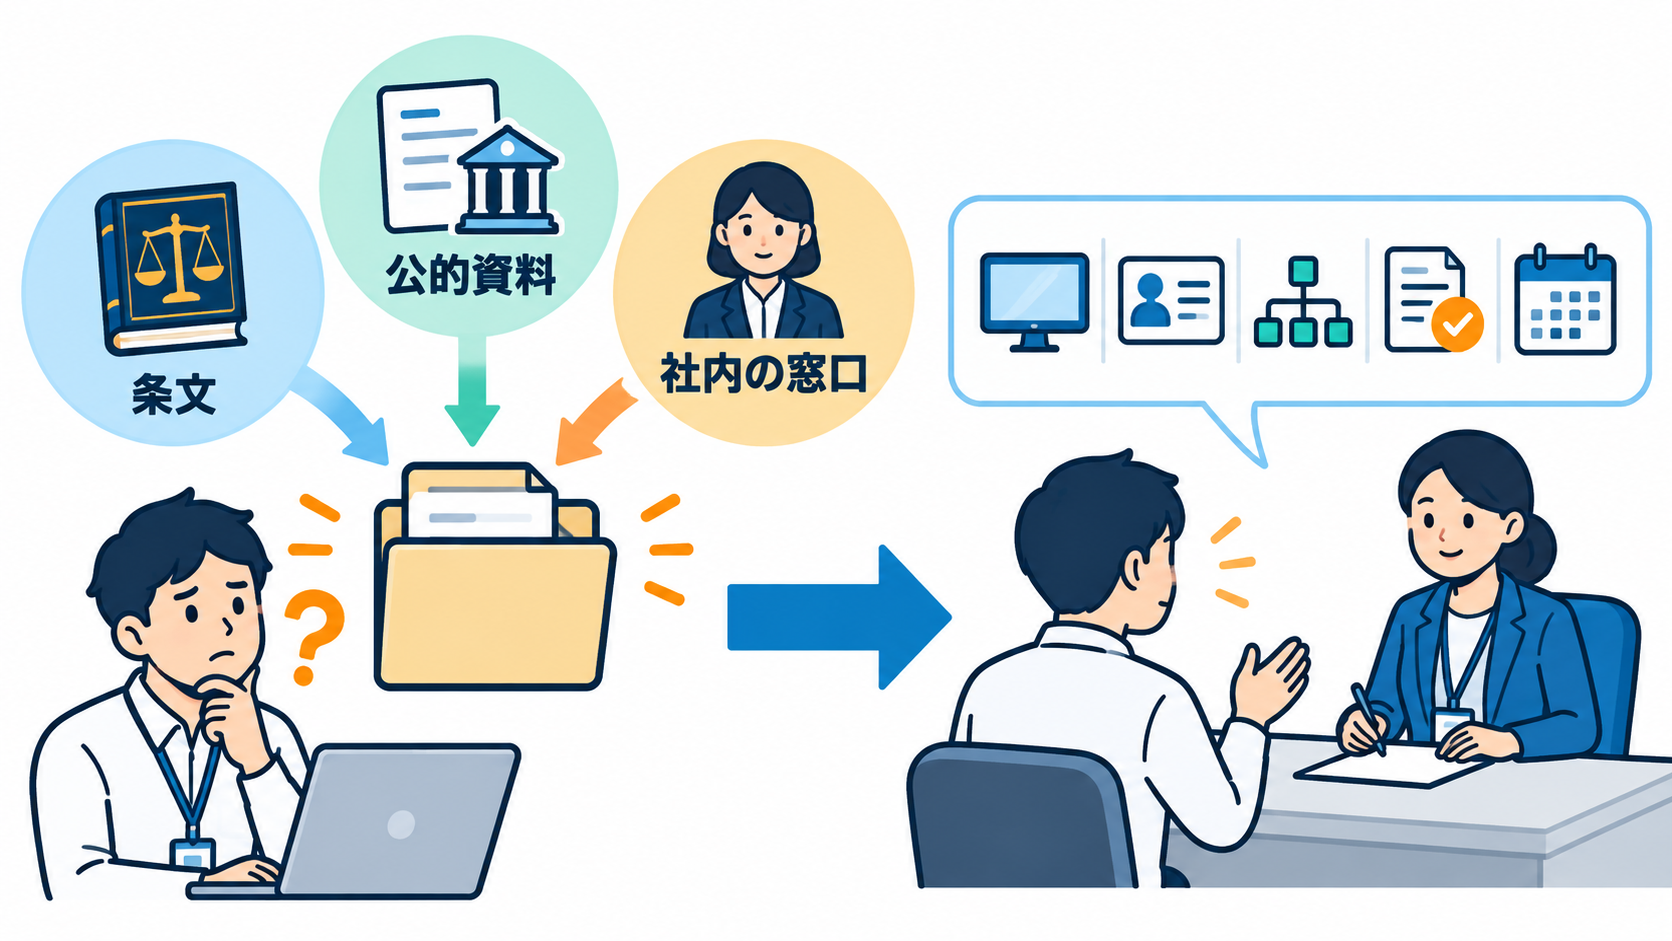
判断がつかない場面は、どこへ何を持って相談すればよいのでしょうか。手順は、条文と公的資料で確かめ、社内の窓口に相談しましょう。必要なら警察へつなぐ流れです。
条文と公的資料
確認する資料ごとに、書かれている内容は次のとおりです。
| 資料 | 書かれている内容 |
|---|---|
| 『不正アクセス行為の禁止等に関する法律』(e-Gov法令検索) | 第2条の定義、第3条〜第8条、第11条〜第13条の条文(現行版) |
| 『不正アクセス行為の禁止等に関する法律の解説』(警察庁) | 「電気通信回線を通じて」の範囲、第5条・第6条の趣旨 |
| 『不正アクセス禁止法改正Q&A』(警察庁) | 第4条〜第7条の解説、「業務その他正当な理由」の説明 |
| 『基本的なセキュリティ対策』(警察庁) | 他人のID・パスワードの不正利用への注意、退職・異動時のID削除・停止の案内 |
| 『中小企業の情報セキュリティ対策ガイドライン 第4.0版』(IPA) | ID・パスワードの運用の基準 |
警察庁の解説と改正Q&Aは、罰則の刑の名称が現行の拘禁刑と異なる場合があります。罰則は、e-Govの現行条文で確かめましょう。
社内で相談するときにそろえる情報
社内の情報システム担当や法務、必要に応じて弁護士に相談するときは、次の5つをそろえておくと状況が伝わりやすくなります。
| 項目 | そろえる内容 |
|---|---|
| システム名 | どの業務システム、サービスか |
| ID種別 | 個人ID、共有ID、管理者IDのどれか |
| 利用経路 | 社内ネットワーク、社外から会社への接続、インターネットのどこから使ったか |
| 承諾の有無 | 誰が、いつ、どの範囲で認めたか |
| 日時 | いつ、どのくらいの期間か |
警察の相談窓口
自分のアカウントを他人に不正に使われた被害が疑われるのは、次のようなときです。
- 身に覚えのないログイン、既読、投稿、購入、送金がある
- 知らぬ間にパスワードを変えられて使えなくなった
サービス提供者へ速やかに連絡し、保存したログイン履歴などを持って、警察署またはサイバー犯罪相談窓口へ相談しましょう。
窓口は、警察庁の「不正アクセス対策」のページから、都道府県警察のサイバー犯罪相談窓口を探せます。
出典・参照:
まとめ:条項と分かれ目で自分の行為を確かめ、運用の穴を点検する
不正アクセス禁止法が関係するかどうかは、アクセス制御機能の有無や、他人の識別符号か、アクセス管理者または利用権者の承諾の有無といった事実で分かれます。第3条〜第7条の地図と6つの場面、章末のチェックリストを使って自分の行為がどの条項のどの事実に関係するのかを確かめてみてください。
自社の運用は、第8条と警察庁・IPAの資料をもとに、次の5項目で点検しましょう。
- ID発行・削除の手続
- 退職・異動時の停止
- 共有IDと利用者の特定
- パスワードの保管ルール
- アクセス制御の有効性
判断に迷う場合は、システム名・ID種別・利用経路・承諾の有無・日時をそろえて、社内の窓口や専門家につなぎます。
貴社のシステム一覧に、アクセス制御のある業務システムと、そのIDの種別を書き出すところから始めてみてはいかがでしょうか。そこで見えた共有IDや退職者のIDから、5項目の点検を進めていきましょう。
執筆者
DXportal編集長
町田 英伸
自営での店舗運営を含め26年間の飲食業界にてマネージャー職を歴任後、Webライターとして独立。現在はIT系を中心に各種メディアで執筆の傍ら、飲食店のDX導入に関してのアドバイザーとしても活動中。『DXportal®』では、編集長としてすべての記事の企画、及び執筆管理を担当。特に店舗型ビジネスのデジタル変革に関しての取り組みを得意とする。「50s.YOKOHAMA」所属。