


- share :
AIエージェントという言葉は聞くものの、普段使っているAIチャットで十分ではないか、何が違うのかよく分からないと感じていないでしょうか。
AIチャットが質問に答える道具だとすれば、AIエージェントは、複数の作業をつないで、人間の待ち時間を減らしながら進める道具です。この能力は、防御の盾にも、攻撃の矛にもなります。2026年9月8日には、その両方を示す2つの発表が、同じ日にありました。
Microsoftは政府クラウド向けにAIエージェント型の脆弱性検知ツールを配備したと発表し、Googleは攻撃者が、すでに侵害していたクラウド環境を足場にAIエージェントを使い、6時間未満で大規模な認証情報窃取を実行した事例を報告したのです。
本記事では、同じ「複数の作業をつなぐ」能力が防御と攻撃の両方をどう加速させているのか、そして中小企業がAI対AIで張り合うのではなく何を優先すべきかを解説します。
【本記事の要点】
- 同じ9月8日、Microsoftは防御側AI「MDASH」の配備を、Googleは攻撃側AIの悪用事例を発表した
- 両社の発表は、目的も根拠とする証拠も異なり、同じ技術の別々の側面を示している
- 中小企業の優先事項は、多要素認証やパッチなどの基礎対策の徹底と、常時監視の外部委託である
AIエージェントによる防御と攻撃の2つの発表
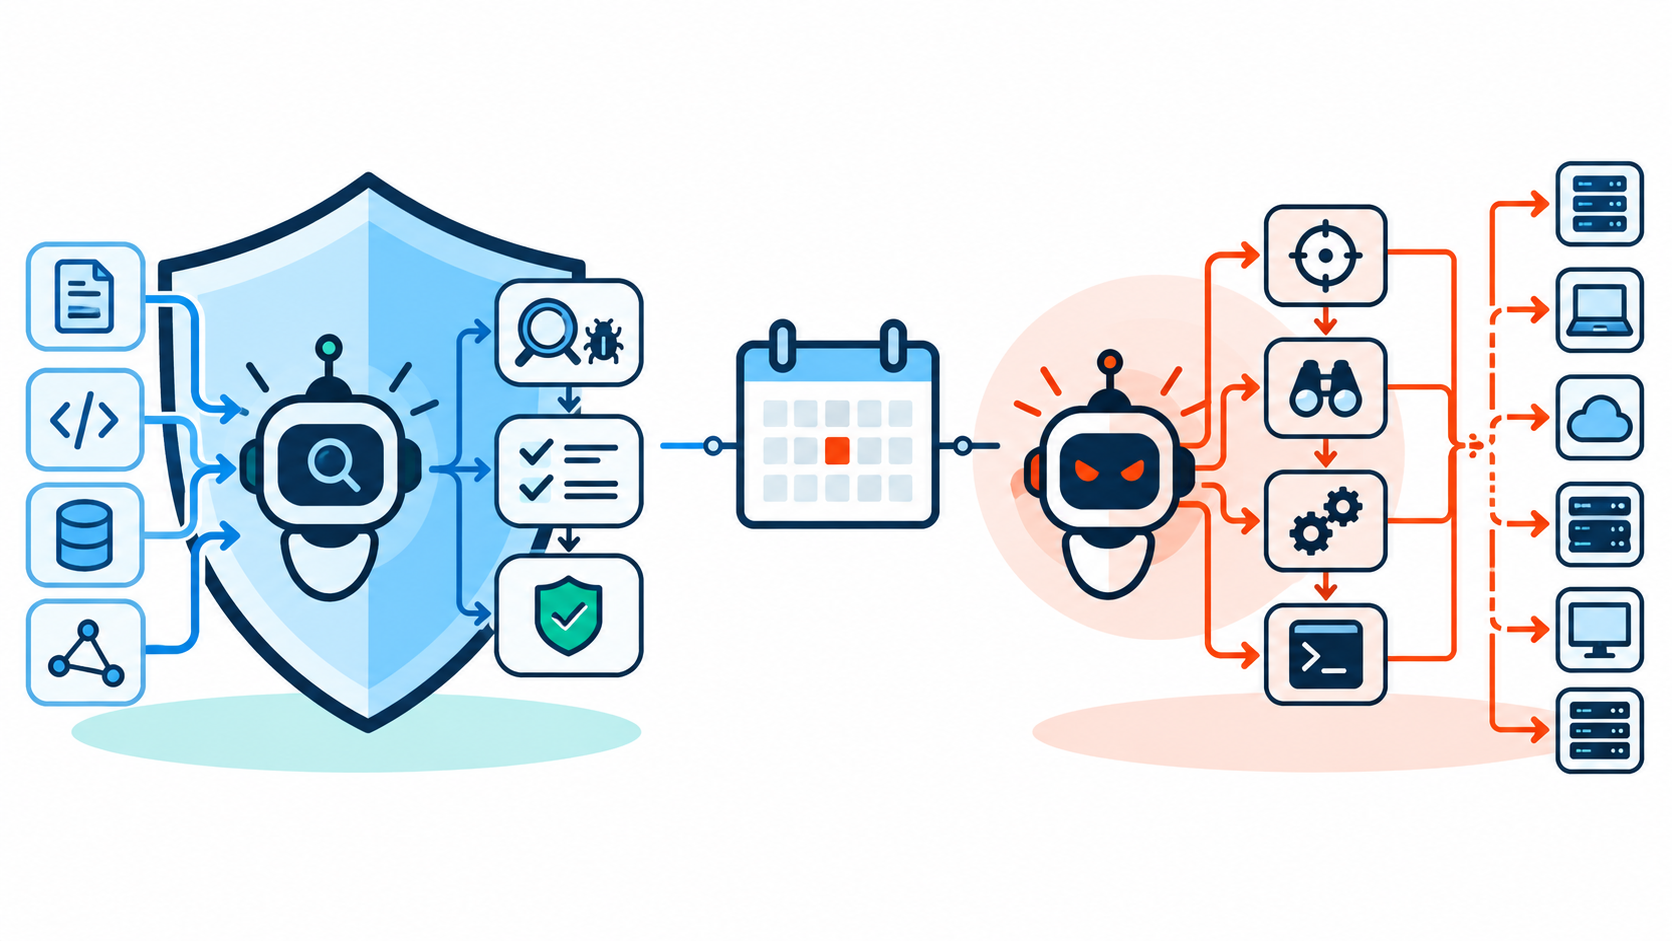
2026年9月8日。Microsoftによる防御側AIの配備と、Googleによる攻撃側AIの悪用事例の報告という、2つの発表がありました。ここでは、それぞれの内容と、2つをどう読むべきかを順に整理します。
Microsoftが政府クラウドへ配備した「MDASH」
Microsoftは2026年9月8日、コードネーム「MDASH」を、Azure Governmentの選定された米政府顧客と認定パートナーへプレビュー提供すると発表しました。ただし、これは一般提供ではなく、利用にはMicrosoftのアカウント担当への連絡が必要です。
MDASHは、ソースコードの脆弱性を探すエージェント型のコードスキャナーです。次の工程を、段階的に行います。
- 準備
- スキャン
- 検証
- 重複排除
- 実証(可能な場合)
100を超える専門エージェントと複数のモデルを組み合わせ、見つかった候補が実際に到達でき、悪用できるかどうかを、別のエージェント群が検討します。
なお、MDASH自体は今回が初公開ではありません。提供の範囲は、次のように広がってきました。
| 時期・対象 | 提供の形 |
|---|---|
| 2026年5月 | 限定プレビューとして発表 |
| 商用Azure | 複数地域で、すでにプレビュー提供中 |
| 2026年9月8日、Azure Government | 選定された米政府顧客と認定パートナーへ、プレビュー提供 |
今回の新しさは、機密性や主権の要件が強い政府クラウドへ、提供範囲を広げた点にあります。
Microsoftは、あるベンチマーク評価で96.55%というスコアを示していますが、これは研究者が公開しているベンチマークの一部区分について、参加者自身が申告する評価であり、第三者が独立して認証した実運用の検出率や精度ではありません。ベンチマーク提供元も、スコアは確率的な実行により変動し得ると説明しています。
防御側も人手を超える規模でコードを解析する取り組みを始めている、という事実として受け止めるのが適切です。
出典・参照:
Googleが報告した「6時間未満」の認証情報窃取
同じ9月8日、Google Threat Intelligence Group(GTIG)は、2026年第2四半期に観測した攻撃者のAI利用をまとめた報告書を公開しました。中心的な事例は、次のとおりです。
| 項目 | 内容 |
|---|---|
| 攻撃者 | 金銭目的とみられる |
| 足場 | すでに侵害していた組織のクラウド基盤 |
| 展開したもの | 自律的なマルチエージェントの攻撃フレームワーク(複数のAIエージェントが役割分担して動く攻撃の仕組み) |
| 自動化した工程 | スキャン、認証情報の収集、実行時のトラブル対応、IPローテーション(攻撃元のIPアドレスの切り替え) |
| 結果 | 数千件の第三者認証情報を窃取 |
この「6時間未満」には注意すべき限定があります。最初の侵入から被害発生までの全時間ではなく、すでに侵害されたクラウド資源を足場に、AIへ指示して大規模な認証情報収集を計画・構築・実行するまでの工程の時間です。
このほか、次の2点も押さえておきたいところです。
- 被害組織名、使用されたAIモデル、侵入口といった詳細は公開されておらず、外部から個別に検証できない
- GTIG自身は、標的選定から侵入、収益化までを完全に無人で自律化したパイプラインを確認したとは説明していない。強い自律性が確認されたのは、侵害後のスキャンや収集といった工程である
出典・参照:
2つの発表は、同じ技術の両面を示している
この2つの発表は、AIエージェントという同じ技術の両面を、それぞれの立場から示したものとして読みとれます。防御側では脆弱性の発見と検証が、攻撃側では認証情報の収集が、複数の作業をつなぐ能力によって、人手を待たずに進められているようです。
ただし、発表の性質は次のように異なります。
| 項目 | Microsoft | |
|---|---|---|
| 発表の内容 | 自社の防御製品(MDASH)の配備 | 自社の観測に基づく、攻撃者のAI利用の報告 |
| 根拠とする証拠 | 自社の発表と、参加者自身が申告するベンチマーク評価 | 自社のテレメトリと、Google Cloud傘下のMandiantの調査(GTIGの調査基盤そのもの) |
| 第三者による確認 | 実運用の検出率や精度を、第三者が独立して認証したものではない | 独立した第三者が追認したものではない |
防御側の取り組みの一例と、攻撃側の動向の一例として並べて読むと、AIエージェントが両方の陣営で同じように使われ始めていることが見えてくるのではないでしょうか。
非対称性の正体:守る側が不利になりやすい理由
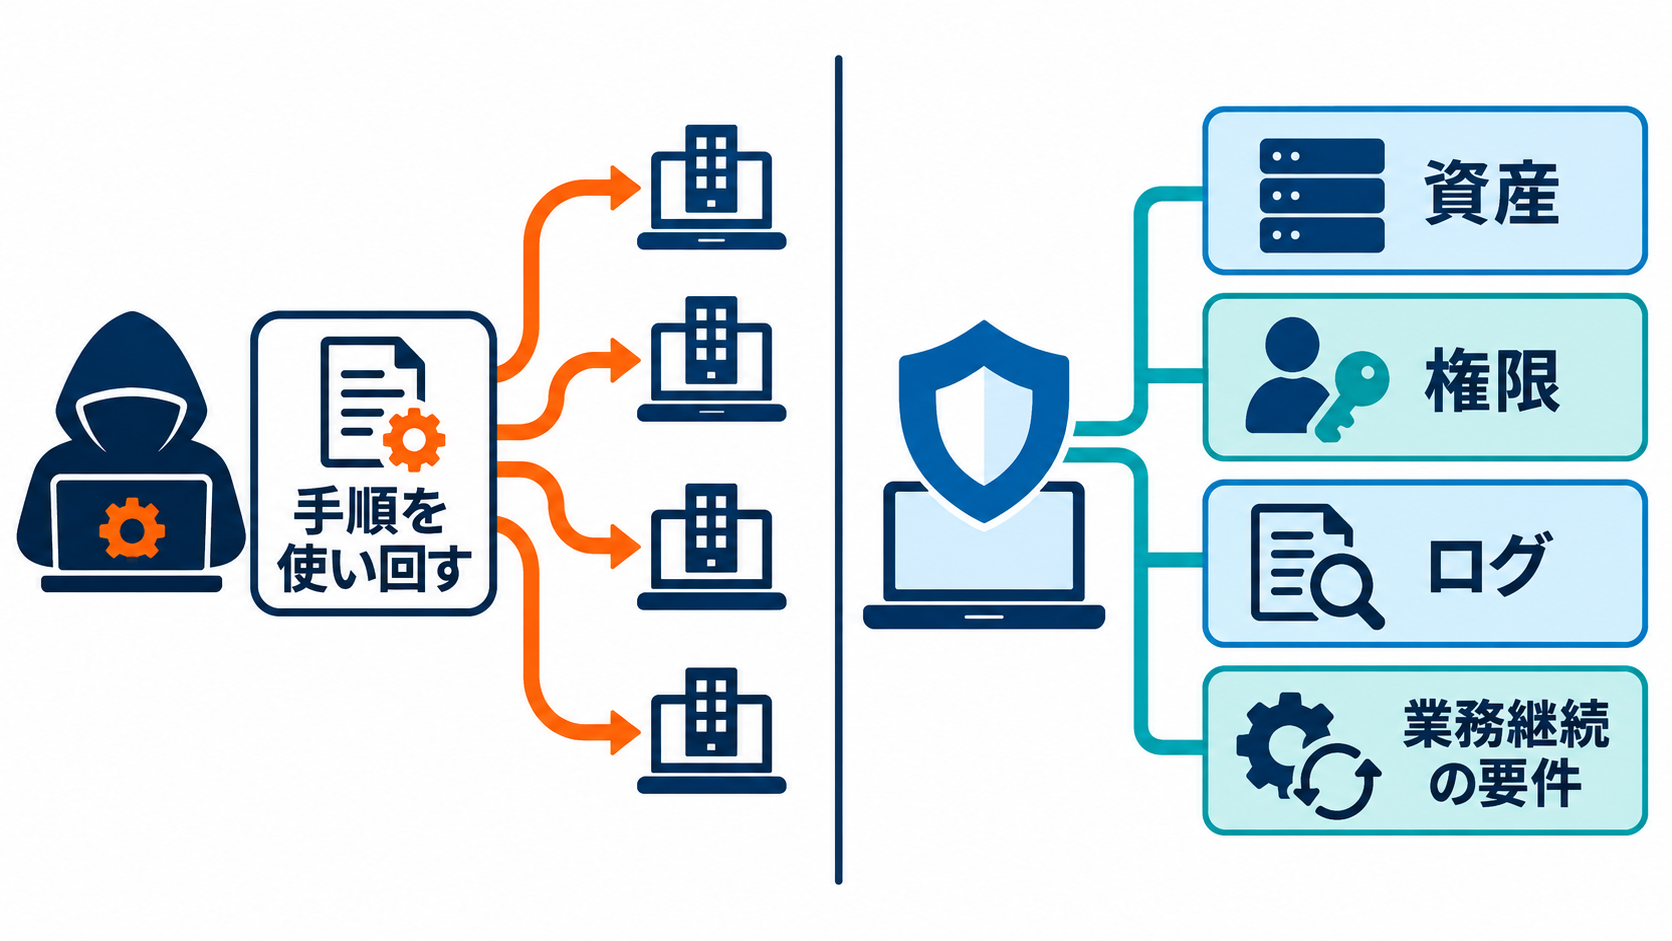
MicrosoftとGoogleの発表に共通するのは、AIエージェントが複数の作業工程をつなぎ、人間の待ち時間を減らす能力です。この能力は、防御にも攻撃にも使えます。
それでも、守る側は不利になりやすい構造があります。同じ能力を使っても、攻撃側と守る側の条件には差があるためです。
- 攻撃側は、一度作ったエージェントへの指示やスキャン手順を、多くの標的へ繰り返し使い回せる
- 守る側は、自社固有の資産、権限、ログ、業務継続の要件を把握し続け、誤検知の確認や安全な修正まで担う
攻撃側は1つの手順を多くの標的へ広げられるのに対し、守る側は自社の状況に合わせ続けなければなりません。この差が、守る側が不利になりやすい、非対称性の正体です。
防御側の仕組みには、土台も欠かせません。MDASHのような仕組みも、専門エージェントの役割分担やコード索引、機密コードを保管する認定クラウドといった周辺の基盤があって初めて機能するもので、中小企業が同規模の仕組みを自前で再現するのは現実的ではありません。
この非対称性を踏まえると、中小企業にとっての課題は、限られた資源で、攻撃側との差をどう縮めるかです。
中小企業が優先すべきこと
日本国内の実態調査では、セキュリティの専門部署や担当者を置く中小企業は1割に満たず、過去3期に情報セキュリティ投資をしていない企業が6割を超えるという結果が出ています。
ただし、この状況で、攻撃側の工程が時間単位で進むからといって、各社に高度な防御エージェントの自社開発を求めるのは現実的な解決になりません。優先すべきは、限られた資源で機械の速度に対応できる部分から手を付けることです。
基礎対策を優先する
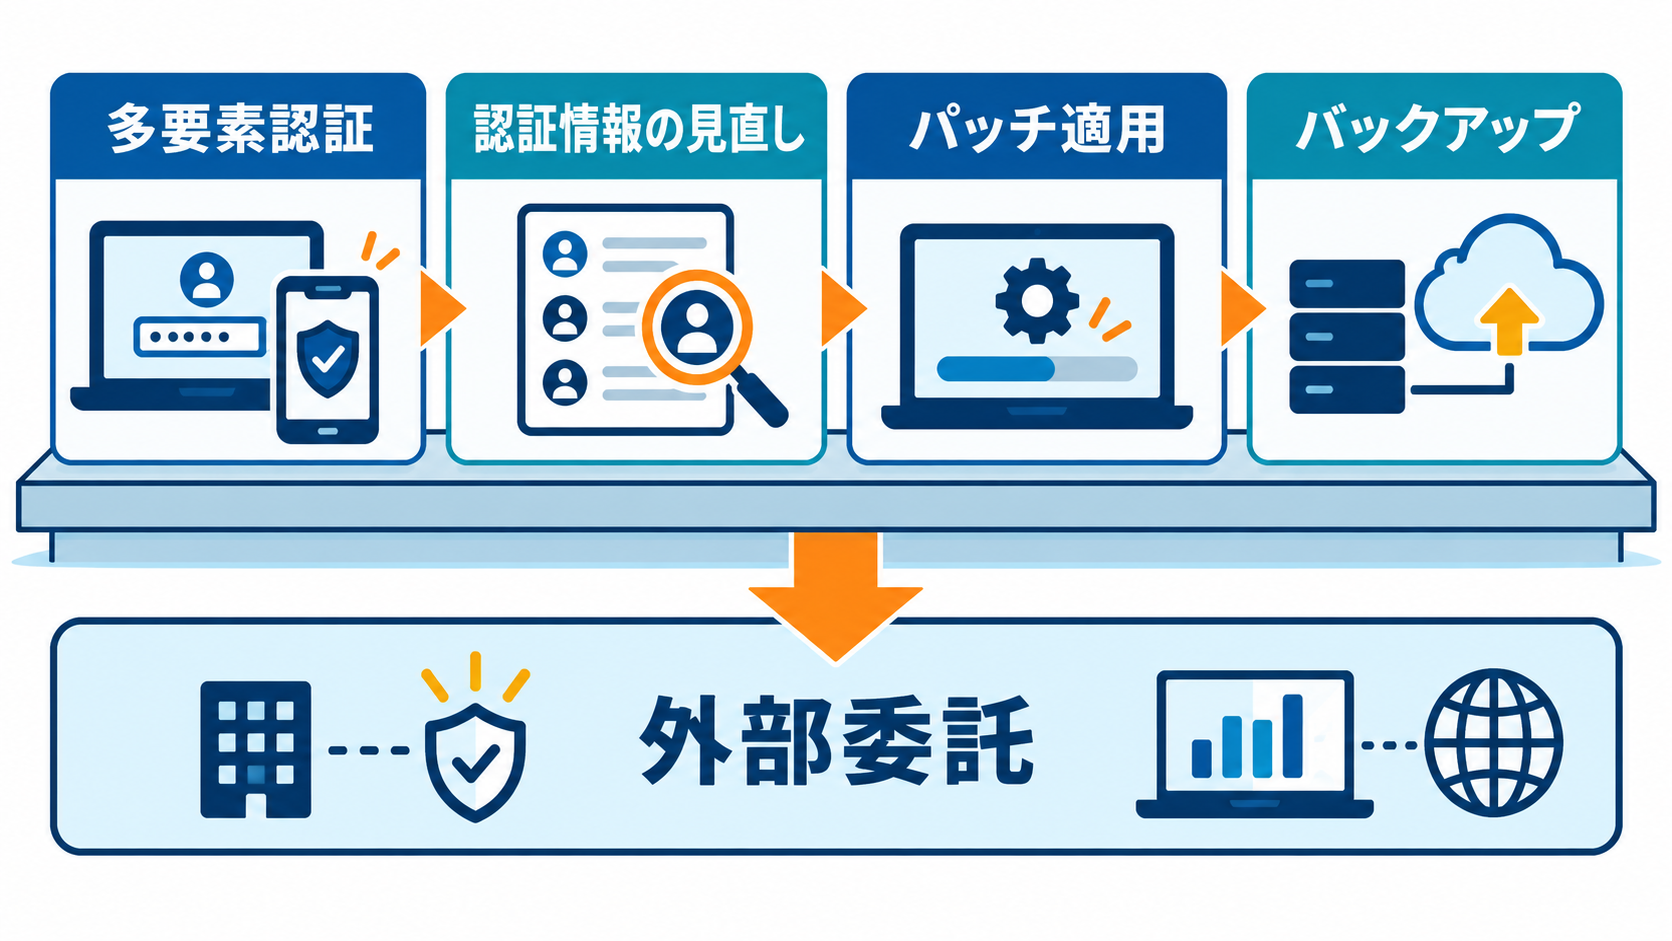
限られた資源で機械の速度に対応できる部分から手を付ける、その中心になるのが、次の基礎対策です。
- 多要素認証の導入
- 長く使い続けている、広い権限を持つ認証情報の見直し
- パッチ適用
- バックアップの整備
常時運用しにくい部分は外部委託を選択肢に入れる
基礎対策のうえで、自社で常時運用しにくい部分は、マネージドセキュリティサービス等の外部委託を選択肢に入れられます。対象になるのは、次のような部分です。
- 24時間監視
- 異常通信の検知
- 認証情報の自動失効
AIエージェントを導入するときの確認事項
AIエージェントを製品として導入する場合は、製品名よりも、次の点を確認して選ぶことが欠かせません。
- どの資産を読めるか
- どの操作を実行できるか
- ログを誰が確認するか
- 誤作動時に誰が止められるか
出典・参照:
まとめ:AI対AIで勝つのではなく、非対称性を縮める
AIエージェントは特定の陣営だけの道具ではありません。複数の作業工程を人間の待ち時間なくつなぐという同じ能力が、防御側では脆弱性の発見・検証を速め、攻撃側では既存の攻撃手順の反復と並列化を速めています。
中小企業にとっての課題は、高度な防御AIを自前で持ち、AI対AIで勝つことではありません。基礎対策を優先し、常時運用が難しい部分を外部サービスで補うことで、攻撃側が持つ時間と再利用のしやすさという優位性を、少しずつ縮めていくことにこそ価値があるのです。
執筆者
DXportal®運営チーム
DXportal®編集部
DXportal®の企画・運営を担当。デジタルトランスフォーメーション(DX)について企業経営者・DX推進担当の方々が読みたくなるような記事を日々更新中です。掲載希望の方は遠慮なくお問い合わせください。掲載希望・その他お問い合わせも随時受付中。