


- share :
海外のDX(デジタルトランスフォーメーション)ニュースは、断片的に目にしても、それぞれがどうつながっているのか掴みにくいと感じる方は多いのではないでしょうか。新しいサービスや機器の発表には注目が集まりやすい一方、その普及を実際に支えている仕組みは見えにくいものです。
しかし2026年8月末から9月にかけて、世界各地で相次いで見えたのは、まさにその「普及を支える裏側」でした。本記事では、新興国の決済拡大を支える信用保証、次世代ハードウェアの安全基準、23年間活動したボットネットの国際的な妨害、そしてドイツ・ベルリン州で続く行政データ流出の後始末という4つのニュースをもとに、世界のDX潮流をDX導入から定着までの一連の流れとして解説していきます。
【本記事の要点】
- IFCは新興国のデジタル決済拡大に向け、最大7億ドルの信用保証枠を発表した。融資ではなく保証の上限であり、決済額の増加などは将来推計にとどまる
- NISTはハードウェアの安全性を設計から廃棄まで標準へ組み込む5つの優先領域を報告書で示した。拘束力のある規制ではない
- 米欧の当局と民間企業が23年間続いたSalityボットネットの指令経路を断った。すでに感染した端末の駆除までは終わっていない
- ベルリン州の行政データ流出は、ネットワークを切り離した後も、対象者への通知や一部の行政手続きの遅延が続いている
新興国のデジタル決済拡大へ、IFCが最大7億ドルの信用保証枠
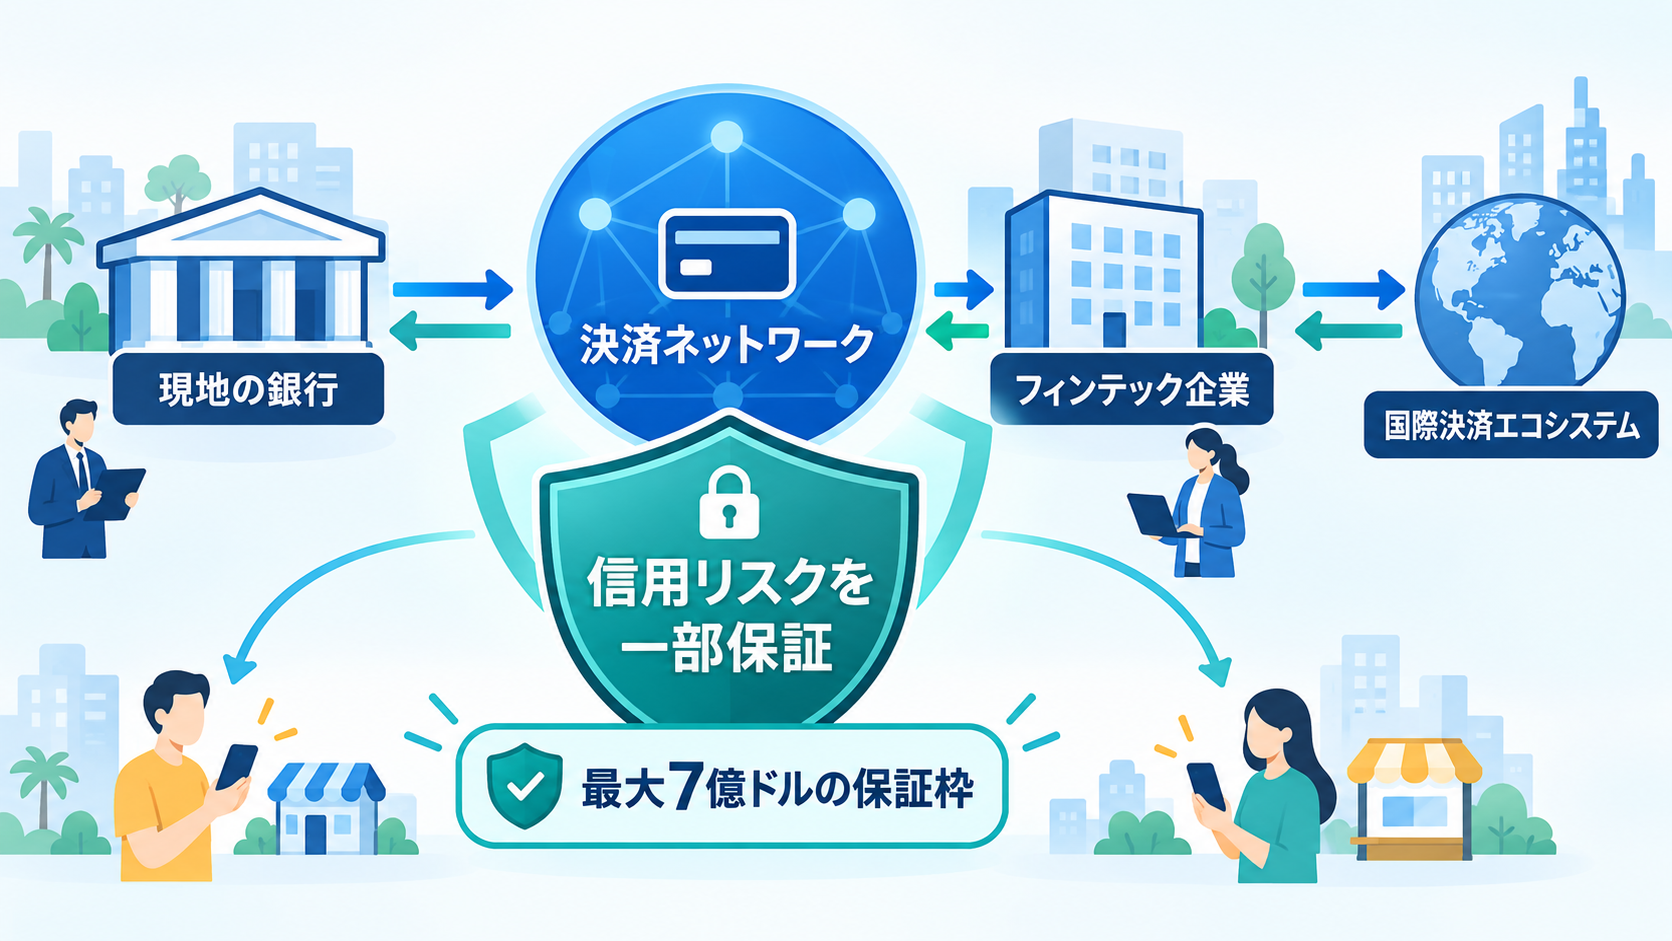
世界銀行グループの国際金融公社(IFC)は2026年9月9日、新興市場の銀行やフィンテック企業などが国際的な決済エコシステムへ参加する際の信用決済リスクを一部引き受ける、リスク分担の枠組みを発表しました。初期の保証枠は最大7億ドルです。これは融資額でも、すでに実行された投資額でもなく、信用リスクを補う保証の上限を指します。
IFCはこの施策により、参加金融機関について次の変化を見込んでいます。
| 項目 | IFCの見込み |
|---|---|
| デジタル決済額 | 約2,800億ドルの増加 |
| カード発行 | 3億6,000万枚の増加 |
| アクティブ利用者 | 9,000万人の増加(うち女性3,900万人) |
ただし、これらはいずれもIFCによる将来推計であり、確定した実績ではありません。対象国や参加金融機関、保証の実行期間、案件ごとの条件といった詳細は、9月15日時点で公式発表の範囲外です。
このニュースが示すのは、優れた決済技術があっても、信用リスクや資本の壁が普及を止めてしまうという構図です。DXの普及は技術の完成度だけでなく、それを取引可能にする信用の仕組みに左右されます。
出典・参照:
ハードウェアの安全性を標準へ、NISTが5つの優先領域を提示
米国立標準技術研究所(NIST)は2026年9月1日、「NIST IR 8615」を最終版として公開しました。これは2026年1月26日に開かれたワークショップ「SUSHI@NIST」の成果をまとめた報告書であり、拘束力のある規制や、完成済みの技術標準そのものではありません。
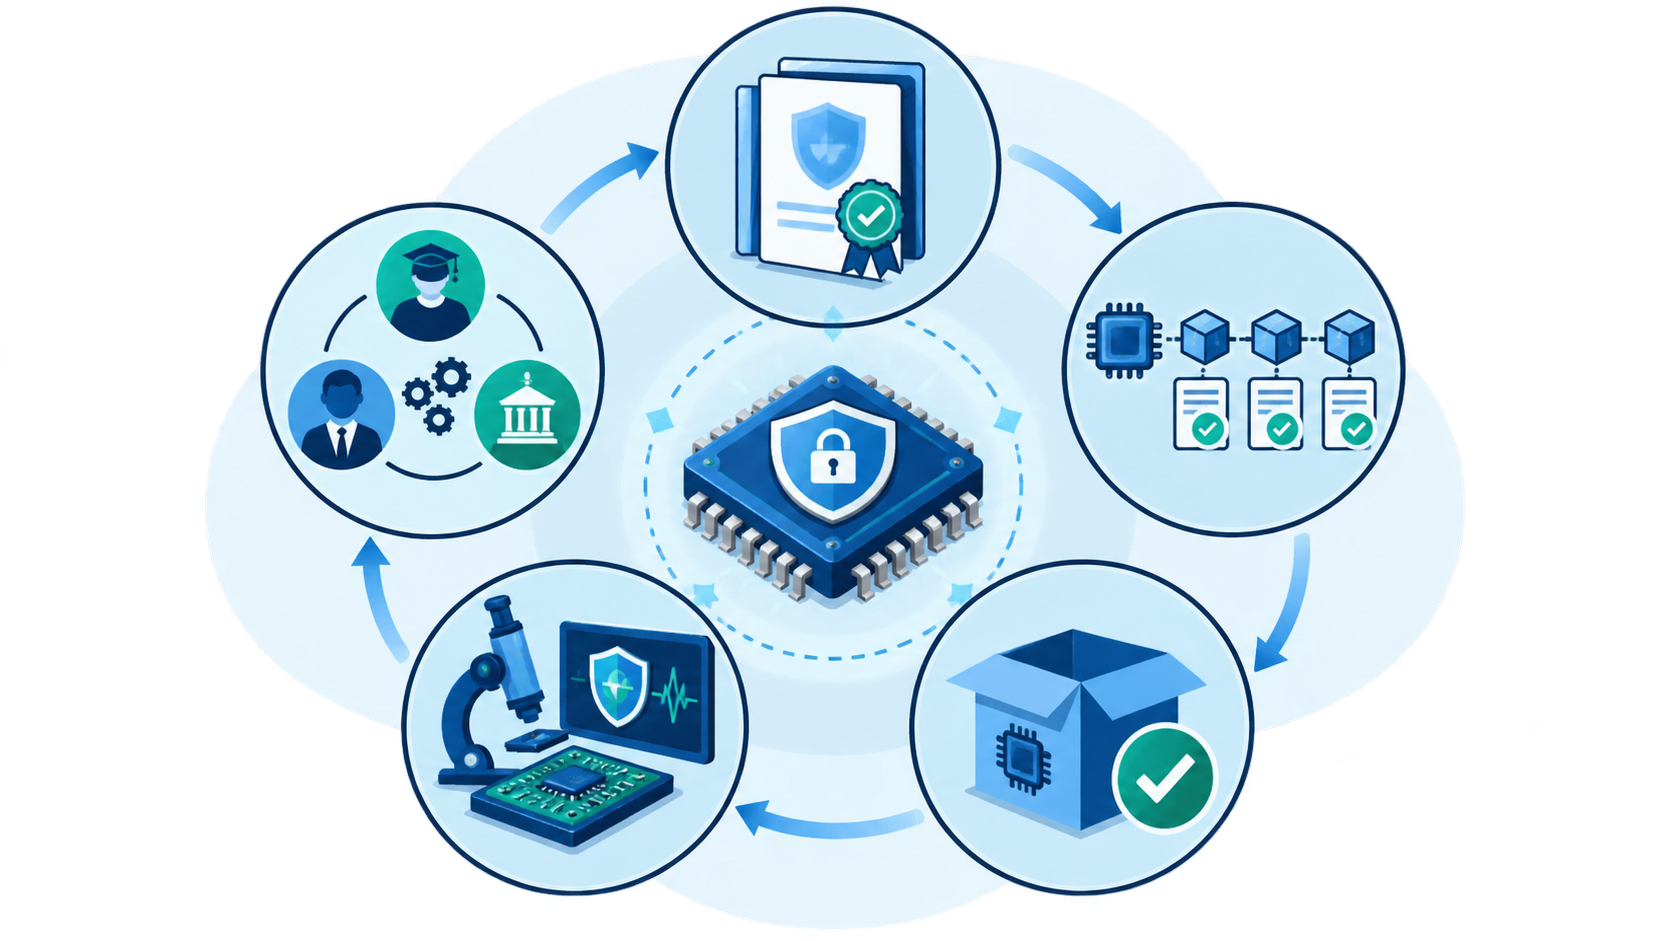
報告書は、次世代ハードウェアの安全性を標準へ組み込むための5つの優先領域を示しています。
- 共通用語や信頼モデルを含む統一的な標準づくり
- 暗号学的IDや部品表による来歴・追跡可能性の確保
- 検証可能な部品調達による供給網の安全性
- AI支援解析やファジングなどによる継続的な検証
- 人材育成と産官学の連携
対象範囲は、シリコンの設計段階から製造、配備、運用、廃棄まで、半導体エコシステム全体に及びます。
まだ拘束力を持つ規則ではないとはいえ、設計段階から廃棄までのライフサイクル全体で安全性を証明する必要があるという方向性は、ハードウェアを調達する企業にとっても無視できない論点です。
出典・参照:
23年間活動したSalityボットネットを、米欧の官民・多国間で妨害
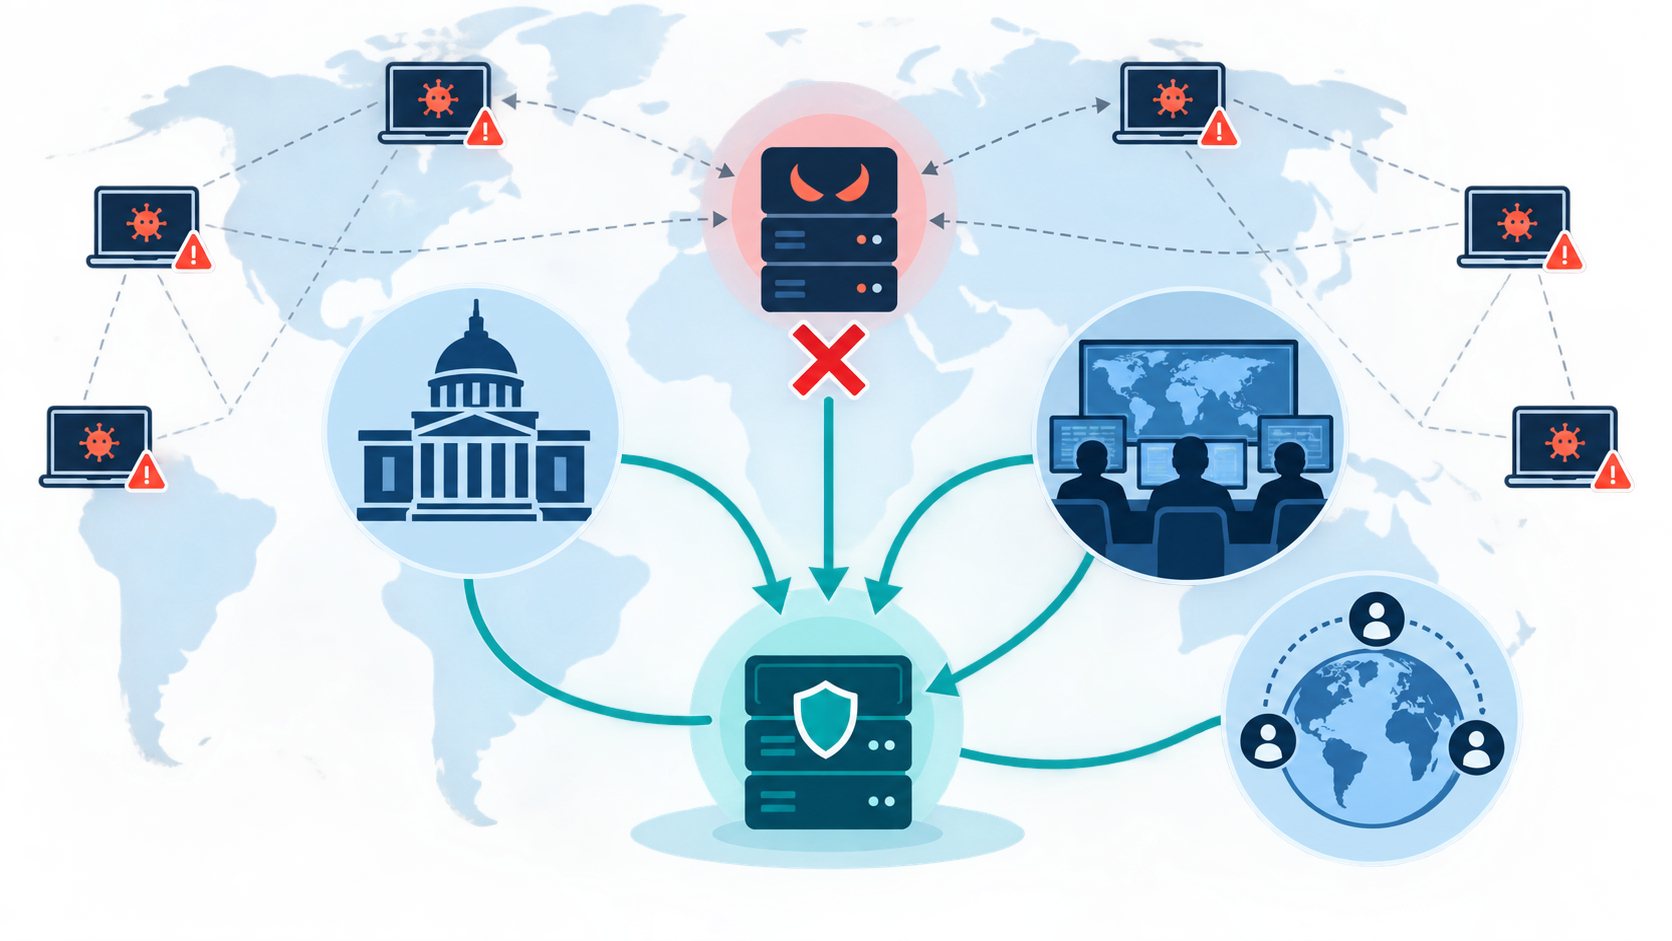
米司法省は2026年9月1日、米国、ブルガリア、ハンガリー、ルーマニアの当局と、セキュリティ企業CrowdStrike、Shadowserver Foundationなどが8月31日に、Salityボットネットの妨害作戦を実施したと発表しました。作戦は、次の4つを組み合わせたものです。
- 関連ドメインの差し押さえ
- P2Pネットワークのシンクホール化
- ペイロード配布用URLの停止
- ISPやCSIRTを通じた感染端末への通知・修復支援
CrowdStrikeによると、2003年に初めて観測されたSalityは、世界の3万3,000台超の感染端末へ悪性ペイロードを配布できる状態にあったといいます。今回の作戦により、ピアリストを操作してv3・v4ネットワークを運営者から切り離し、新たな指令やペイロードを届けられない状態にしたとCrowdStrikeは説明しています。
ここで注意したいのは、「妨害」が全感染端末からの駆除や運営者の逮捕を意味しない点です。CrowdStrike自身も、すでに端末へ入り込んだマルウェアは残っており、個別の検知・除去が必要だと明記しています。
それでも、単独の組織では止めにくい分散型インフラに対し、複数国の当局と民間企業が連携して指令経路を断ったという構図は、国境を越えたサイバー脅威への対処の一例として重要です。
出典・参照:
ベルリン州の行政データ流出、復旧の先に続く長い後始末
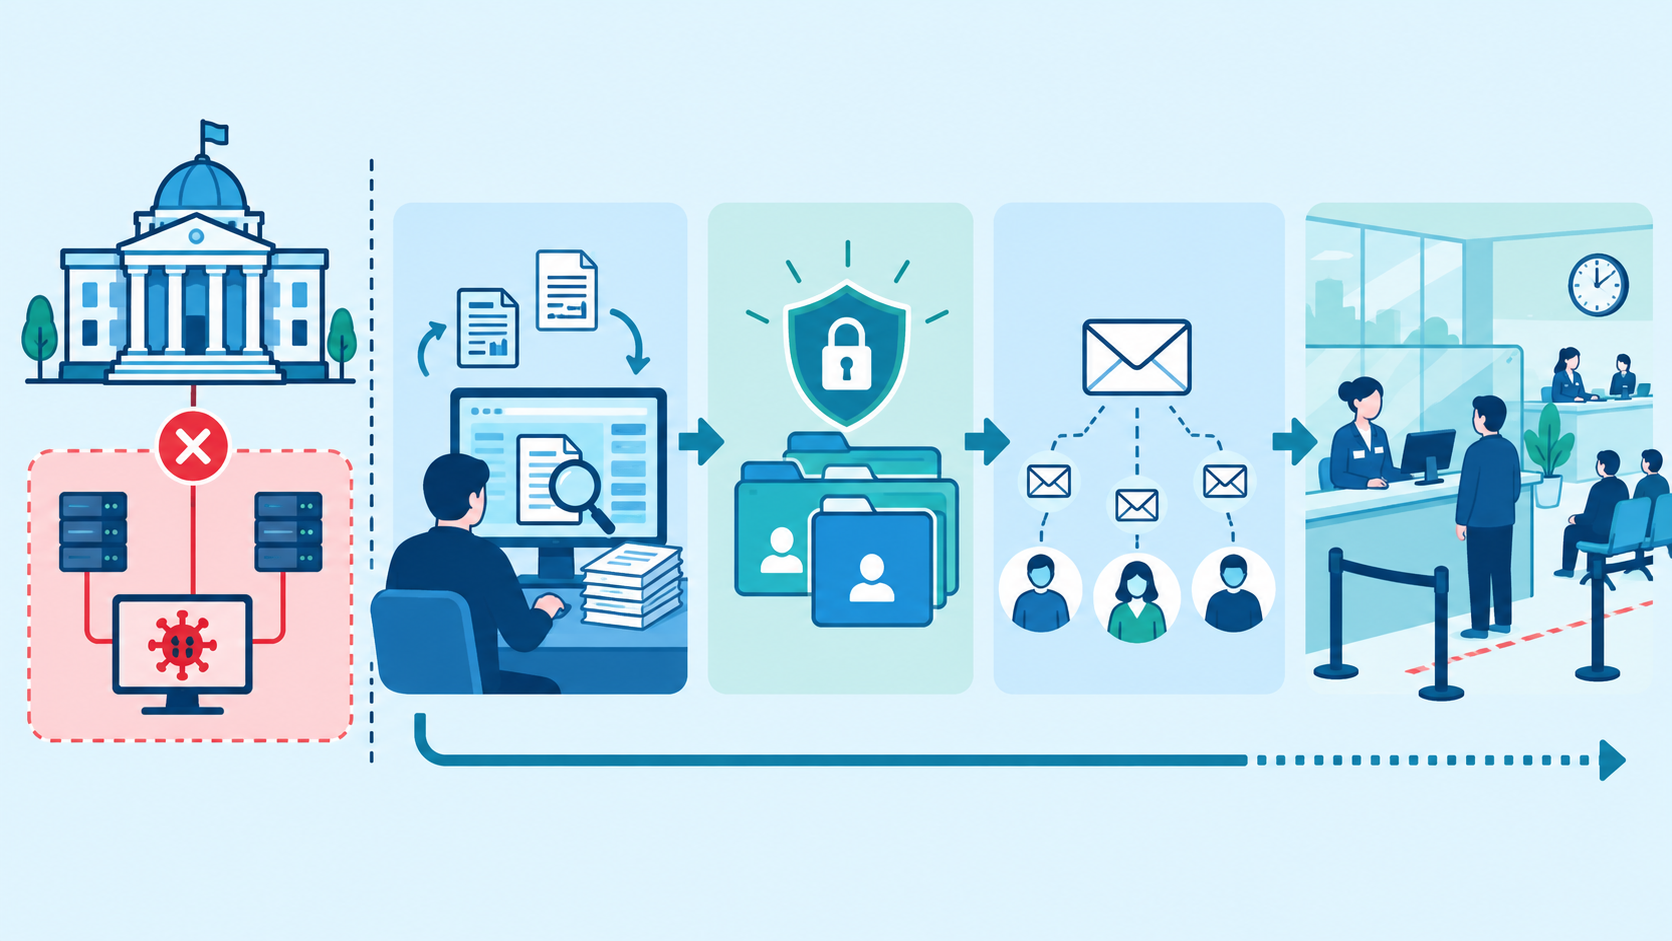
ドイツ・ベルリン州は、州の行政ネットワークへの侵害を受けています。ベルリン州が2026年9月14日15時に更新した公式案内によると、攻撃者は州行政ネットワークからデータをコピーし、9月4日にダークネット上で公開しました。主要な情報流出は8月7日から12日にかけて起き、州は8月14日に対象2部局(都市開発・建設・住宅、モビリティ・交通・気候保護・環境)のシステムをネットワークから切り離しています。
現時点の評価では、流出したデータの中心は特定業務システムのデータではなく、職員の共有フォルダや個人フォルダにあった非構造化データとみられています。モビリティ・交通・気候保護・環境部局は9月10日、応募者や元職員を含む個人データが相当量含まれるとみていることを公表し、EU一般データ保護規則(DSGVO)第34条に基づく通知を対象者へ行っています。
復旧はネットワークを元に戻して終わりではありません。9月11日時点でもMarzahn-Hellersdorf区では、建築・住宅・道路・環境分野の業務システムに制約が残り、次の手続きに遅延が生じ得ると案内されました。
- 建築申請
- 住宅手当
- 教育・参加給付
州は選挙環境も別途点検し、9月20日の州議会選挙が危険にさらされている兆候はないとしています。最終的な被害規模や侵入経路、完全復旧の時期は、9月15日時点でなお確定していません。
出典・参照:
まとめ:DXの成否は、目立たない裏側の仕組みで決まる
4件は分野も発表主体もばらばらに見えますが、DXのライフサイクルに沿って並べると一つの流れが見えてきます。
| 取り上げたニュース | DXのライフサイクルでの役割 |
|---|---|
| IFCの決済保証 | 普及を可能にする信用補完 |
| NISTのハードウェア安全性報告 | 設計・調達段階での安全性の組み込み |
| Salityの妨害作戦 | 国境と組織を越えた封じ込め |
| ベルリン州の事案 | 事故後に続く長い業務継続と通知対応 |
新サービスや機器の導入そのものだけでは、DXの成否は決まりません。
中小企業にとっての示唆は、DXの設計費用を技術導入費だけで考えないことです。備えておきたい仕組みには、次のようなものがあります。
- 取引先の信用審査
- 部品や資産の来歴管理
- 外部との連絡網
- バックアップ
- データの所在確認
- 事故発生時の通知手順
DXの普及と定着を実際に支えているのは、こうした目立たない仕組みです。次にDXのニュースを目にしたときは、発表された技術やサービスだけでなく、それを支える裏側にも目を向けてみたいところです。
執筆者
DXportal®運営チーム
DXportal®編集部
DXportal®の企画・運営を担当。デジタルトランスフォーメーション(DX)について企業経営者・DX推進担当の方々が読みたくなるような記事を日々更新中です。掲載希望の方は遠慮なくお問い合わせください。掲載希望・その他お問い合わせも随時受付中。