


- share :
VPNで社外から社内につなぎ、メールはMicrosoft 365で開く。どちらも毎日、多くの人が正規のIDとパスワードで出入りしています。ところで、その出入りの中に攻撃者の接続が混じっていたとき、見分けられるでしょうか。
この見分けに関わる共同サイバーセキュリティ勧告を、2026年10月8日、米国、英国、日本など7カ国の機関が公表しました。
この勧告が示す侵入は、VPNソフトやメールの窓口といった、正規の経路に紛れて進みます。毎日使う入口が、そのまま侵入の入口にもなるということです。
本記事では、7カ国の共同勧告が示した手口と対策を整理し、VPNやメールのクラウド化を進める事業者にとっての入口の見直しという視点を解説します。
【本記事の要点】
- 日米など7カ国の機関が2026年10月8日、中国政府と関係する企業を介した侵入を共同勧告で警告した
- 勧告は、VPNソフトSoftEtherの常駐、Exchange・Microsoft 365への総当たり、メールの窃取という、正規の仕組みに紛れる手口を示している
- 手口にはスキャナーなどの自動化ツールと手動の操作が組み合わされ、CVE-2014-6278など8件の既知の脆弱性の悪用も含まれる
- 対策として勧告は、不要なサービスの停止、WEBメール・VPNへのMFA、パッチ適用、最小権限、ネットワーク分離、オフラインバックアップを挙げている
米国・日本など7カ国:2026年10月8日、中国政府と関係する企業を介した侵入を共同で警告
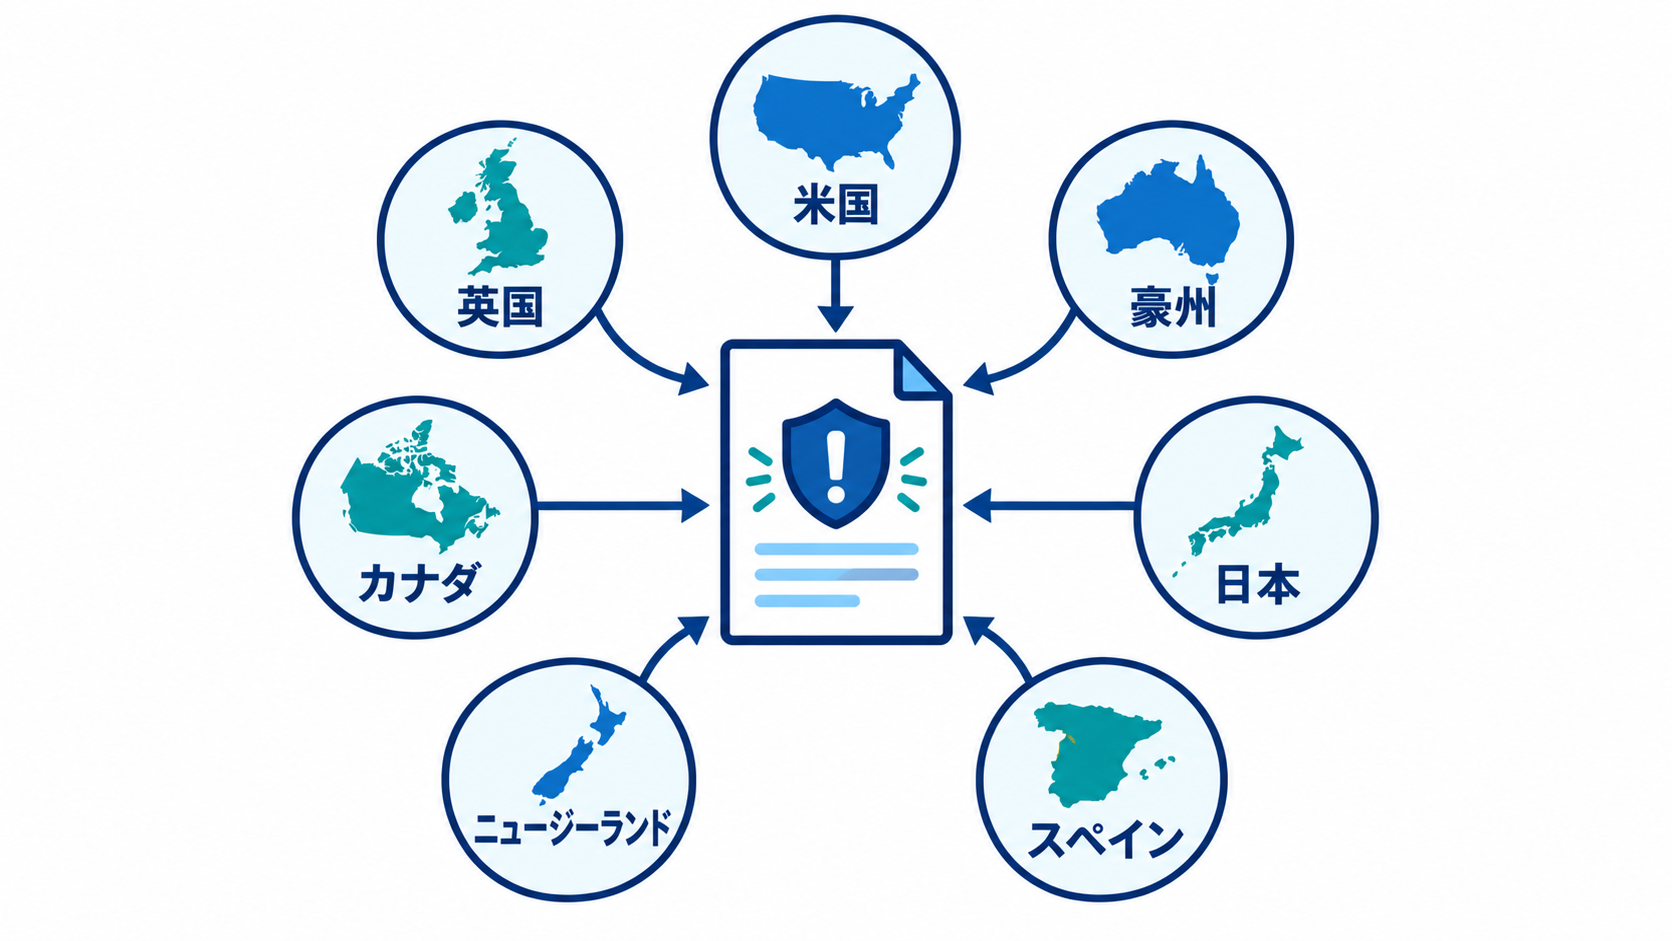
2026年10月8日に公表された共同サイバーセキュリティ勧告は、中国政府と関係する企業を介した侵入について、米国、英国、日本など7カ国の機関が共同で出した注意喚起です。勧告を出した機関と、勧告が指摘する企業の役割と標的を、順に見ていきます。
勧告の発表内容と共同署名した機関
米国のCISA(サイバーセキュリティ・インフラストラクチャセキュリティ庁)、FBI、NSAは2026年10月8日、国際パートナーとともに、共同サイバーセキュリティ勧告『AA26-281A』を公表しました。題名は、中国政府と関係するサイバー攻撃者が、自動化ツールと手動のツールを組み合わせて機微な情報を盗んでいる、という趣旨です。
共同署名した機関は、次の7カ国です。
| 国 | 共同署名した機関 |
|---|---|
| 米国 | FBI、CISA、NSA |
| 英国 | 国家サイバーセキュリティセンター |
| オーストラリア | オーストラリア信号局のオーストラリアサイバーセキュリティセンター |
| カナダ | カナダサイバーセキュリティセンター |
| ニュージーランド | 国家サイバーセキュリティセンター |
| スペイン | 国家情報センター |
| 日本 | 警察庁、国家サイバー統括室(NCO) |
日本の警察庁は、2026年10月9日付で、『中国政府関連のサイバー攻撃グループを支援する企業に関する国際アドバイザリーへの共同署名について』を掲載しています。
出典・参照:
勧告が指摘する企業の役割と標的
勧告は、中国に拠点を置く営利企業Integrity Technology Groupが、中国政府と関係を持つと記しています。CISAのニュースルームによると、同社の役割は「サイバーツールの調達や開発、インフラのホスティング、世界各地でのネットワーク侵害」です。
勧告によると、同社が可能にした攻撃者の道具は、次の4つです。なお、調査結果は、FBIの捜査に基づいています。
- 大規模なボットネット(乗っ取った機器のネットワーク)
- VPNの基盤
- 侵入ツールの蓄積
- OSの正規機能を悪用するLOTL(living off the land)という手法
標的として勧告が挙げているのは、次のとおりです。
| 区分 | 標的 |
|---|---|
| 米国の重要インフラ(4分野) | 政府サービス・施設、重要製造業、医療・公衆衛生、情報技術 |
| そのほかの組織 | 法執行機関、教育機関、宗教団体 |
| 地域 | 東南アジア、アフリカ、北米の組織 |
手口は、民間のセキュリティ企業がFlax Typhoon、Ethereal Panda、Red Juliettと呼ぶ活動と整合すると、勧告は記しています。
出典・参照:
侵入手口:VPN・メール・クラウドの正規経路に紛れる
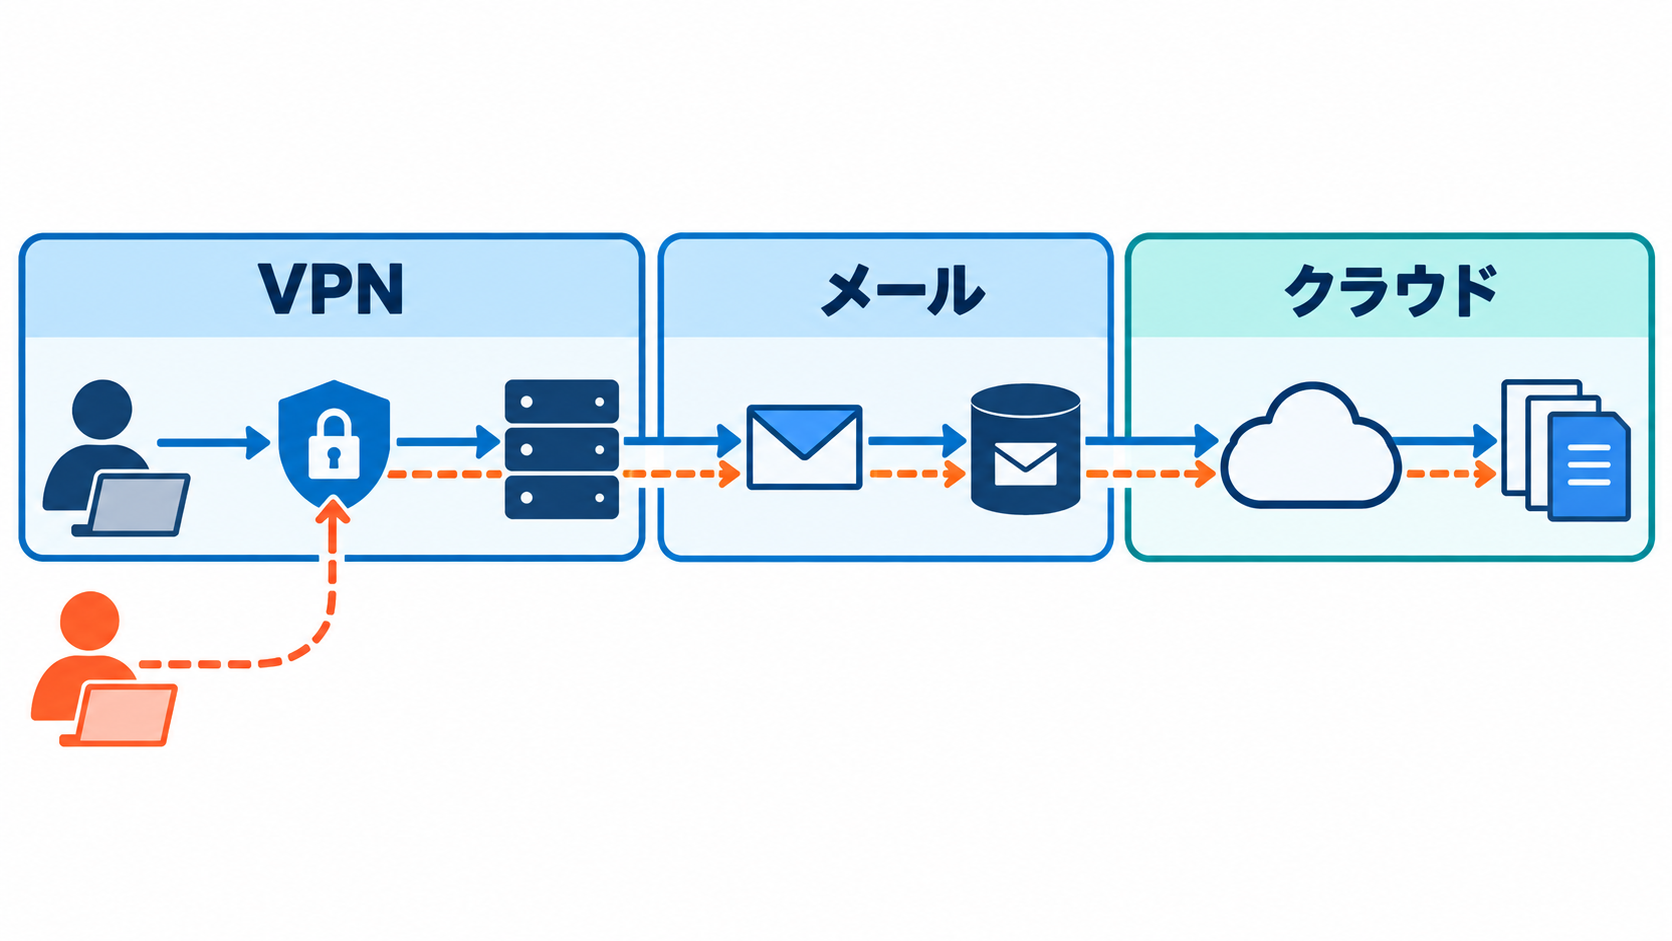
侵入者は、どこから入り、何に紛れるのでしょうか。7カ国が公表した勧告が詳しく書いているのは、侵入先に居座り、メールを盗むまでの流れです。段階ごとに、紛れ込む正規の仕組みを整理すると次のとおりです。
| 段階 | 勧告が示す手口 | 紛れ込む正規の仕組み |
|---|---|---|
| 居座り | SoftEtherのVPNクライアントを入れ、起動のたびに再接続させる | 正規のVPNソフト |
| ログイン突破 | EBurstで、メールアカウントに総当たりを仕掛ける | Exchangeのログイン窓口 |
| メール窃取 | メールと連絡先を、APIや連携用の認証情報で取り出す | ExchangeのAPI、Microsoft 365への接続 |
| 入口の探索 | オープンソースのスキャナー群と、検査スクリプトを備えたMicroScanで、公開サーバーの弱点を探す | 脆弱性を調べるための検査(ペネトレーションテスト)の手法 |
次に、VPN、メール、自動化と手動の組み合わせの3つに分けて、手口を順に見ていきます。
VPN:正規ソフトのSoftEtherを常駐の足場にする
SoftEtherはVPNソフトです。勧告によると、攻撃者は乗っ取ったパソコンやサーバーに、OSに合わせた方法でSoftEtherのクライアントを入れ、起動のたびに自動で再接続するよう設定します。インストールするファイルの名前は、Windowsの標準の部品に似たものです。
SoftEtherは正規のソフトなので、端末の監視製品には検知されにくくなります。VPNは、社外から社内へ入る道具であると同時に、侵入後に居座るための道具にもなっています。
メール:Exchange・Microsoft 365への総当たりと窃取
攻撃者は、EBurstというツールで、メールのログインを破ろうとします。使うのは、ありがちなパスワードを多数のアカウントで試す方法と、パスワードを推測する方法です。
狙うのは、Exchange(企業向けのメールサーバー)が用意している、WEBメールの画面やスマートフォンとの接続口などです。具体的な名前は、OWA、EWS、Autodiscover、ActiveSyncで、どれもメールにつなぐための正規の接続口として使われています。
ほかにも、攻撃者は、XSS(WEBページ上で攻撃者のスクリプトを実行させる攻撃)の弱点があるWEBサイトで、ユーザー名・パスワードの偽の入力欄を表示させます。入力した人は、プログラムを含む圧縮ファイルをダウンロードする流れです。FBIは、このプログラムの狙いはメールのデータだと分析しています。
メールを取り出す段階でも使われるのは、正規の仕組みです。専用のプログラム(ボット)がExchangeの連携用の窓口を通じてメールと連絡先を取得し、データは圧縮したうえで必要に応じて暗号化して外部へ送る仕組みが取られています。
また、別のプログラムは、あらかじめ保存した接続用の認証情報を使って、Outlook 365のメールボックスに継続的にアクセスします。
自動化と手動の組み合わせ:既知の脆弱性から入る
自動化ツールは、インターネットに公開されたサーバーの弱点を、人の手を使わずに探します。MicroScanというツールは2017年から使われており、OpenSSL、WordPress、Jenkinsなど、広く使われているソフトの弱点を調べる1,300超の検査プログラムを備えています。弱点を突くためのコードも、少なくとも2021年1月中旬から使われてきました。
さらに、勧告の付録Bは、実際に悪用に成功した既知の脆弱性(すでに公表されている弱点)を、8件挙げています。CVE-2014-6278からCVE-2023-22894までで、VPN製品のPulse Connect Secureも含まれます。8件のうち5件は、CISAが悪用を確認した脆弱性のカタログ(KEV)に新たに加わりました。
一方、攻撃者が自分で操作する手動の手口では、社内のユーザーや端末を一元管理する仕組み(Active Directory)から、認証情報、グループ、信頼関係を複製して取り出します。
VPNもメールも、クラウド化で使う機会が増える入口です。ここまでの手口は、その入口で、正規のソフトや接続口をそのまま使っています。
出典・参照:
勧告の対策から、自社の入口を点検する3つの項目
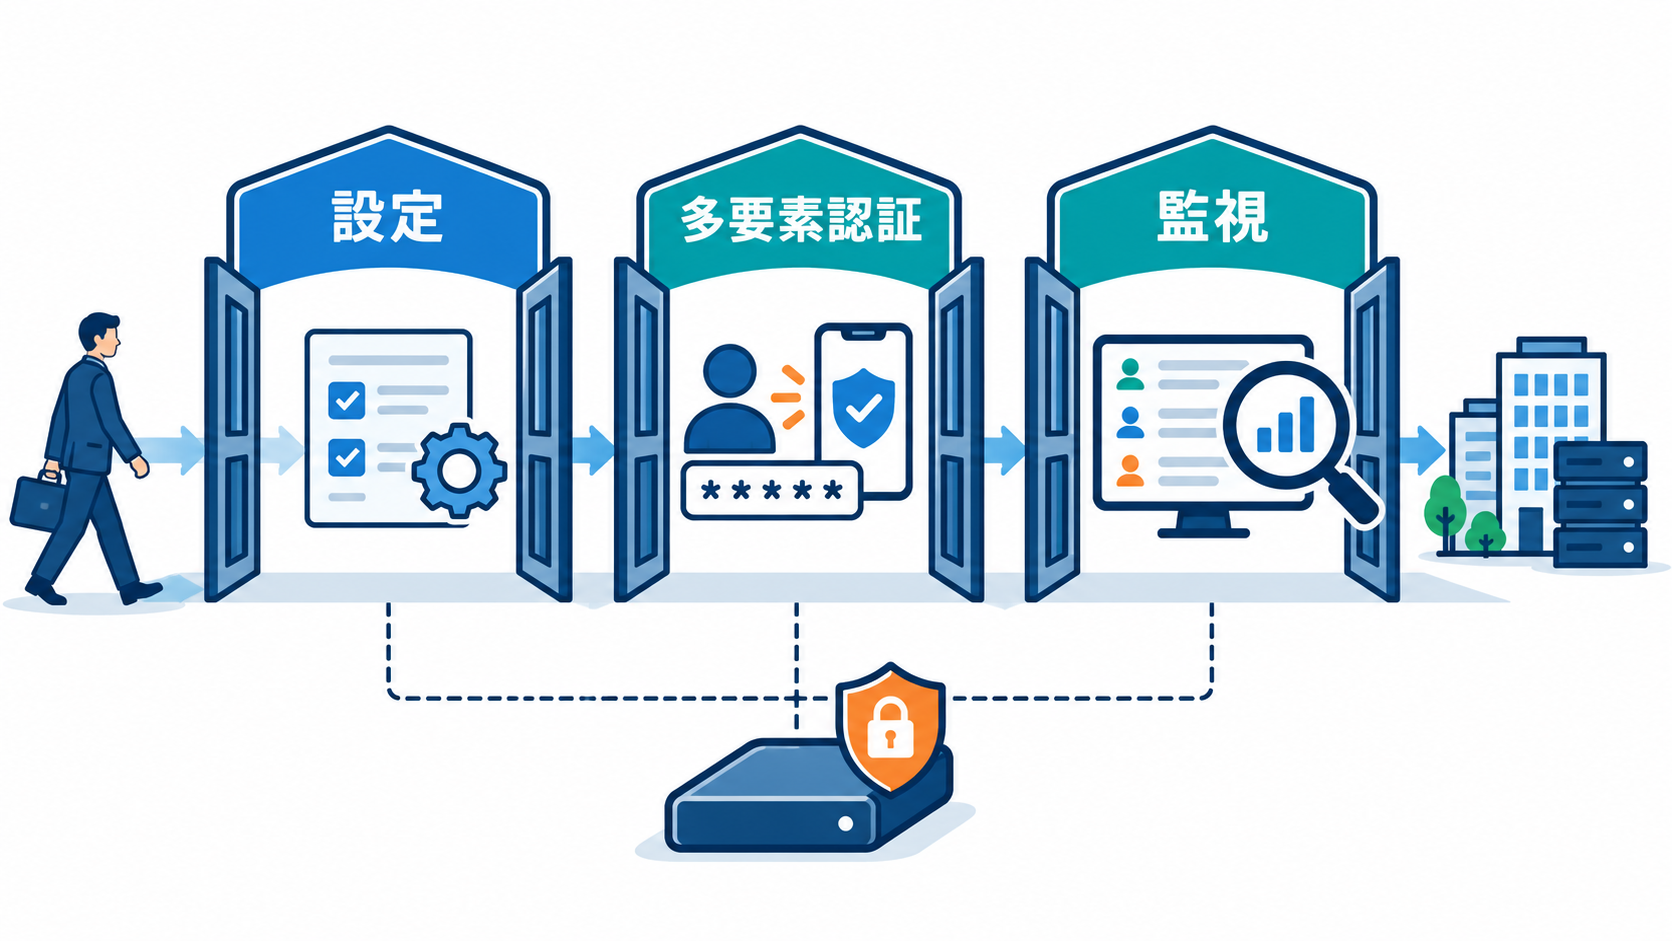
勧告が挙げる主な対策を、対応する手口とあわせて整理すると、次のとおりです。
| 勧告が挙げる対策 | 対応する手口 |
|---|---|
| 不要なサービスとポートを停止し、ログイン画面やバナーが出す情報を最小にする | 入口の探索 |
| 多要素認証(MFA)を、とくにWEBメール、VPN、重要システムへのアクセスで求める | メールへの総当たり |
| パッチを速やかに適用し、サポート終了製品を廃止し、サービスアカウントの鍵を更新する | 既知の脆弱性の悪用 |
| 管理者権限を制限し、最小権限にする。想定外のActive Directory複製を監視する | DCSync |
| ネットワークを分離し、メールやファイルにアクセスできる連携アプリをクラウドアカウントで監視する | メールの窃取 |
| 異常な通信量、外向きのアップロード、異常なログオン、LOTLの不正な利用を監視する | VPNの常駐、データの持ち出し |
このほか勧告は、オフラインで、パスワード保護され、分離されたバックアップの維持を挙げています。侵害が見つかったときは、侵害した端末の隔離、侵入範囲の調査、各国の要件に沿った報告を求めています。
勧告が被害として挙げるのは、米国の重要インフラなどです。日本の警察庁と国家サイバー統括室が共同署名した点は、VPNやメールの入口が国をまたいで共通の論点になっていることを示します。
メールをMicrosoft 365のようなクラウドで使うと、入口は社内の機器から、インターネット上のログイン画面とアプリ連携へ移るのです。DX(デジタルトランスフォーメーション)でクラウド化を進める事業者がこの表を自社に当てはめると、入口について確かめたい点は、次の3項目です。
1つ目は、入口の公開範囲です。VPNとメールの窓口を、どの経路で、誰に向けて公開しているのかを確かめます。表の「入口の探索」に対応する対策で、勧告は、不要なサービスとポートの停止と、ログイン画面やバナーが出す情報の最小化を挙げています。攻撃者は公開されたサーバーの弱点を探すため、外へ何を見せているかを洗い出すことが、確認の出発点です。
2つ目は、認証と監視です。その入口で、ログインにMFAを求め、異常な試行を見る仕組みが働いているのかを確かめます。表の「メールへの総当たり」と「VPNの常駐、データの持ち出し」に対応する対策で、勧告が挙げるのは、とくにWEBメールとVPNへの多要素認証と、異常なログオンや外向きのアップロードの監視です。
3つ目は、連携アプリの権限です。Microsoft 365に連携しているアプリが、メールやファイルのどこまでを読める権限を持っているのかを確かめます。表の「メールの窃取」に対応する対策で、勧告は、メールやファイルにアクセスできる連携アプリを、クラウドアカウントで監視するよう挙げています。メールの窃取では、あらかじめ保存した認証情報で動くプログラムが使われていました。
3項目はいずれも、すでに使っているVPNとメールの設定と運用を、勧告の対策に照らして確かめる作業です。
出典・参照:
まとめ:毎日使うVPNとメールの入口を、勧告の対策に沿って点検する
2026年10月8日の7カ国の共同勧告が示したのは、VPNソフト、Exchangeのログイン窓口、Microsoft 365への接続という、毎日使う正規経路に紛れる侵入でした。警告された侵入方法では、自動化したスキャナーが入口を探し、手動の操作が居座りとメールの窃取を進めます。SoftEtherは正規のソフトなので、監視製品に検知されにくいのが特徴です。
勧告が挙げる主な対策は、入口の設定と運用の見直しに集まっています。不要なサービスの停止、WEBメールとVPNへの多要素認証、パッチ適用、連携アプリの監視などです。
狙われたのは米国の重要インフラなどですが、日本の警察庁と国家サイバー統括室も共同署名しており、VPNやメールの入口は国をまたぐ共通の課題です。
クラウド化でVPNとメールを使う機会が増える事業者は、この勧告を他国の話として読み流さず、貴社のVPNとメールの設定を、勧告の対策に照らして点検してください。MFAの適用範囲、不要なサービスの停止、連携アプリの権限は、今すぐ確認したい防御策です。
執筆者
DXportal®運営チーム
DXportal®編集部
DXportal®の企画・運営を担当。デジタルトランスフォーメーション(DX)について企業経営者・DX推進担当の方々が読みたくなるような記事を日々更新中です。掲載希望の方は遠慮なくお問い合わせください。掲載希望・その他お問い合わせも随時受付中。