


セキュリティは損得を越えた「事業防衛の本能」
中小企業こそ、セキュリティを「自分ごと」として捉える必要があるというのはたしかに重要ですね。一方で、中小企業からは「セキュリティはお金の無駄だ」「対策しても儲かるのか」といった声も聞きます。こうした損得の見方には、どう答えますか。
平山氏
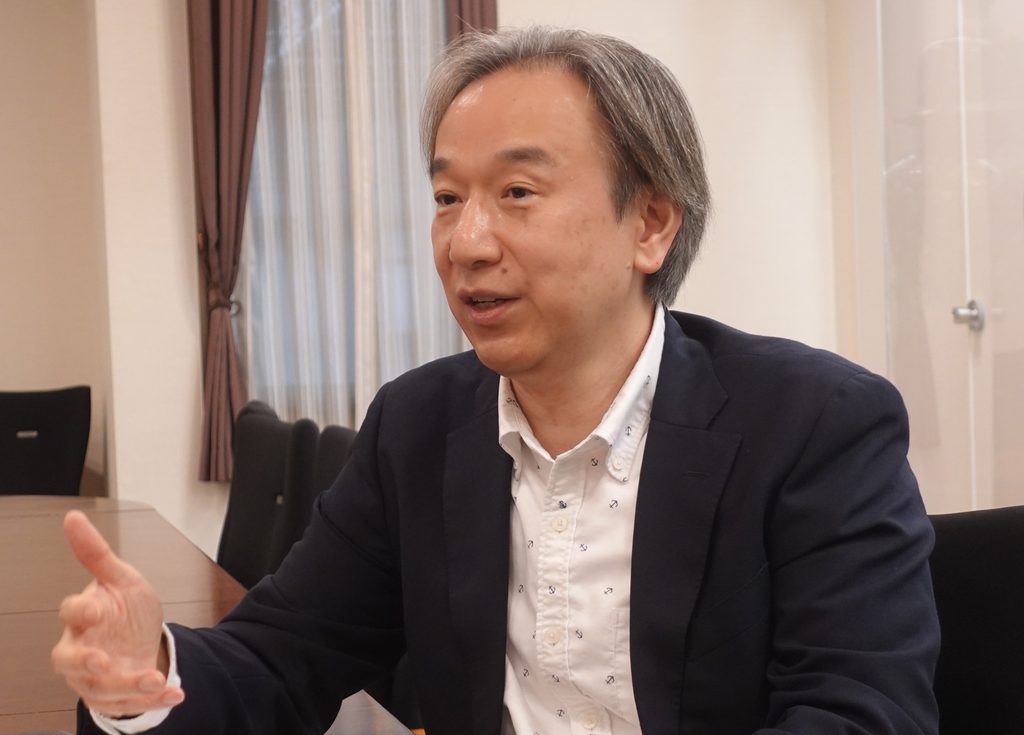
「以前から『コストか投資か』という議論がありますが、私は最近、『セキュリティは“本能”です』と答えています。先ほどの車の開発に例えるなら、『コスト削減や利益率向上のために、ブレーキのない車を作って売るのか』という話です。安全に走るためのブレーキは、損得勘定以前の前提条件となるのです。国も『DX with サイバーセキュリティ』を掲げ、DXの推進にセキュリティが不可欠だと発信しています。スイスの国際経営開発研究所(IMD)による『世界デジタル競争力ランキング』や、ダボス会議の『グローバルリスク報告書』でも、セキュリティやサイバーリスクは最重要課題に位置づけられています。」
ブレーキのない車は売らないという例えから、セキュリティが損得以前の前提条件だと伝わります。その考え方を示す「本能」という言葉には、どのような意図を込めているのでしょうか。
平山氏
「文化的な背景も関係しています。狩猟民族は、肉食獣に襲われる危険が日常にある環境で暮らしてきたため、対策を講じなければ安心して眠れませんでした。一方、農耕民族は日常の中で即座に命を脅かされる危険が比較的少なく、危険に対する捉え方も異なってきた、という考え方です。
英語の『security』は、『心配(cura)がない(se-)』という意味に由来すると説明されます。欧米では危険がある状態を前提とし、それを取り除くことで安心・安全を確保します。そのため『投資かコストか』を議論する前に、『今夜ぐっすり眠るため』、つまり事業を存続させるためにセキュリティ対策を講じるのです。グローバルな視点に立てば、もはや損得の計算ではなく、『事業防衛の本能』として捉えるべきです。」
見えない被害が積み重なる「セキュリティ負債」
欧米では、事業を存続させるために対策を講じることが出発点とのことです。では、対策を怠った場合の代償を数字で見ると、現在のサイバー被害による経済的損失はどれほどの規模なのでしょうか。
平山氏
「世界全体のサイバー被害の年間総額は、9.5兆ドルとの試算もあります。日本国内の被害に換算すると、東日本大震災の被害額(約16〜17兆円)と比較して、『4年に一度、東日本大震災級の経済的打撃が発生している』計算になります。また、新型コロナウイルスによるGDPへの影響と比べても、15年に一度、パンデミック級の被害が起きているような規模です。」
世界の被害額が、国内の災害や感染症に匹敵する規模だとわかりました。ただ、こうした損失は表に出ているものだけではないようです。平山先生が提唱されている、新しい意味での「セキュリティ負債」とはどのような概念ですか。
平山氏
「従来、『セキュリティ負債』は、システムやソフトウェアに先送りされて蓄積された未修正のセキュリティ上の脆弱性や対策不足を指していました。私が提唱しているのは、潜在的で、まだ表面化していない被害が積み重なっている状態です。
すでに社内システムに侵入されていたり、気づかないうちにデータが流出していたりする企業は多く存在します。数千万円、数億円規模の目に見えないダメージ、いわば負債が蓄積し、事件として表面化した瞬間に一気に牙をむくのです。
深刻なインシデント(情報漏えいやシステム停止などの事故)が一度起きれば、年間売上高を超える被害額が発生するケースもあります。インシデント発生後に株価が10数%下落した事例もあり、欧米では『対策を怠った』として取締役個人が集団訴訟の対象となるケースも増えています。日本でも将来、経営陣個人の責任が問われるリスクは十分にあります。」
ランサムウェアの身代金要求とバックアップの重要性
見えない被害が表面化したときの代償は、経営を揺るがしかねません。では、ランサムウェアで身代金を要求された場合、実際に支払ってしまう企業も多いのでしょうか。
平山氏
「実際、支払ってしまう企業は少なくありません。しかし、公表データによれば、1回目の支払いでデータを完全に復元できた企業はわずか2割程度*です。残りの8割は復旧できず、追加の支払いを要求された末に、最終的に戻るデータも半分程度という状況です。
さらに、『身代金を払う企業だ』と認識されれば、再び標的にされる恐れがあります。身代金の支払いは犯罪組織の資金源になるため、国際的にも支払いを抑制する方向で議論が進んでいます。事業者は『攻撃を受けたらデータは戻らない』という前提に立ち、日頃から強固なバックアップ体制を整えておくことが極めて重要です。」
*出典:https://www.proofpoint.com/jp/blog/threat-insight/japan-ransomware-payment-result-2024
3段階で育てる「プラス・セキュリティ人材」
日頃の備えは、専門部署だけでなく現場に近い人材が担ってこそ機能するとわかります。改めて「プラス・セキュリティ人材」の具体的な像とレベル分けについて教えてください。
平山氏
「『プラス・セキュリティ人材』は、現在、次の3つのレベルに分けて整理しています。
レベル1:現場のセキュリティ推進者(推進レベル)
イメージは『防火責任者』や『個人情報取扱責任者』です。50人規模の部署に1人程度を配置し、日常的なセキュリティ意識の啓発や教育、緊急時の連絡体制の周知などを担います。
レベル2:適切な発注・評価ができる担当者(ブリッジレベル)
外部の専門業者にシステム構築などを依頼する際、何を依頼すべきか、納品物が要件を満たしているかを理解・評価し、専門業者と対等に話せるレベルです。
レベル3:企画・設計段階で組み込める担当者(プロデュースレベル)
サービスや商品の企画段階で、『機密性の高い情報を扱うため二段階認証(パスワードに加え、別の方法でも本人確認を行う仕組み)が必要だ』といった要件を自ら考え、上流工程から組み込める人材です。これが『セキュリティ・バイ・デザイン』(企画・設計の段階からセキュリティを組み込む考え方)です。」
3つのレベルは、現場業務を知る人がセキュリティの知識を持つことで成り立つ考え方だとわかりました。日本企業の人事ローテーションを活用するという考え方も、効果的ですね。具体的には、どのように生かせばよいのでしょうか。
平山氏
「日本企業で一般的な数年単位の人事ローテーションは、『プラス・セキュリティ』の観点から見れば大きなメリットになります。ITやセキュリティ部門で培った知識を持ったまま営業部や総務部に異動すれば、現場業務を熟知した『プラス・セキュリティ人材』として活躍できます。
異動後も、その知見を人事評価や報酬に適切に反映する制度を整えれば、組織全体のセキュリティレベルは大きく向上するはずです。」
セキュリティを、新たな挑戦を支える経営基盤に
既存社員の異動と評価の仕組みで、組織にセキュリティを根づかせる具体策が見えてきました。国の政策や大学教育の動向も踏まえ、読者へのメッセージをお願いします。
平山氏
「ユーザー企業にIT人材が少ない日本では、既存社員が人事ローテーションなどを通じて『プラスIT』『プラス・セキュリティ』の人材へとリスキリング(新たな知識・技能の習得)していく仕組みが不可欠です。大学教育でも、文系・理系を問わず、デジタルやセキュリティを実務で活用できる人材を社会に送り出す必要があります。
『DXを推進すること』そのものが目的になっては本末転倒です。DXも、企業を発展させるための手段にすぎません。
会社を存続・成長させるには、新しい『挑戦』が必要です。そして、新しい挑戦には必ず新たなリスクが伴います。セキュリティは単なるコスト、いわば『金食い虫』ではありません。会社を安全に、そして大胆に成長させるために欠かせないブレーキであり、基盤なのです。それこそが『DX with サイバーセキュリティ』の本当の意味です。」
【取材を終えて】
平山敏弘教授のお話で最も印象に残ったのは、セキュリティを専門家だけの仕事にしない、という姿勢でした。
攻撃者は大企業に限らず、対策の手薄な取引先や子会社を入口にします。守るべき情報が少ないと考える企業でも、取引先を危険にさらす「踏み台」になり得ます。
平山氏が提唱する「プラス・セキュリティ人材」は、全社員を専門家にするのではなく、現場の業務知識にセキュリティの視点を重ねるという現実的な考え方です。推進、専門業者との橋渡し、企画・設計への組み込みと段階を分けて育てる点は、取り組みの具体像を描く手掛かりになるはずです。
セキュリティを損得で測るのではなく、アクセルを踏むためのブレーキと捉え直したとき、貴社のDXの挑戦はどこまで広げられるでしょうか。
DXportal®編集部
多摩大学 経営情報学部 教授 平山 敏弘氏
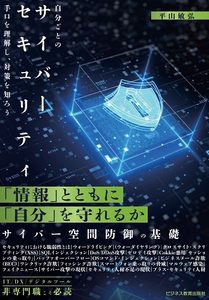
國學院大學経済学部卒業後、日本アイビーエム入社以来、インターネット黎明期に数多くのインターネット関連システムを構築。Webシステムを担当することから、当時まだ専門家がほとんどいなかった情報セキュリティの世界に従事。その後、アクセンチュアでセキュリティ・プリンシパルディレクターとして活動。一方、デジタル庁や国家サイバー統括室、経済産業省などの国のセキュリティ関連の委員会委員を歴任。2020年情報経営イノベーション専門職大学開学時より教授に就任後、2026年4月より現職。著書に『自分ごとのサイバーセキュリティ 手口を理解し、対策を知ろう』(ビジネス教育出版社)がある。
執筆者
DXportal®運営チーム
DXportal®編集部
DXportal®の企画・運営を担当。デジタルトランスフォーメーション(DX)について企業経営者・DX推進担当の方々が読みたくなるような記事を日々更新中です。掲載希望の方は遠慮なくお問い合わせください。掲載希望・その他お問い合わせも随時受付中。