


- share :
- 営業担当や委託先が社外から開く照会画面
- 事業部門が作った小さなサイト
- 使われなくなった古い管理画面
こうしたインターネットから届く入口、つまり外部接点を、自社で漏れなく数えられているかと問われると、すぐには答えにくいものです。サイバー攻撃のニュースは被害の大きさや攻撃者の話が中心で、自社が何を洗い出しておけばよいのかは見えにくくなっています。
2026年10月、韓国では金融委員会(FSC)がこの洗い出しを全金融業界へ求めました。きっかけは、2026年9月30日の新韓銀行(Shinhan Bank)の情報流出事故と、KB国民銀行などへの追加のサイバー攻撃です。報じられたところでは、狙われたのは預金や決済の中核ではなく、融資募集人や従業員が業務で使う補助的な外部接点でした。
これを受けて、FSCは点検の対象を銀行・カード会社から全金融業界へ広げたのです。求めたのは、顧客向けかどうかを問わず、外部接点を漏れなく把握することです。
本記事では、確定している範囲と報道・民間分析を分けながら、外部接点の点検の対象がどう広がったのかというFSCの対応の経緯と、日本の金融庁の枠組みとの違いを解説します。
【本記事の要点】
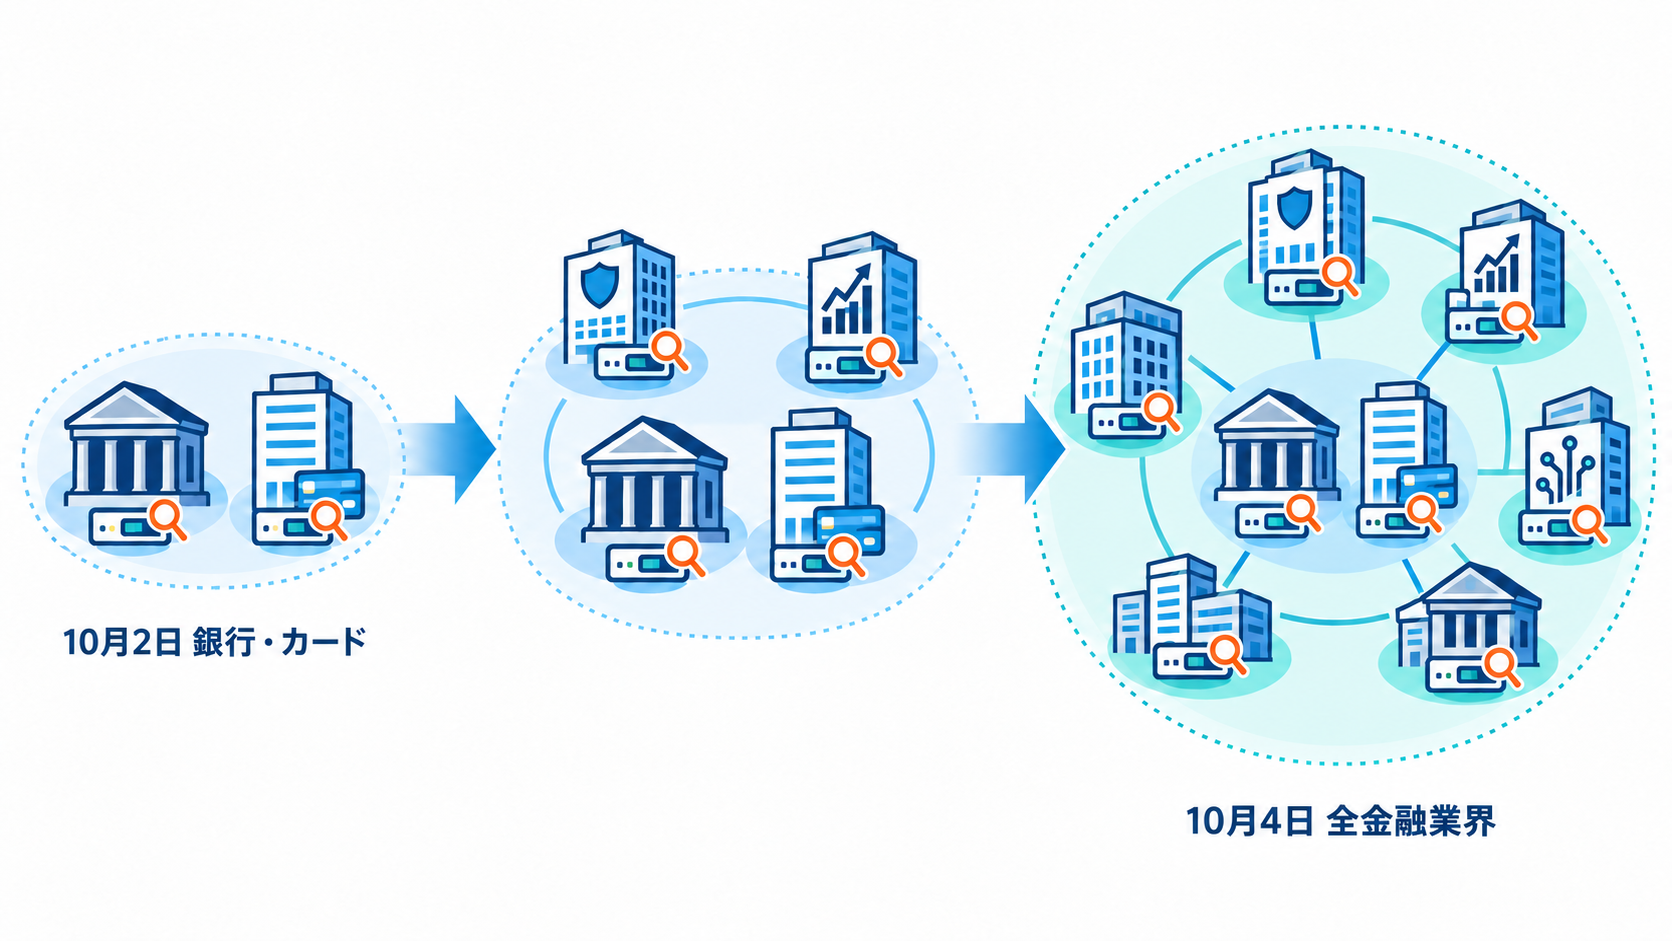
- FSCは2026年10月2日に銀行・カード会社へ、10月4日に全金融業界へ、外部からアクセスできるIT資産の点検を求めた
- 報じられた被害は、融資募集人や従業員向けの補助的な外部接点が中心で、中核システムの堅牢さだけでは足りないことを示す
- 外部接点の棚卸しは、機器の一覧ではなく、データへの到達経路を把握する話である
- 日本には金融庁のガイドライン、2026年5月の共同要請、2026年10月9日の注意喚起に近い要素があるが、韓国型の全業界への自己点検結果の報告とは異なる
韓国:複数の金融機関への侵害を受け、全金融業界に外部接点の点検を求めた
FSCは、何を求め、点検の範囲をどう広げたのでしょうか。そして、実際に狙われたのはどこだったのでしょうか。この章では、FSCの対応の時系列と、報じられた被害の性質に分けて整理します。人数や攻撃者については、当局の確定値と報道・民間分析を分けて示します。
10月2日の銀行・カード会社への要請:外部接点の把握など3つの柱
FSCは2026年10月2日15時、事務処長を議長に「緊急状況対応会議」を開きました。この会議には、金融監督院、金融保安院、主要銀行6社、カード会社3社、銀行連合会、与信金融協会が参加しています。
直接の契機は、2026年9月30日の新韓銀行(Shinhan Bank)の情報流出事故と、KB国民銀行などへの追加のサイバー攻撃でした。
この会議で、FSCは次の3つを求めました。
| 柱 | 10月2日に求めた内容 |
|---|---|
| 外部接点の把握 | 外部からアクセスできるIT資産・サービスを、顧客向けかどうか、サービスの種類を問わず漏れなく把握し、脆弱性とアクセス制御を点検する |
| 不要な露出の削減 | 不要な外部への情報露出を減らし、認証なしで内部情報へ届く経路や、個人情報を照会するときの認証の欠落・不備を点検する |
| 情報共有 | 攻撃元のIPアドレス、攻撃手法、侵害を試みた履歴を、関係機関と金融会社の間で速やかに共有する |
あわせて、FSCは脆弱性チェックリストを提供し、各社に自己点検の結果を速やかに提出・報告させる方針も示しています。
出典・参照:
10月4日の全金融業界への拡大:報告・期限・公表の扱い
その後、2026年10月4日にFSCと金融監督院は、FSC委員長が主宰する「全金融業界緊急点検会議」を開きました。対象を、相互金融、貯蓄銀行、保険、証券、フィンテックなどの中小金融会社まで含む全金融業界へ、明示的に広げた会議です。
10月6日に公表された資料では、全社が自己点検を迅速に終え、結果をFSCと金融監督院へ報告するよう求めています。あわせて、顧客向けでない従業員や外部人材用の外部接点も識別し、不可欠でない外部アクセスは原則として遮断し、必要な場合も権限と閲覧できる情報を最小化するよう求めました。
韓国の通信社Aju Pressは、緊急の点検を終える期限を、銀行・カード会社は10月6日、証券・保険・貯蓄銀行・電子金融業者は10月8日と報じています。
この指示は会議での要請とチェックリストの配布という形ですが、10月4日の資料は、共有された攻撃情報や事故例を踏まえた点検を怠って類似の事故が起きた場合には、関係法令により厳正に対応すると警告しています。
つまり韓国は、個社の事故への対応を、金融業界の各社がそれぞれ自社の外部接点を自分で洗い出す点検へ広げたのです。
出典・参照:
狙われたのは融資募集人や従業員向けの補助的な外部接点
FSC委員長は10月4日の会議で、融資募集人や従業員などが業務で使う外部のWEBページやサーバーなど、相対的に管理の注意が薄かった領域が攻撃対象となった例を確認したと述べました。社外から到達できる接点、つまり外部接点のうち、顧客向けではない補助的なものが狙われたということです。
同日時点で、不正決済などに直接使える機微な情報の流出兆候は確認されていません。ただし、流出した情報を悪用して、電話やSMS(ショートメッセージ)で利用者をだまして情報を聞き出すボイスフィッシングやスミッシングなど、二次被害が起きる可能性にも備えるよう求めています。具体的には、異常な取引の検知や利用者への案内など、予防措置の強化です。
韓国の経済紙MoneyTodayは、新韓銀行では融資募集人向けのモバイル照会サービスが、KB国民銀行では従業員向けのモバイル業務支援システムが狙われたと報じました。認証を回避するか、認証の弱い照会経路が使われた可能性があるとしています。侵入経路の最終的な確定は、当局の調査を待つ段階です。
報道と当局の発表では、次のように確定度が異なります。
| 項目 | 情報の出どころ | 確定度 |
|---|---|---|
| 被害の人数 | Korea Timesが2026年10月5日に、7社で計約6万7,000人超の情報流出が報告されたと報道 | 報道値。FSCの確定値ではない |
| 狙われた接点 | FSC委員長の発言と、MoneyTodayの報道 | 侵入経路の最終確定は当局の調査待ち |
| AIの利用 | FSCは可能性を排除しないと発言 | 攻撃へのAI利用を公式に認定したものではない |
| 攻撃者 | CrowdStrikeの民間分析 | 韓国当局による公式な特定ではない |
CrowdStrikeは2026年10月7日、AIを活用した攻撃ツールと複数の大規模言語モデル(LLM)が使われたと分析しました。中国語を話す攻撃者による金銭目的の可能性を、中程度の確信度で評価しています。同社自身が、特定の攻撃者には帰属していないとしています。
つまり確かなのは、守りの手薄だった外部接点が狙われ、FSCが点検の範囲を広げたという事実です。
出典・参照:
- 韓国金融委員会(FSC)/全金融業界が非常な警戒心を持って侵害脅威に対応していきます:FSC委員長主宰FSC・FSS合同「全金融業界緊急点検会議」(2026年10月6日)
- MoneyToday/Shinhan, then Kookmin: Banks on high alert as AI infiltration leaves them defenseless(2026年10月2日)
- Korea Times/AI-powered attacks on banks expose technological lag in Korea’s financial cyber defenses(2026年10月5日)
- CrowdStrike/Unknown Threat Actor Uses AI-Driven ARTEX to Target South Korean Finance(2026年10月7日)
外部接点の棚卸し:数えるのは機器ではなくデータへの到達経路
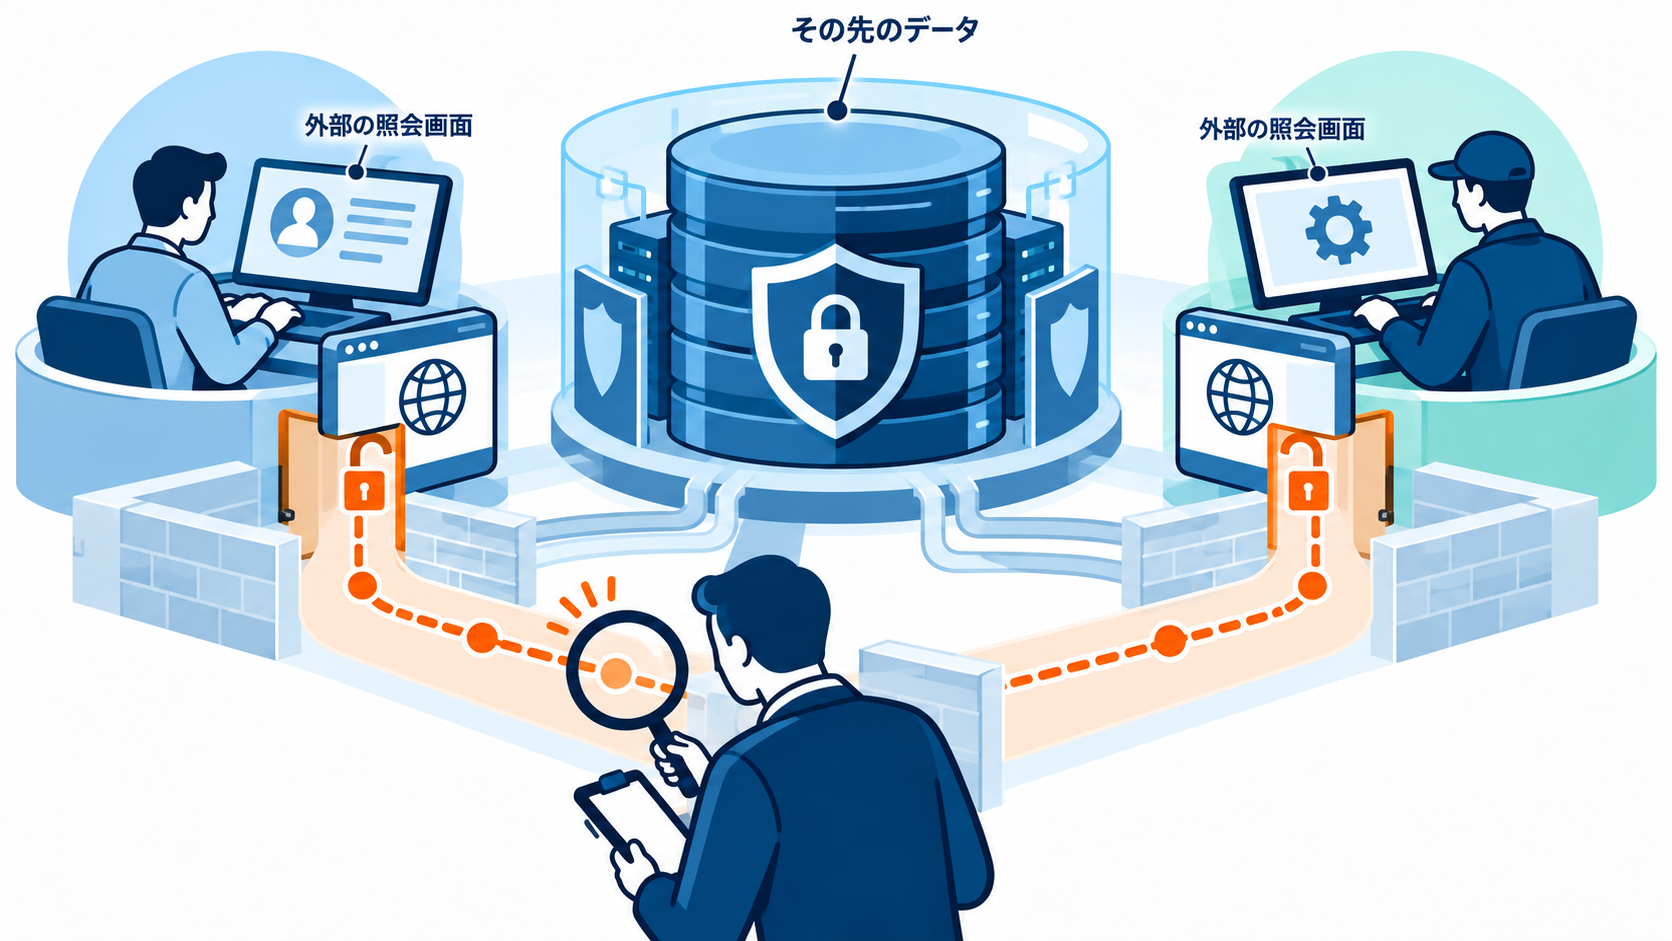
FSCが求めた外部接点の把握とは、自社にある外部接点を洗い出し、それぞれの存在理由、その先にあるデータ、責任者を確かめる棚卸しを行うことです。
今回狙われたと報じられたのは、預金や決済の中核ではなく、融資募集人や従業員が使う補助的な接続システムでした。そこでFSCは「顧客向けサービスかどうか、サービスの種類を問わず」と範囲を定め、顧客向けでない接点も含めて、企業が外からどう見えるかの全体を点検の対象にしたのです。
棚卸しは、サーバーの一覧を作る話にとどまりません。画面の上では限られた照会でも、背後でどの顧客情報や業務データに届くのかまで含めて、はじめて外部接点を把握したことになるのです。把握の視点を問いにすると、次の5つになります。
| 視点 | 問いの内容 |
|---|---|
| 存在理由 | その外部接点は誰の業務のために存在し、事業上まだ必要か |
| 到達できる人 | 顧客向けでなくても、従業員・代理店・委託先がインターネットから届く経路になっていないか |
| データへの経路 | 限られた照会画面でも、背後でどの顧客情報・業務データへ届くか |
| 台帳の結びつき | システム、機器、保有データ、ネットワーク、認証方式、権限、委託先の台帳が相互に結びついているか |
| 責任の所在 | サービスの所有部門と、更新・停止を判断する責任者が一致しているか |
機器の管理をIT部門に閉じず、データがどこにあり、誰がどのデジタル手段で届くのかを会社全体でとらえる問題として読めば、今回の指示の重みが見えてきます。
FSCが攻撃元のIPアドレスや攻撃手法を各社で共有するよう求めたのも、同じ構造に根ざしています。金融会社の間には似た外部接点やサービス連携があり、1社の事故の情報が、他社の検知と遮断の材料になるからです。外部接点の把握は、自社のデータの行き先を、事故の前に自社で描けているかという問いでもあります。
日本:金融庁のガイドライン・共同要請・注意喚起で求められていること
日本には、韓国の点検に近い枠組みがあるのでしょうか。この章では、日本の金融庁の枠組みを、2026年10月10日時点で確認した公開資料の範囲で、3つに分けて整理します。
常設のガイドラインが求める台帳の整備
金融庁は2024年10月4日に『金融分野におけるサイバーセキュリティに関するガイドライン』を策定し、2025年7月4日に、内閣サイバーセキュリティセンターの組織改編に伴う技術的な修正を行いました。
対象は、主要行、中小・地域金融機関、保険、証券、貸金、資金移動、暗号資産交換、電子決済関連、農漁協系統金融機関、金融商品取引所など、広い範囲の金融機関等です。
このガイドラインは、情報システムと外部システムサービスについて台帳などを整え、各部門が所管する分を含めて最新の状態を網羅的に把握するよう求めています。把握の対象となる情報資産は、次のとおりです。
- 外部委託先やクラウドを含むシステム
- ハードウェアとソフトウェア
- 保存しているデータ
- ネットワーク
出典・参照:
2026年5月の金融庁・日本銀行の共同要請
金融庁と日本銀行は2026年5月22日、フロンティアAI(最先端のAI)によって、脆弱性の発見から攻撃までの期間が短くなる可能性を踏まえ、金融機関等に態勢の至急の点検と強化を共同で要請しました。対象は、資産管理、脆弱性管理、パッチ適用、監視、レジリエンス(回復力)です。
なかでも最優先とされたのは、インターネットバンキングなどの重要業務を支える、外部公開ITシステムです。インターネットに公開しているシステムのことで、ソフトウェアとネットワークの構成を再確認し、脆弱性が見つかったときに、パッチ(修正プログラム)を当てる対象をすぐに特定できる状態にするよう求めています。
対応の期間については、注記で、概ね1カ月程度を目途に進めることが期待されるとしています。
出典・参照:
2026年10月9日の金融庁の注意喚起
金融庁は2026年10月9日、『現下の情勢を踏まえたサイバーセキュリティ対策の強化と各種取引申込等における対応について』を公表しました。金融機関等に対し、内閣官房国家サイバー統括室の注意喚起や、今後公表される攻撃の原因・手口を踏まえて、サイバーセキュリティ対策を点検するよう求める内容です。
点検の対象には、サードパーティリスク(委託先や外部サービスに起因するリスク)の管理と、インシデントが起きたときの対応態勢が含まれます。点検の結果、不十分な点が認められた場合は、リスクに応じて必要な措置を速やかに講じるよう求めています。この注意喚起は、点検の期限や金融庁への結果の報告を定めていません。点検から措置までを、各社が自ら進める形です。
出典・参照:
韓国と日本の共通点と違い:結果の報告まで求めた韓国と、点検と是正を求めた日本
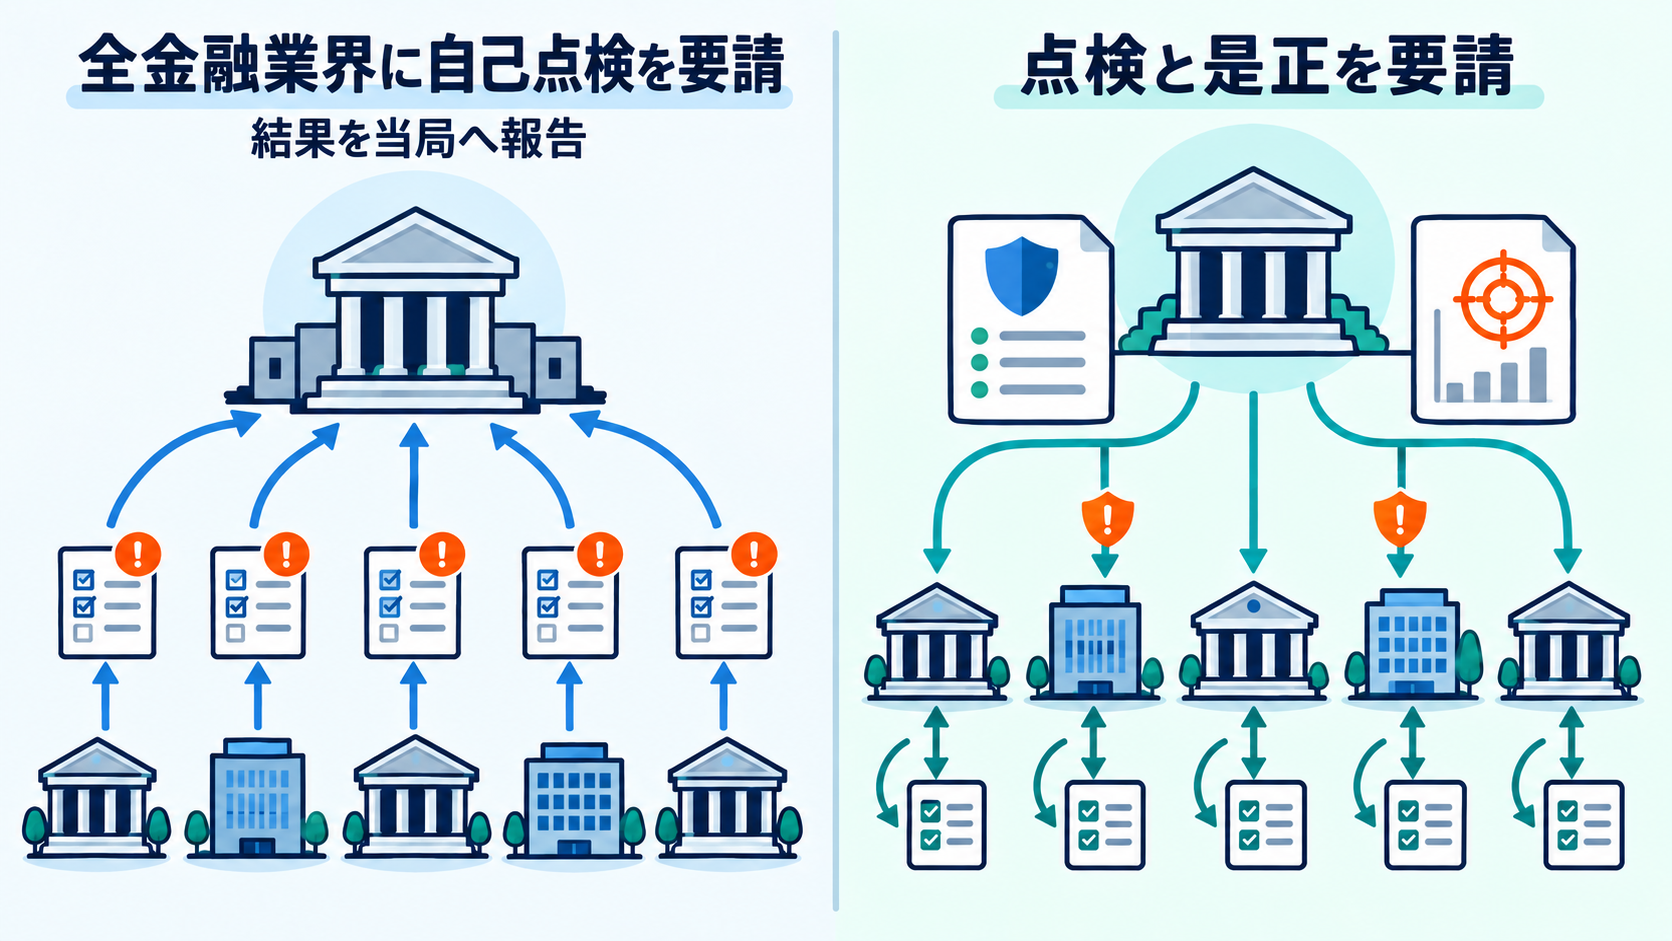
外部接点の点検をめぐる韓国と日本の対応は、どこが近く、どこが違うのでしょうか。きっかけ、点検の対象、結果の扱いの3つの観点で並べると、次のようになります。
| 観点 | 韓国 | 日本 |
|---|---|---|
| きっかけ | 複数の金融機関への侵害 | 特定の侵害ではなく、常設のガイドラインに加え、AIによる脅威の変化や現下の情勢 |
| 点検の対象 | 外からアクセスできるIT資産を、顧客向けかどうかを問わず全て | 外部公開ITシステムを最優先に、資産管理・脆弱性管理・パッチ適用・監視・サードパーティリスク管理・インシデント対応態勢など |
| 結果の扱い | 自己点検の結果をFSCと金融監督院へ報告 | 金融庁への結果の報告は定めず、各社が自ら点検と措置を進める |
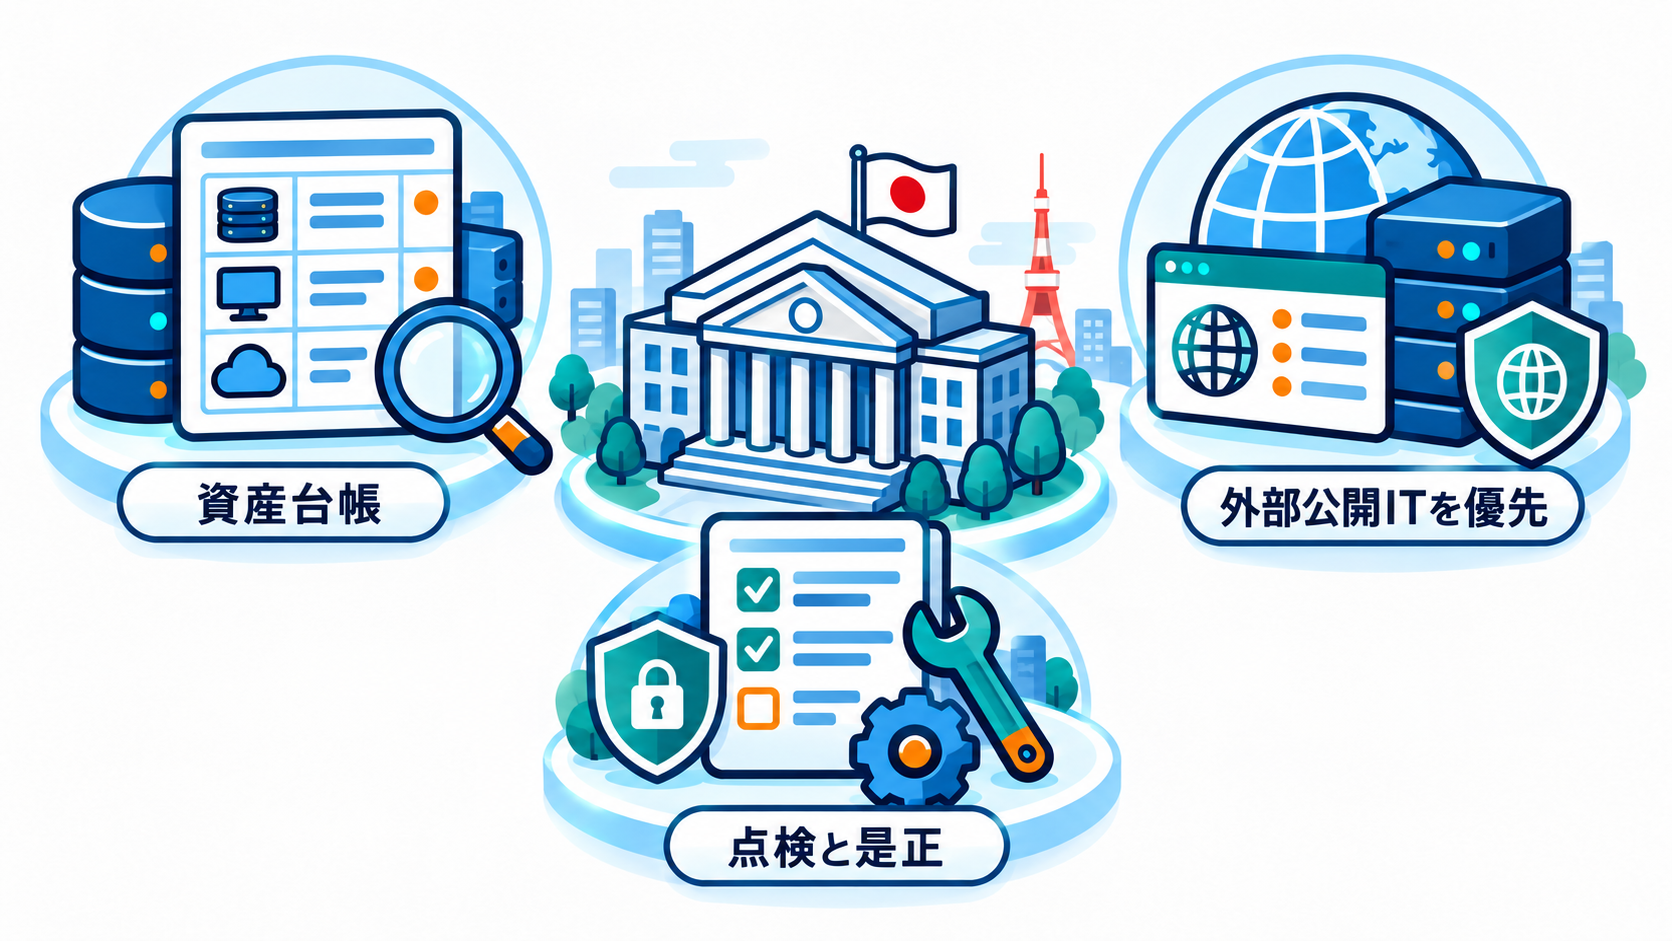
資産の台帳、外部サービス、外部公開ITシステムの優先的な特定、構成の把握、脅威情報の共有、点検と速やかな是正という点では、両国の要素は近い関係にあります。
一方で、2026年10月10日時点で確認した公開資料の範囲では、日本の全金融業界に外部公開資産の一斉点検と結果の報告・公表を求める要請は確認できませんでした。韓国は全金融業界に自己点検の結果の報告を求めたのに対し、日本の10月9日の注意喚起は、点検と速やかな是正を求める形です。
まとめ:守る対象は、中核システムから外から到達できるすべての接点とその先のデータへ広がる
韓国では、FSCが外部接点の点検を銀行・カード会社から全金融業界へ広げ、各社に自己点検とその結果の報告を求めました。狙われたと報じられたのは、預金や決済の中核ではなく、融資募集人や従業員が業務で使う補助的な外部接点です。顧客向けかどうかにかかわらず、外から到達できる接点はすべて、事故の入口になりうることを示しています。
日本にも、金融庁のガイドラインが求める資産台帳の整備、5月の共同要請が最優先とした外部公開ITシステムの点検、10月9日の注意喚起による点検と是正といった、近い要素があります。
両国の違いは、結果の扱いです。韓国は全金融業界に自己点検の結果の報告まで求めたのに対し、日本の注意喚起は、点検から措置までを各社が自ら進める形をとっています。
外部接点の棚卸しは、機器を数えるのではなく、外から到達できる接点とその先のデータを一体で把握する作業です。
守るべき対象は、中核システムだけでなく、外から到達できるすべての接点とその先のデータです。自社の外から見える接点の先には、どのデータがあり、その責任者は誰なのでしょうか。一度、思い浮かべてみてはいかがでしょうか。
執筆者
DXportal®運営チーム
DXportal®編集部
DXportal®の企画・運営を担当。デジタルトランスフォーメーション(DX)について企業経営者・DX推進担当の方々が読みたくなるような記事を日々更新中です。掲載希望の方は遠慮なくお問い合わせください。掲載希望・その他お問い合わせも随時受付中。