


- share :
ECサイト構築サービス「ショップサーブ」を運営する株式会社Eストアーは2026年10月16日、不正アクセスに関する最終報を公表しました。漏えい対象は約2,336万人、対象店舗は7,858店と確定しています。
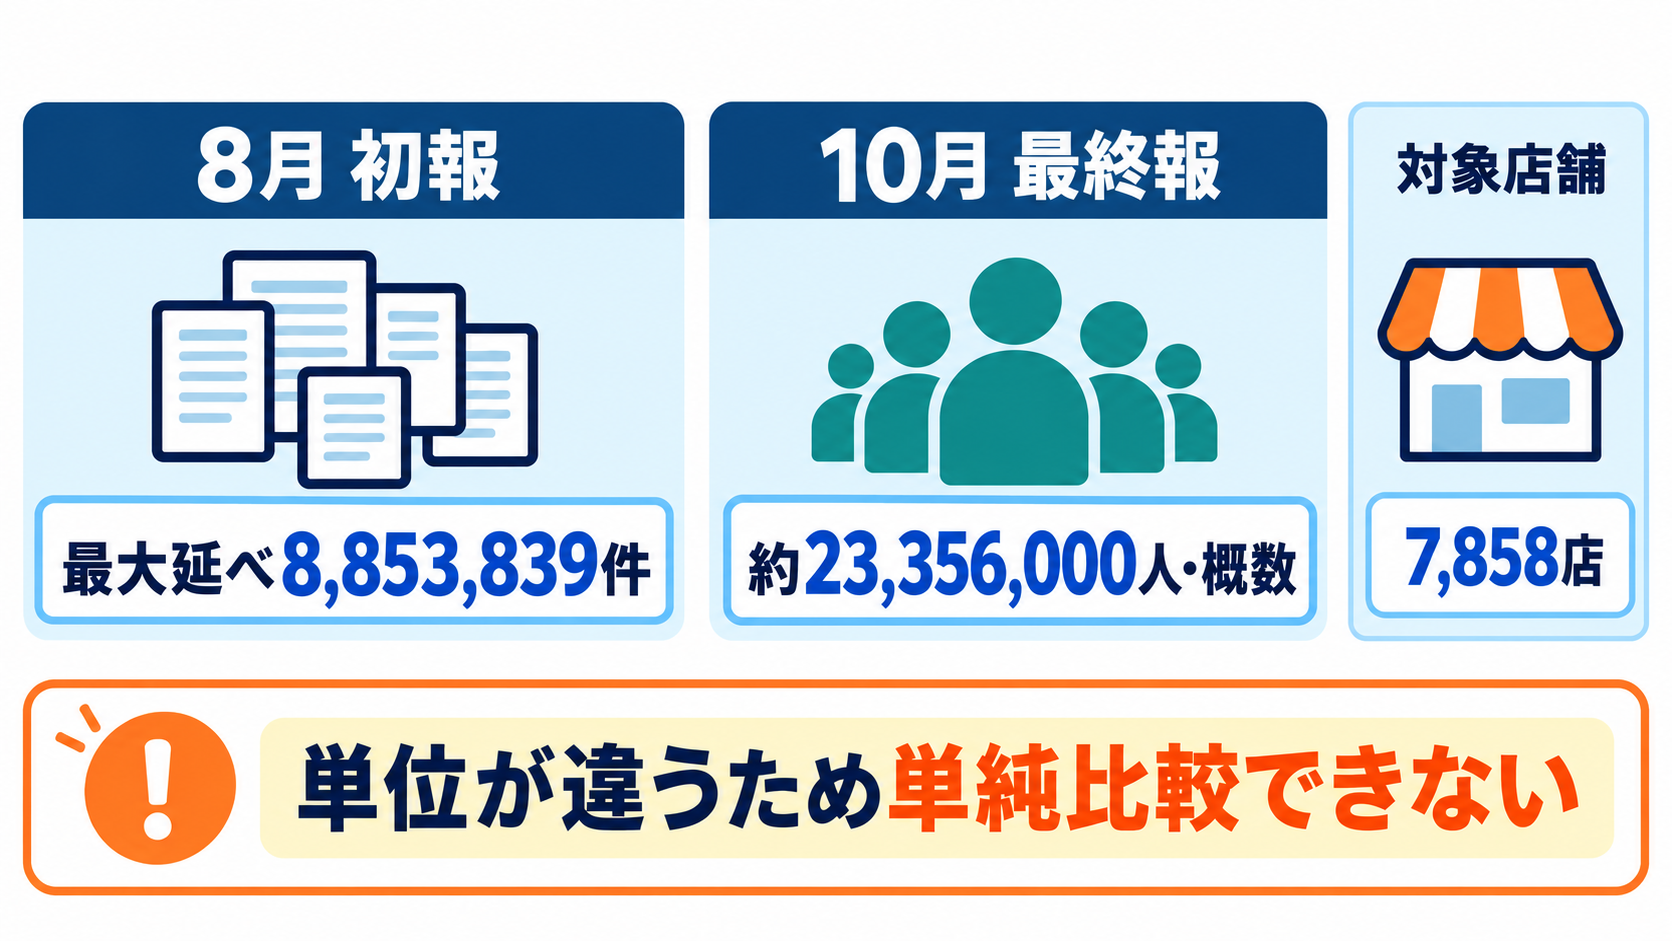
8月に公表された初報は「最大延べ8,853,839件」でしたが、最終報では数え方が改められ、名寄せ(複数の項目の一致で同一人物をまとめる作業)をして可能な限り重複を除いた「人」の数が概数で公表されました。
本記事では、2026年10月17日時点で公式発表から確定している事実を整理したうえで、購入者と、ショップサーブを使っている(使っていた)店舗が、それぞれ確認することを解説します。公式の問い合わせ窓口など、連絡先と確認先は巻末の表にまとめています。
【本記事の要点】
- 最終報で、漏えい対象は約2,336万人、対象店舗は7,858店と確定した
- 8月の「延べ件数」と今回の「人数」は単位が違い、単純には比べられない
- カード情報は名義・先頭6桁と下4桁・有効期限の一部で、完全な番号とセキュリティコードは含まれない
- 購入者は便乗詐欺に、店舗は管理画面の認証と顧客対応に備える
最終報で確定したこと|ショップサーブ不正アクセスの時系列・人数・漏えいした情報
Eストアーによる最終報は、外部専門機関によるフォレンジック調査(不正アクセスの痕跡を調べる専門調査)が完了した結果をもとに、攻撃期間、対象人数、対象店舗、漏えい項目を確定させたものです。ここでは、時系列、数字の読み方、漏えいした情報の順に整理します。
時系列と、8月の初報からの変化
攻撃は、サーバー上で動くアプリケーションの脆弱性(プログラムの弱点)を悪用して行われました。外部の第三者が不正なプログラムを実行し、データベースの情報を外部へ送信したと公表されています。時系列は次のとおりです。
| 日付 | 内容 |
|---|---|
| 2026年5月21日〜8月1日 | 第三者が脆弱性を悪用し、データベースの情報を外部へ送信 |
| 2026年8月1日 | Eストアーが事案を認知し、攻撃元の通信を遮断。第1報で最大延べ8,853,839件と公表 |
| 2026年8月2日 | 第2報で、攻撃開始時期、会員情報、カード情報の一部、店舗管理画面の認証情報などを追加 |
| 2026年10月16日 | 最終報で、対象人数、対象店舗、漏えい項目、除外項目を確定 |
8月から10月まで間が空いたのは、Eストアーが第2報のあとも、外部の専門機関によるフォレンジック調査(不正アクセスの経路や被害範囲を調べる専門調査)を含む調査を続けていたためです。調査が完了し、攻撃の手法と期間、漏えいの対象範囲が確定したため、最終報が公表されました。
この間に、数え方も変わりました。初報は「延べ件数」、最終報は複数の項目の一致で名寄せして可能な限り重複を除いた「人」の数です。数字が大きくなった理由は、最終報では説明されていません。単位が異なるため、「885万件が2,336万人に増えた」と単純に比べることはできず、最終報の数字を基準に対応する必要があります。
出典・参照:
人数・店舗数の読み方
最終報の数字は3つあり、単位がそれぞれ違います。
| 数字 | 単位 | 読み方 |
|---|---|---|
| 約23,356,000 | 人 | 購入者、店舗運営者、アフィリエイター(紹介料を得る目的で商品を紹介する登録者)の合計。名寄せした概数 |
| 約2,096,900 | 人 | 上記の内数で、クレジットカード情報の一部を含む方 |
| 7,858 | 店 | 対象店舗の数。現在の利用店舗と、過去に利用していた店舗を含む |
約2,096,900人は約23,356,000人の内数なので、足し合わせて総数を出すことはできません。また、7,858店は店舗の数であり、人数とは別の単位です。
出典・参照:
漏えいした情報と、漏えいしていない情報
最終報が示す漏えい情報は、立場ごとに次のとおりです。
| 立場 | 漏えいした情報 |
|---|---|
| 購入者(配送先を含む) | 氏名、住所、電話番号、FAX番号、メールアドレス、勤務先、任意で入力した情報 |
| 会員(メールマガジン会員を含む) | 会員ID、暗号化されたパスワード |
| カード情報の一部 | カード名義、カード番号の先頭6桁と下4桁、有効期限 |
| 店舗 | ショップサーブ管理画面のログインIDとパスワード、コンビニ払込票に記載の店舗情報(販売責任者の氏名、店舗名、住所、電話番号など) |
| アフィリエイター | 登録したメールアドレス、パスワード |
一方、完全なカード番号とセキュリティコード(カード裏面などに記載のCVV/CVC)は、Eストアーが保持していなかったため、漏えい対象に含まれません。Eストアーは、今回漏えいした情報だけではクレジットカード決済はできないとしています。
また、第2報では対象とされていた店舗メールシステムのログイン情報、FTP(ファイル転送)のIDとパスワード、Eストアーの振込先口座情報は、調査の結果、漏えい対象ではないと確定しました。古い報道に並ぶ項目より、最終報を基準にしてください。
なお、Eストアーは2026年10月16日の公表時点で、具体的な二次被害の報告と、ダークウェブ上への本件情報の流出は確認されていないとしています。
出典・参照:
購入者が今すぐ確認すること|対象かどうかの調べ方と便乗詐欺への備え
購入者情報として氏名、住所、電話番号、メールアドレス、勤務先などが、会員情報として会員IDと暗号化されたパスワードが、漏えい対象に含まれました。カード情報の一部を含む方は、全対象者約23,356,000人の内数で約2,096,900人です。氏名や連絡先は、本人を装った連絡の材料になりえます。確認の順番は次のとおりです。
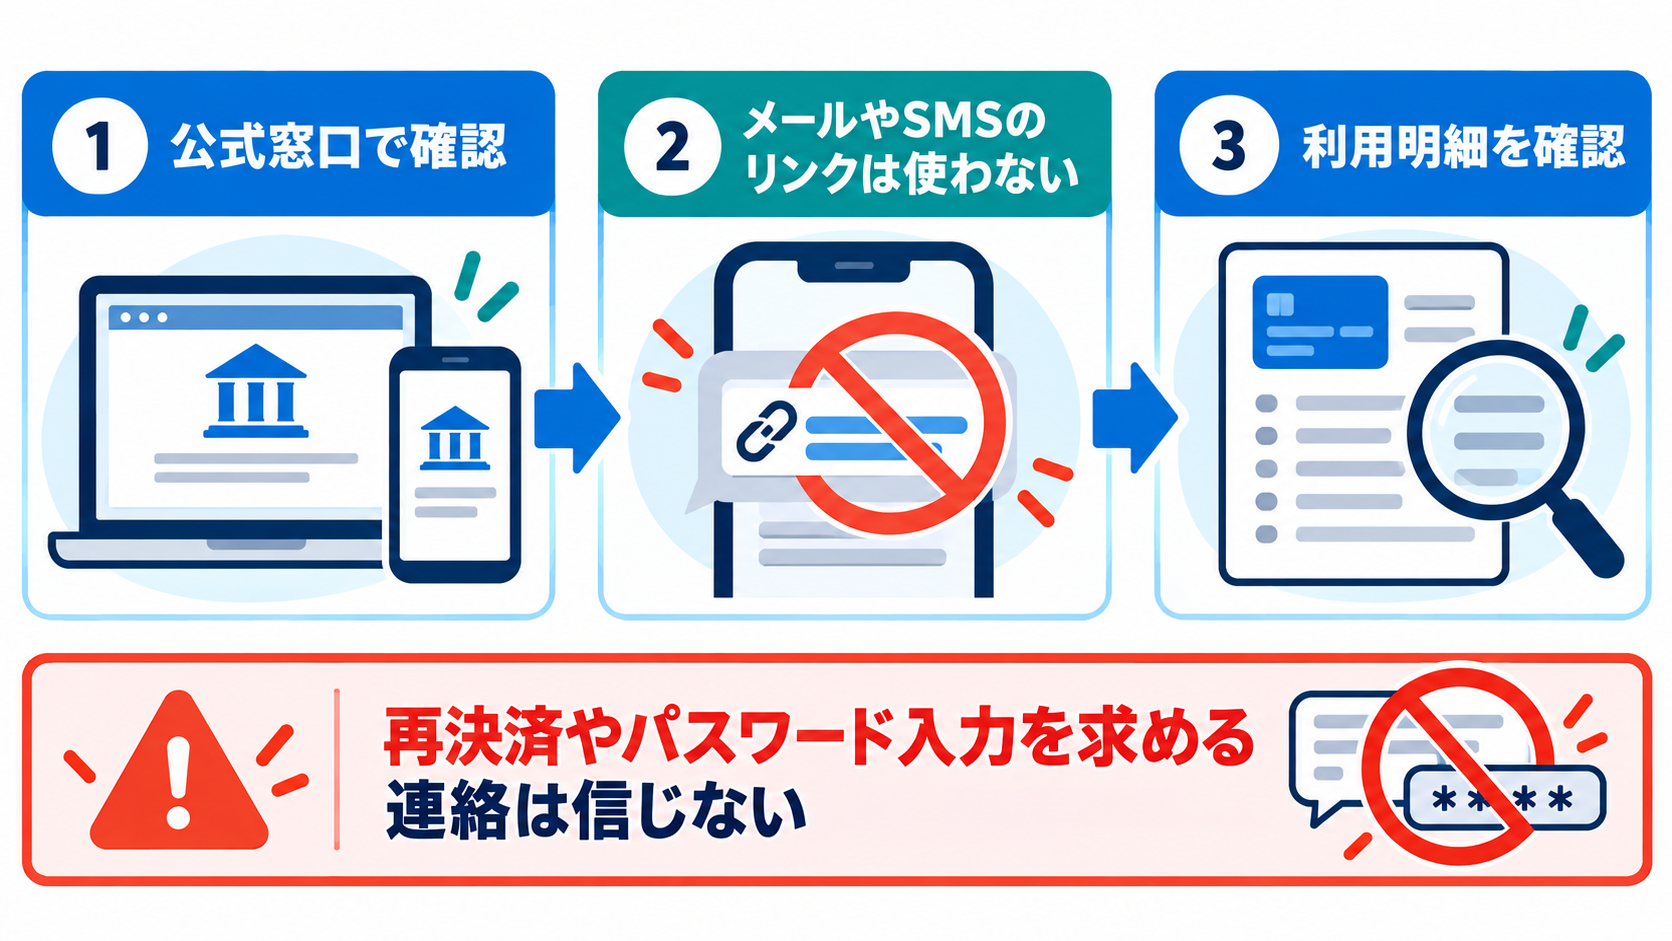
- 対象かどうかは、Eストアーの最終報のページから公式の問い合わせ窓口へ連絡して確かめる。対象者への個別連絡は完了していて、連絡先が分からない方にはお知らせと相談窓口が代わりの案内になっている
- 公式の案内を受け取った場合は、メール内のリンクではなく、自分で公式サイトを開いて内容を照らし合わせる
- 見覚えのない請求がないか、カードの利用明細を確認する
便乗詐欺で押さえる点は2つです。Eストアーは、本件に関してカード情報の再入力や再決済を求めず、メールやSMSでパスワードを尋ねることもありません。「再決済が必要です」「パスワードを入力してください」という連絡は、Eストアーからのものではないと判断できます。
出典・参照:
ショップサーブの店舗(現在・過去)が確認すること|管理画面と顧客対応
ここからは、ショップサーブを使ってECサイトを運営している会社、またはかつて運営していた会社(店舗運営者)が対応することを整理します。
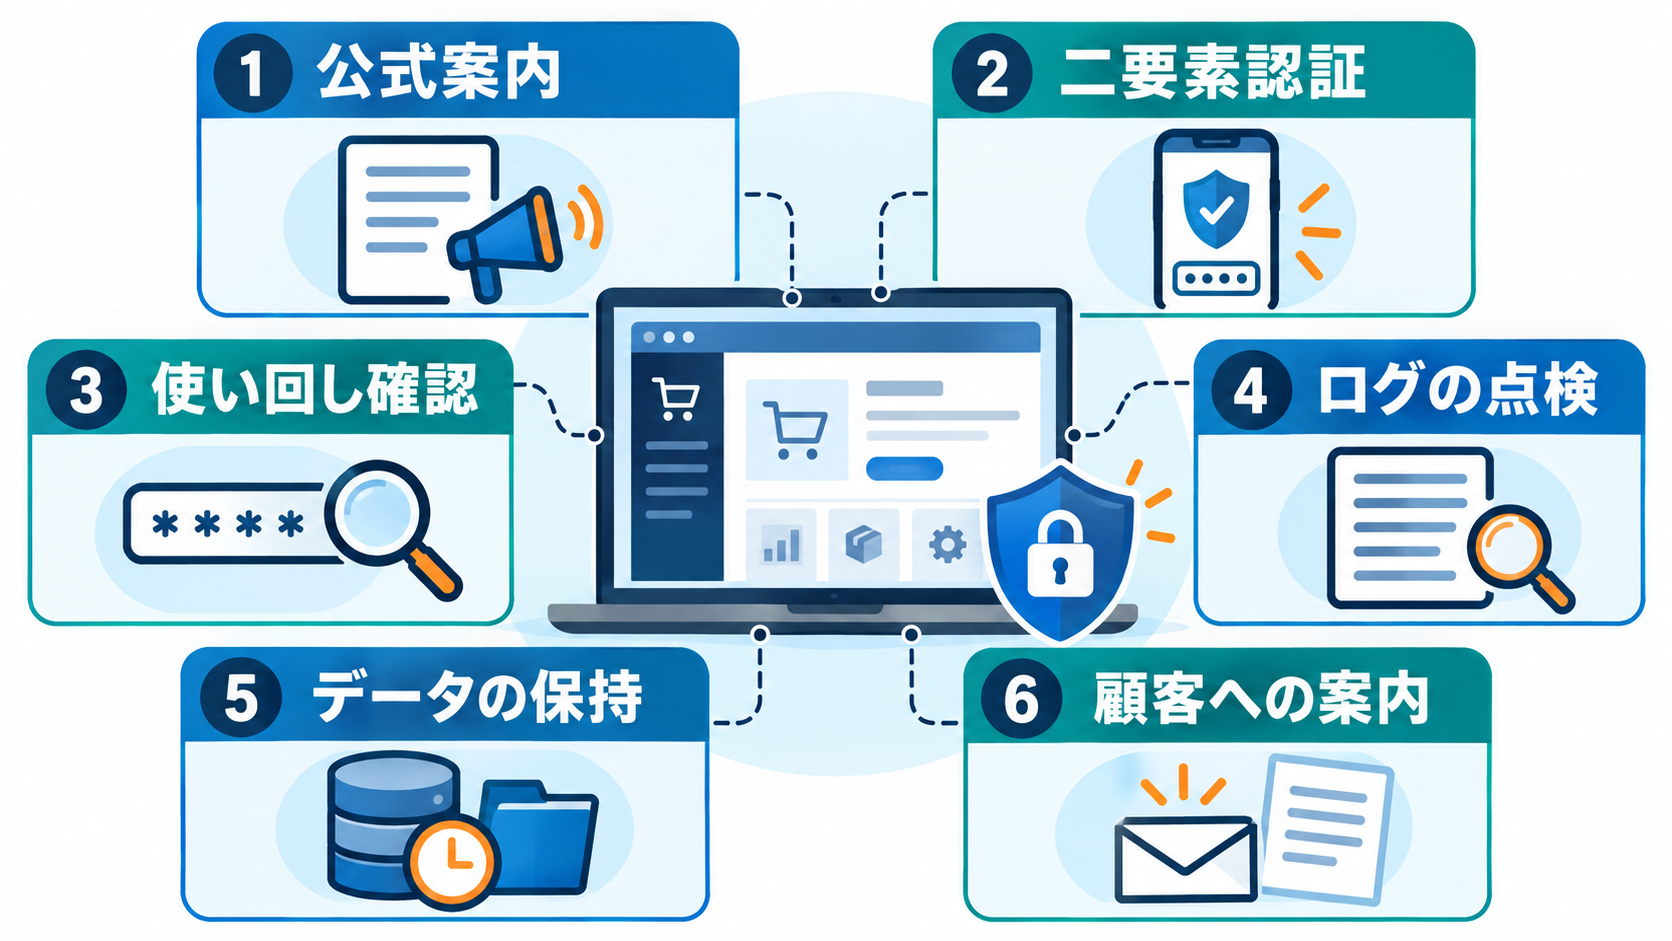
今回の事案では、購入者だけでなく店舗運営者の情報も、管理画面のログインIDとパスワード、コンビニ払込票の店舗情報として漏えい対象に含まれました。対象店舗は、現在ショップサーブを使っている店舗に加えて、過去に使っていた店舗です。すでにショップサーブを退店している会社も、確認の対象になります。次の表の順に確認してください。
| 確認 | 確認すること | 確認の目安 |
|---|---|---|
| 公式案内 | Eストアーからの案内と管理画面の告知を読み、指示された認証情報の変更を終えたか | 変更の完了 |
| 管理画面の認証 | 二要素認証(パスワードに加えて別の確認を求める仕組み)または二段階認証を有効にしたか | 有効化済み |
| パスワードの使い回し | 管理画面と同じIDとパスワードを他のサービスで使っていないか | 使っていれば他サービス側も変更 |
| ログの点検 | 不審なログイン、設定変更、身に覚えのない顧客連絡がないか | 確認できるアクセスログや通知を確認し、方法が分からなければEストアーデスクへ問い合わせる |
| データの保持 | ショップサーブに、どの顧客情報をいつから置いていたか。退店後に残る情報はないか | 個人情報の台帳と一致 |
| 顧客への案内 | 自社名で顧客に連絡するとき、再決済やパスワード入力を求めない旨を伝えているか | 回答文と連絡先を決定済み |
顧客から「自分は対象か」と問い合わせが来たときは、対象かどうかの判定をEストアーの窓口に任せ、自社は回答文の用意と記録に徹するのが現実的です。ショップサーブ利用店舗向けの窓口は、Eストアーデスク(電話03-6434-0946、平日10時〜18時)です。
自社の顧客データがどのサービスに、どの項目で置かれているかを一覧にしておくと、今回のような事故の際に「誰に、何を知らせるか」をすぐ決められます。データを使った店舗運営の土台です。
出典・参照:
まとめ:確定した事実を土台に、公式サイトを自分で開いて確かめる
最終報で確定したのは、約2,336万人、7,858店、攻撃期間、漏えい項目、除外項目です。8月の延べ件数と今回の人数は単位が違うため、数字の大きさではなく、「何を数えた数字か」を読むことが出発点になります。カード情報は一部にとどまり、完全な番号とセキュリティコードは含まれません。
つまり、立場ごとにやることは具体的に絞れるのです。購入者の対応は、Eストアーを装う連絡に応じず、公式サイトを自分で開いて確認することです。店舗は管理画面の認証強化と、顧客への案内を整えます。
ご自身の会社では、顧客や従業員の情報が、どのサービスに、どの項目で置かれているでしょうか。まずは利用中のサービスを一覧にして、公式サイトの最新の告知を見に行くところから始めてみませんか。
困ったときの連絡先と確認先を、次の表にまとめます。
| 目的 | 連絡先・確認先 | 内容 |
|---|---|---|
| 購入者として、自分が対象か確かめる | Eストアー「不正アクセスによる個人情報漏えいに関するお知らせ(最終報)」に記載の問い合わせ窓口 | 対象かどうかの確認は、このページから公式窓口へ |
| 店舗として、対応や認証情報を相談する | Eストアーデスク(電話03-6434-0946) | ショップサーブ利用店舗向け。平日10時〜18時 |
| 公式発表を確認する | Eストアー最終報(2026年10月16日) | 対象人数、対象店舗、漏えい項目、除外項目の公式発表 |
| 不正アクセスの疑いがあるときの初動を相談する | IPA(独立行政法人情報処理推進機構)の不正アクセス特別相談窓口(電話03-6759-5760) | 平日9時30分〜17時30分、12時〜13時を除く。開設の案内 |
執筆者
DXportal®運営チーム
DXportal®編集部
DXportal®の企画・運営を担当。デジタルトランスフォーメーション(DX)について企業経営者・DX推進担当の方々が読みたくなるような記事を日々更新中です。掲載希望の方は遠慮なくお問い合わせください。掲載希望・その他お問い合わせも随時受付中。