


- share :
「個人が特定できないように加工したので、社外に提供しても問題ない」
顧客データや利用履歴を集計して外部に出すとき、そう考えて作業を進めた経験はないでしょうか。名前や住所を外した時点で「匿名化した」と判断し、それ以上は確かめていない場合も多いはずです。
しかしイタリアでは、2026年9月23日に個人情報保護当局(Garante)が、約800人の一般医が持つ約100万人分の患者データベースを調査に使っていたIQVIA Solutions Italyに、700万ユーロの制裁金を科す決定をしました。
同社は「データは匿名だ」と主張しましたが、当局は、患者ごとの持続的な識別子と他の情報の組み合わせから再識別できるとして退けています。
本記事では、この決定の内容と、当局が「匿名ではない」と判断した理由、データ活用の前提となる匿名化を見直すための視点を解説します。
【本記事の要点】
- イタリアの個人情報保護当局は2026年9月23日、約100万人分の患者データを扱ったIQVIA Solutions Italyに700万ユーロの制裁金を科した
- 当局は、患者ごとの持続的な識別子により長期の追跡が可能で、生年・性別・診断・地域などと組み合わせれば再識別できるとして、「匿名」の主張を退けた
- 匿名でなければ、法的根拠、患者への通知、影響評価、保存期間、安全管理のすべてが問われ、本件ではそのすべてに不備が認定された
- 「匿名化した」と言えるかは、識別子を外したかではなく、残った情報の組み合わせで個人を絞り込めるかで決まる
イタリア:個人情報保護当局が患者データを扱うIQVIAに700万ユーロの制裁金
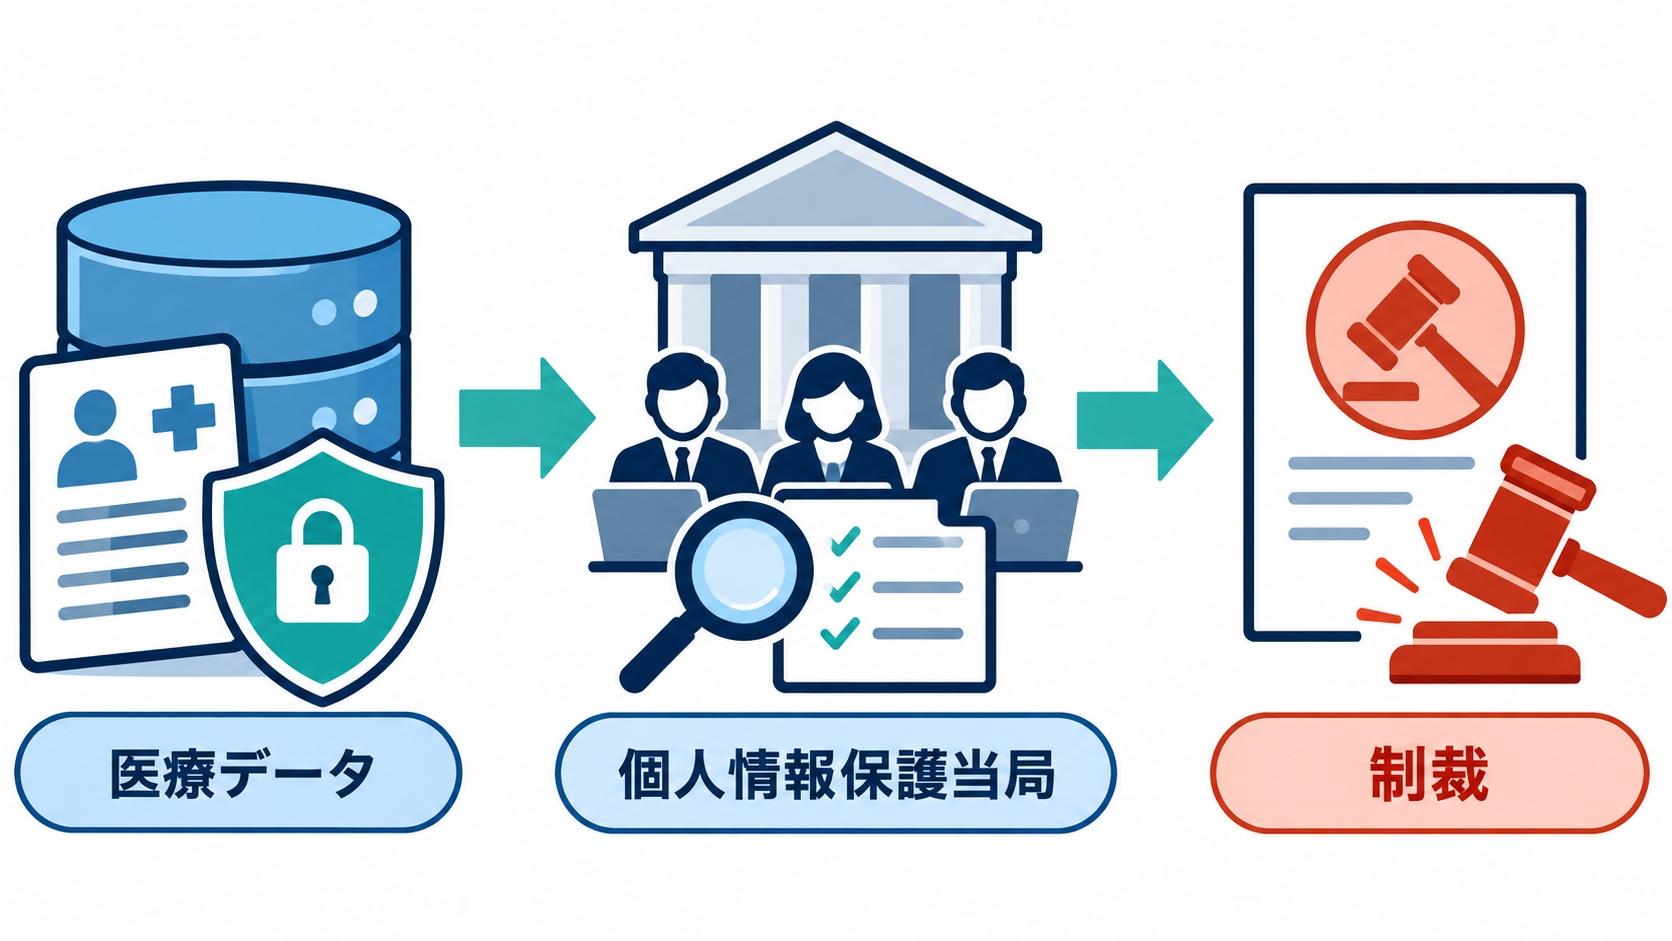
制裁の対象になったのは、医療データの分析や臨床研究を手がける多国籍企業グループに属するIQVIA Solutions Italyです。決定の内容と、当局が認定した不備、命じた是正を順に見ていきます。
決定の内容
当局が問題にしたのは、約800人の一般医(かかりつけ医として患者を診る医師)が持つ約100万人分の患者データベースです。このデータは、製薬会社が依頼したものを含む調査に使われていました。調査は2025年4月の立入検査から始まりました。決定の要点は、次のとおりです。
| 項目 | 内容 |
|---|---|
| 決定した機関 | イタリアの個人情報保護当局(Garante) |
| 決定日 | 2026年9月23日(決定第710号) |
| 当局の発表日 | 2026年10月2日 |
| 欧州データ保護会議(EDPB)の掲載日 | 2026年10月9日 |
| 制裁を受けた企業 | IQVIA Solutions Italy S.r.l. |
| 制裁金 | 700万ユーロ |
| 対象のデータ | 約800人の一般医が持つ、約100万人分の患者データベース |
欧州データ保護会議(EDPB)は、EU各国のデータ保護当局や欧州データ保護監督官(EDPS)などで構成される機関で、本件はその国別ニュースとして掲載されました。
なお、制裁金の額は、関係する患者数が多いことと、扱われたデータが健康に関する機微なものであることを踏まえて決められました。一方で、医師からのデータ送信が2023年から止まっていたことと、同社が手続きに協力したことも考慮されています。
出典・参照:
認定された不備と当局の命令
当局は、同社が「匿名」と主張したデータを個人データとして扱い、次の5点で不備があると認定しました。当局は、同社が一般医からデータを集める段階から、データの利用目的と方法を決める主体(管理者)だったとも判断しています。
| 不備の分野 | 当局の認定 |
|---|---|
| 法的根拠 | 健康データを処理する適切な法的根拠がなかった |
| 患者への通知 | 患者への情報提供が不十分だった |
| 保存期間 | 保存期間を定めておらず、データは2001年まで遡っていた |
| 影響評価 | 処理が個人に与えるリスクを事前に評価する手続き(DPIA)を実施していなかった |
| 安全管理 | 適切な安全管理措置を講じていなかった |
データベースには、氏名や住所、連絡先など、本人を直接特定できる情報も含まれていました。EDPBの発表によれば、その対象は約3,370人で、うち約3,080人は健康データとも結びついています。
顧客データを外部に出す事業者にとって、この5点は提供の前にデータの扱いを点検する項目の一覧として参考になるのではないでしょうか。
また、イタリアの個人情報保護当局は、同社が処理を続けるのであれば、120日以内にGDPR(EU一般データ保護規則)に適合させるよう命じています。適合の中身は、次の4点です。
- 適切な法的根拠の特定
- 患者への通知義務の履行
- DPIAの実施
- 医師を処理の委託先(処理者)として位置づけること
もう一つの道として、当局が定める保護措置に従い、医師自身が匿名化を行うことも示されました。
出典・参照:
持続的な識別子と他の情報の組み合わせで再識別できれば「匿名」ではない
今回の決定の中心は、制裁金の額よりも「匿名ではない」とくだされた判断の基準です。匿名と認められるかどうかで、同じデータに適用される規則が根本から変わるためです。
匿名化と仮名化の違い
匿名化と仮名化(かりめいか)は別物です。仮名化とは、氏名を番号などの仮の名前に置き換えただけで、追加の情報があれば元の個人に戻せる状態を指します。GDPRは、識別できる個人に関する情報を保護の対象とし、前文26で、追加の情報を使えば特定の個人に結びつけられる仮名化データも、個人に関する情報として扱うとしています。
個人が識別できるかどうかは、費用や時間、利用可能な技術など、合理的に使われ得るあらゆる手段を考慮して判断されるのです。
一方、個人が識別できない匿名の情報には、データ保護の原則は適用されません。ただし、氏名を番号などに置き換えただけの仮名化データは、追加の情報があれば個人に結びつけられるため、この匿名の情報には当たりません。そのため、仮名化データにもデータ保護の原則が及びます。
出典・参照:
本件で再識別が可能とされた理由
当局が挙げた理由は、2点に整理できます。
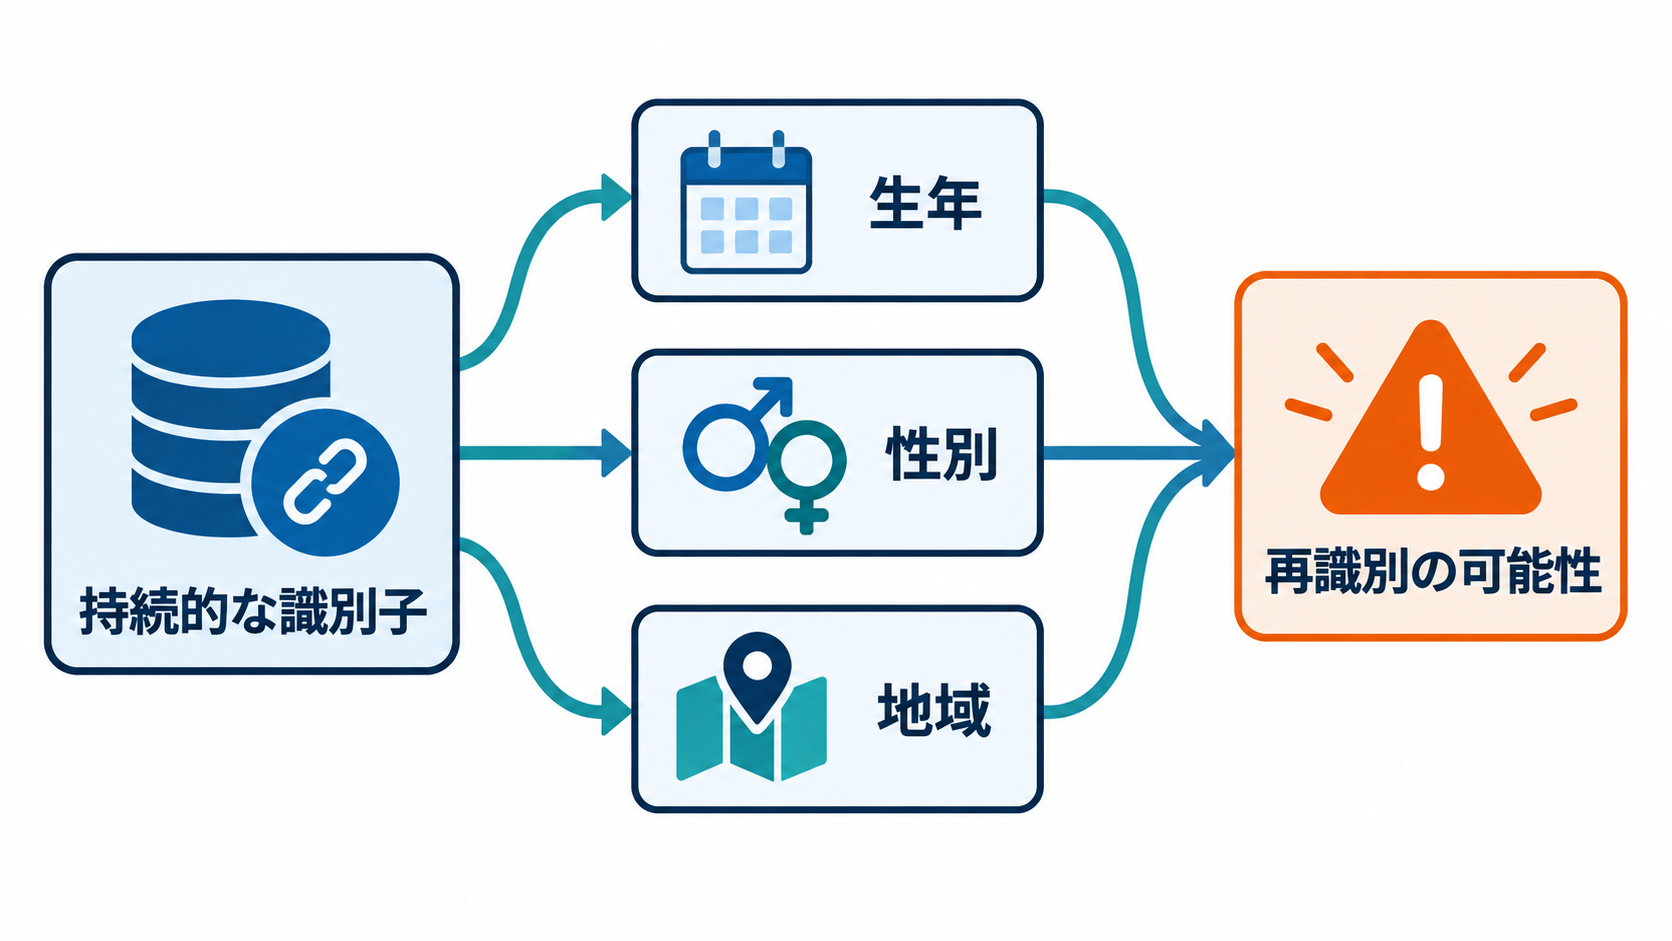
1点目は、患者ごとに付けられた識別子が持続的だったことです。当局は、各患者に付いたコードによって、その患者を長期にわたって追跡できたと指摘しています。2点目は、そのコードに結びついた情報の厚みです。データには、生年、性別、診断、症状、処方、検査、予防接種、地域の情報が含まれていました。
これらを組み合わせれば、個別の患者を絞り込み、合理的に入手できる手段を使って再識別できる。当局はこう判断し、同社の主張を退けました。氏名や住所を外したかどうかではなく、残った情報だけで個人を絞り込めるかどうかが基準になっています。自社のデータでも、顧客IDや属性の列が残っていないかを、同じ物差しで確かめることになります。
出典・参照:
「匿名」でなくなると何が問われるのか
十分に匿名化された情報とは、他の情報と突き合わせても、誰のデータかを特定できなくなった情報のことです。たとえば、個人ごとの記録ではなく、全体の件数や平均のように集計した統計がこれにあたります。識別子や、個人を絞り込める項目の組み合わせが残っていないことが条件です。
こうして個人が識別できなくなった情報には、GDPRのデータ保護原則は適用されません。ただし、個人データを匿名化する処理そのものには適切な法的根拠が必要で、本件では当局もこの点を問題にしました。
匿名でないと判断されると、データの収集から保存、提供までが個人データの処理として審査されます。前掲の5つの不備は、まさにその審査で一括して問われたものです。
データを「匿名」として扱ってきた事業者にとって、匿名化の主張が崩れることは、これまで確認してこなかった義務がすべて残っていたと判明することを意味します。
データ活用の前提:自社の「匿名化」を、識別子と組み合わせの両面から見直す視点
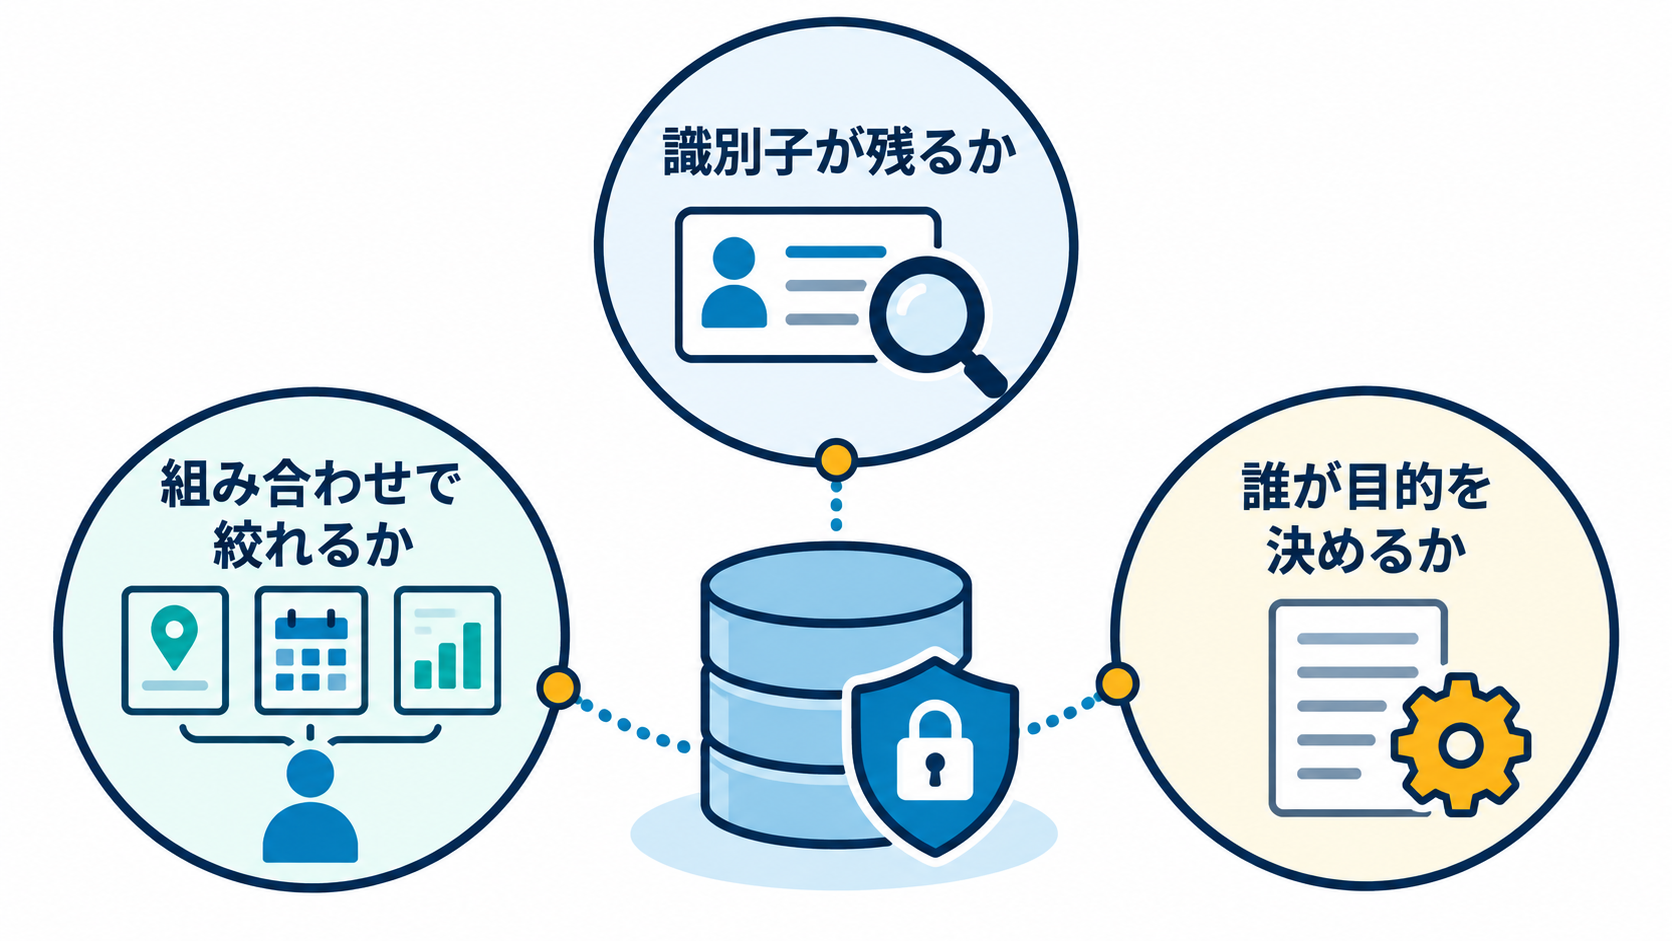
本件は医療データの事案ですが、顧客ID、会員番号、購買履歴、位置情報を集めて分析に回すDX(デジタルトランスフォーメーション)では、同じ構図が起こり得ます。では、企業は分析会社や提携先にデータを渡す前に、何を確かめればよいのでしょうか。
本件の判断から、次の3つの問いが引き出せます。
1つ目は、識別子が残っていないかという問いです。氏名を外しても、顧客IDや会員番号が付いたままなら、データは時系列でつながり続けます。本件で当局が重くみたのは、まさにこの持続性でした。
2つ目は、他の情報との組み合わせで絞り込めないかという問いです。生年、性別、地域、購入や利用の履歴が揃えば、一つ一つは個人を特定しない情報でも、組み合わせで該当者がごく少数になることがあります。
3つ目は、誰がそのデータの管理者かという問いです。本件で当局は、データの収集段階から目的と方法を決めていた企業を管理者とみなしました。データの出どころが他社の現場であっても、利用目的を決めた側が責任を負う構図です。
「匿名化した」という社内の整理が、再識別できないことの説明まで届いているかどうか。データ活用を進める前提として、この確認の仕方そのものが問われています。
まとめ:「匿名化した」と言える根拠は、再識別できないことの説明にある
イタリアの個人情報保護当局は、約100万人分の患者データを扱ったIQVIA Solutions Italyに700万ユーロの制裁金を科しました。決め手になったのは、患者ごとの持続的な識別子と、生年・診断・地域などの組み合わせで再識別できるという判断です。匿名の主張が退けられたことで、法的根拠から安全管理まで、5つの不備が一括して問われました。
ここから導ける結論は、匿名化は加工の作業ではなく、再識別できないことの説明だということです。氏名を外したことは出発点にすぎず、残った識別子と情報の組み合わせで個人を絞り込めないかどうかが問われます。
貴社が「匿名化した」と呼んでいるデータは、どの識別子が残り、どの情報と組み合わさっているのか。その実態を一度言葉にしてみることが、データ活用の足場を確かめる最初の一歩になるのではないでしょうか。
執筆者
DXportal®運営チーム
DXportal®編集部
DXportal®の企画・運営を担当。デジタルトランスフォーメーション(DX)について企業経営者・DX推進担当の方々が読みたくなるような記事を日々更新中です。掲載希望の方は遠慮なくお問い合わせください。掲載希望・その他お問い合わせも随時受付中。