


- share :
欧州委員会は2026年9月17日、子どものオンライン保護を強化する規則案「EU KIDS Act」を公表しました。この規則案は、13歳未満のSNSアカウントを認めないほか、年齢確認を入口として、画面設計や推薦、AIとの会話を年齢に合わせて切り替えるようプラットフォームに求める内容です(なお、この時点では欧州委員会の提案段階で、今後、欧州議会と理事会で審議されます)。
本記事では、規則案が求める年齢区分と安全設計、年齢確認の仕組みと残る論点、日本の制度との違いを解説します。
【本記事の要点】
- EU KIDS Actは欧州委員会の規則案で、欧州議会と理事会の審議・採択を経なければ成立しない
- 年齢による利用区分はSNS・動画共有が中心で、ゲームやAIチャットボットには別建ての安全設計義務がある
- 年齢確認は身元を渡さず「一定の年齢以上かどうか」だけを証明する設計を志向するが、追跡や排除をめぐる論点は残る
- 日本の制度はフィルタリングと保護者の取り組みが中心で、安全を証明する責任を提供者に置くEU案とは責任の配分が異なる
EU KIDS Actとは:規則案の位置づけと年齢による利用区分
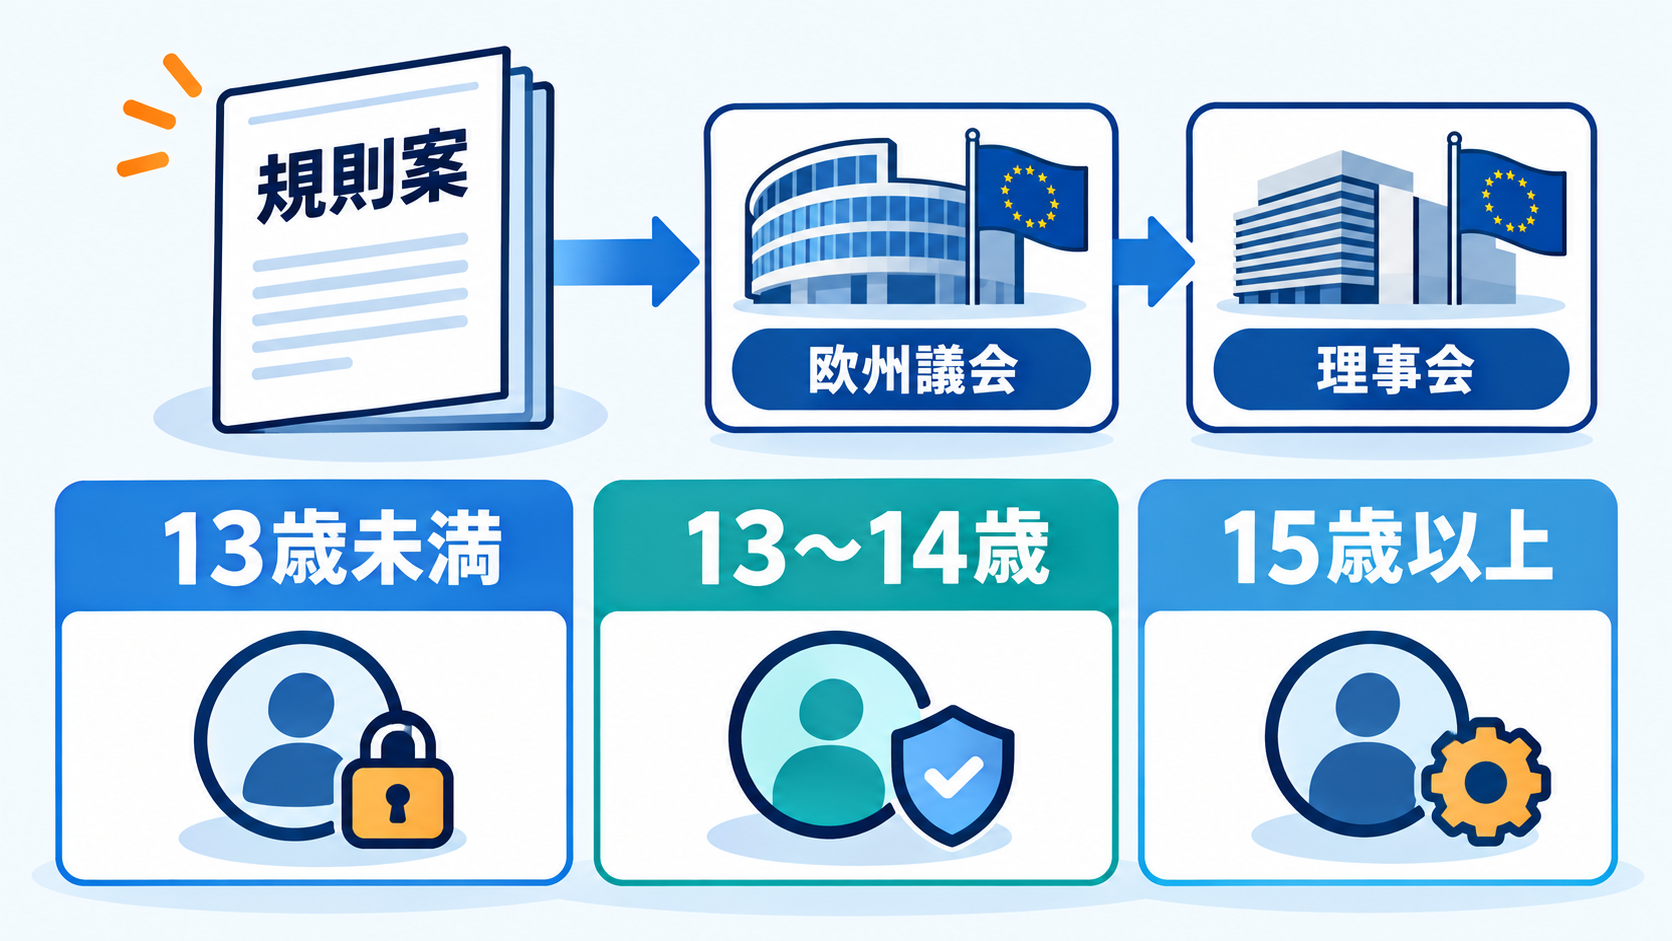
欧州委員会が2026年9月に公表した規則案
EU KIDS Actは、欧州委員会が2026年9月17日に採択・公表した規則案(COM(2026) 681 final)です。
英語の発表には「採択(adopted)」という言葉が使われていますが、これは欧州委員会が立法提案として決定したという意味で、EUの法律として成立したわけではありません。成立には、欧州議会と理事会がそれぞれ審議し、同じ条文で採択する必要があります。
2026年9月29日時点で、欧州議会の手続記録(Legislative Observatory)は、この案件を「議会の準備段階」と表示しています。担当委員会への付託も決まっておらず、報告者も任命されていません。条文や適用時期は、今後の審議で変わる可能性があります。
欧州委員会は、この規則案の考え方を「立証責任の転換」と説明しています。子どもの安全を守る責任を家庭や利用者だけに負わせるのではなく、サービスが年齢にふさわしく、設計段階から安全であることをプラットフォームの側が示す、という考え方です。
出典・参照:
13歳未満・13〜14歳・15歳以上の違い
報道で最も注目されたのは、年齢による利用区分です。具体的には、どのような線引きになっているのでしょうか。規則案は、一定のリスクのある機能を持つSNSと動画共有サービスについて、次の3段階を設けています。
| 年齢 | 規則案での扱い |
|---|---|
| 13歳未満 | 本人のアカウントは作成・利用できない |
| 13歳・14歳 | 保護者が管理するアカウントで利用できる。保護者ツールを常に有効にし、1日の利用は最大1時間、新しい連絡先には保護者の承認が必要 |
| 15歳以上 | 本人がアカウントを持てる。ただし18歳未満には安全設計の義務が続く |
注意したいのは、この年齢区分がすべてのオンラインサービスに一律に適用されるわけではない点です。対象の中心は、リスクのある機能を持つSNSと動画共有サービスであり、「13歳未満はゲームもAIチャットボットも全面禁止」という制度ではありません。
出典・参照:
年齢確認の先にある安全設計の義務
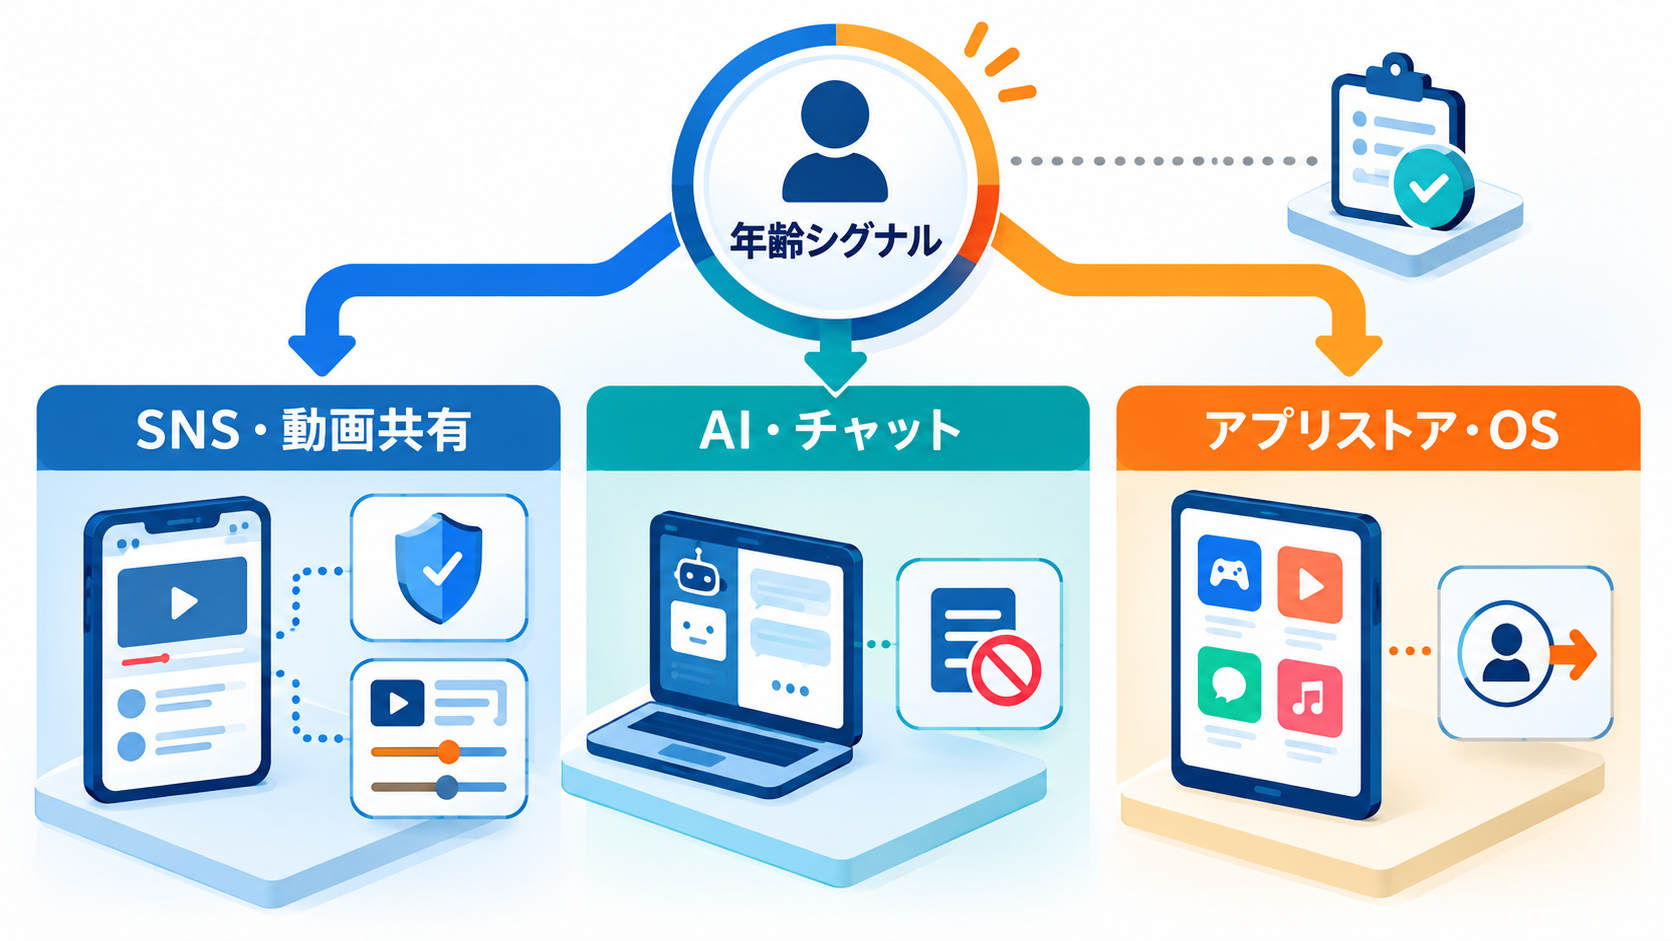
規則案の中心は、年齢を確かめた後に、サービスの中身をどう変えるかにあります。規則案が対象に挙げるのは、SNS、動画共有、アプリストア、オンラインゲーム、OS、AIコンパニオン、汎用会話型チャットボットです。ただし、すべての類型に同じ義務が課されるわけではなく、サービスの種類ごとに求められる役割が異なります。
SNS・動画共有で求められる初期設定と推薦の見直し
欧州委員会の解説によれば、子どもに対して次のような設計を使うことが禁じられます。
- 区切りのない自動再生や無限スクロール
- 子ども自身の行動と関係なく、アプリへ呼び戻すための通知
- 毎日戻ってこないと不利になる「連続記録(ストリーク)」の仕組み
SNSや動画共有サービスには、利用者に合わせて次に見せる投稿や動画を選ぶ「推薦」の仕組みがあります。子ども向けには、この推薦が、利用時間の長さではなく、安全、質、心の健康を優先するよう求められ、利用履歴に基づく個人化は初期設定で無効になります。
また、知らない相手からの接触も制限され、事前の承認がなければ子どもにメッセージを送れず、連絡先の候補に表示されることもありません。
これまで「有害な投稿を削除する」「家庭がフィルタリングする」ことが中心だった子どもの保護が、画面の作り方や推薦の指標、初期設定そのものを製品の要件として問う方向へ移ろうとしているといえます。
AIコンパニオン・汎用チャットボットとオンラインゲームへの義務
AIコンパニオンと汎用会話型チャットボットには、SNSとは別の条文で義務が定められています。感情的な依存を生みやすい形で人間関係をまねることを禁じ、過去の会話を記憶する機能は初期設定で無効にします。13歳未満の利用は、保護者ツールを通じた場合に限る案です。
一方で、業務支援、技術サポート、取引、教育、情報検索など、特定の用途に限った会話AIは「汎用会話型チャットボット」の定義から外されています。企業が問い合わせ対応などに使う用途限定のAIチャットまで、一律に対象になるわけではありません。
オンラインゲームにも、別の条文で、安全な設計や保護者による管理の仕組みが求められます。
アプリストアとOSの役割、大規模プラットフォームへの独立監査
アプリストアは、ゲームを含むすべてのアプリに、公表した方法で年齢区分を付け、子どもが年齢に合わないアプリを利用・購入できないようにすることを求められます。また、OSには、年齢確認の結果を示す情報(年齢シグナル)をアプリ側と共有する役割が規定されています。SNSや動画共有と同じ画面設計の義務を負うのではなく、年齢に応じた切り替えを支える入口としての役割です。
設計の安全性を事前に第三者が確かめる仕組みは、規模によって異なります。EU域内の月間利用者が4,500万人以上の超大規模プラットフォームは、子どもと接する前に、義務をどう満たすかを示す詳細な計画を提出し、独立した監査人の確認を受けなければなりません。それ以外のサービスは、各国の所管当局の監督の下で、規則案の義務を守ることが求められます。
対象となるかどうかは、提供者の所在地では決まらず、EU域内の利用者にサービスを提供する場合、日本など域外の事業者にも適用される構造です。違反した場合には、世界全体の年間売上高の最大6%の制裁金があり得ます。
サービス別・年齢別の扱いの一覧
ここまでに見たサービスごとの扱いを、年齢別に整理すると次のとおりです。
| サービス | 13歳未満 | 13歳・14歳 | 15歳以上(18歳未満) |
|---|---|---|---|
| SNS・動画共有 | 本人のアカウントは作成・利用できない | 保護者が管理するアカウントで利用できる。1日の利用は最大1時間、新しい連絡先には保護者の承認が必要 | 本人がアカウントを持てる。自動再生・無限スクロールなどの禁止、推薦の見直し、知らない相手からの接触制限は続く |
| AIコンパニオン・汎用チャットボット | 保護者ツールを通じた場合に限り利用できる | 依存を生みやすい形で人間関係をまねることの禁止、過去の会話の記憶は初期設定で無効(年齢別の違いは確認できていない) | 同左 |
| オンラインゲーム | 安全な設計と保護者による管理の仕組みが求められる(年齢別の違いは確認できていない) | 同左 | 同左 |
| アプリストア | 年齢区分を付け、年齢に合わないアプリの利用・購入ができないようにする(年齢別の違いは確認できていない) | 同左 | 同左 |
| OS | 年齢確認の結果を示す年齢シグナルをアプリ側と共有する(年齢別の違いは確認できていない) | 同左 | 同左 |
年齢によって利用そのものの条件が変わると確認できたのは、SNS・動画共有とAIコンパニオン・汎用チャットボットです。ゲーム、アプリストア、OSについては、年齢別の線引きではなく、設計や仕組みそのものの義務として示されています。
出典・参照:
ゼロ知識証明による年齢確認の仕組みと残る論点
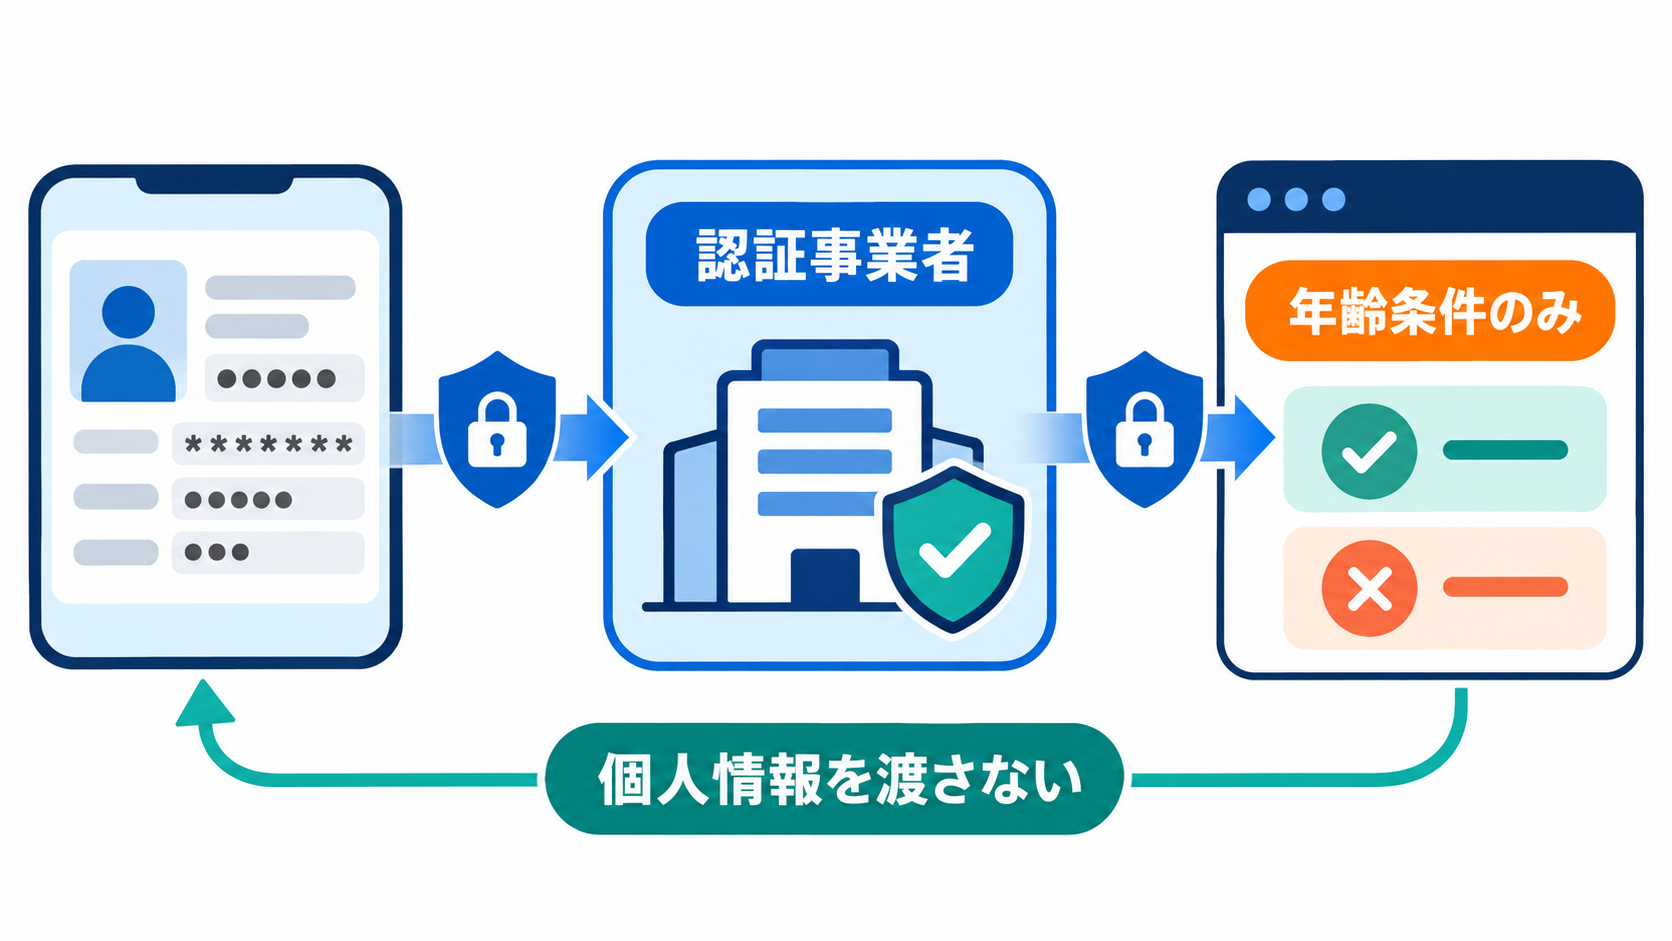
安全設計を年齢に応じて切り替えるには、利用者の年齢を確かめる入口が必要になります。では、利用者が身元を明かさなくても、事業者が年齢だけを確かめることは、実際にできるのでしょうか。規則案は、この年齢確認を、利用者のプライバシーを守りながら行う設計を求めています。
年齢の条件だけを証明する設計
規則案は、自己申告の生年月日だけでは年齢確認として認めません。一方で、プラットフォームが身分証の写しや生年月日を直接受け取る方式も想定していないのが特徴です。認証を受けた第三者が年齢を確かめ、プラットフォームには「一定の年齢以上か、未満か」という結果だけを渡す構造を志向しています。
そのための技術として規則案が求めるのが、ゼロ知識証明です。ゼロ知識証明とは、年齢などの条件を満たしていることだけを証明し、それ以外の情報を相手に渡さないように組まれた暗号技術を指します。欧州委員会は、この仕組みでは利用者を特定、位置特定、追跡、プロファイリングできないと説明しています。
本人確認(誰であるか)と属性の確認(年齢の条件を満たすか)を切り分ける考え方は、行政や金融、会員サービスのDX(デジタルトランスフォーメーション)にも通じる論点です。
追跡・排除・回避をめぐる論点
ただし、ゼロ知識証明は証明する中身を最小限にする技術であり、それだけでシステム全体の安全性が保証されるわけではありません。デジタル権利団体のEDRiは、規則案の公表前の2026年9月7日、EUの年齢確認の設計図(ブループリント)について、次のような懸念を指摘していました。
- 証明の発行者やアプリへの集中
- 通信記録などから利用者が結び付けられるおそれ
- 身分証や対応するスマートフォンを持たない人が排除されるおそれ
規則案がゼロ知識証明を求めたことでこの批判の一部は反映されましたが、ログの扱いや運用、監査の体制は別の問題として残ります。
さらに、年齢制限そのものの実効性も課題です。年齢の偽り、アカウントの貸し借り、対象外のサービスへの移動などで、制限が回避される可能性は排除しきれません。
また、フランスでは15歳未満のSNS利用を一律に禁じる国内の制度が、表現・通信の自由への過度な制約として憲法院に退けられた経緯があります。これはEU KIDS Actとは別の制度に対する判断ですが、子どもの保護と情報へのアクセスの権利をどう両立させるかは、今後の審議でも問われる論点です。
出典・参照:
日本の青少年インターネット環境整備法との違い:責任の置き場所
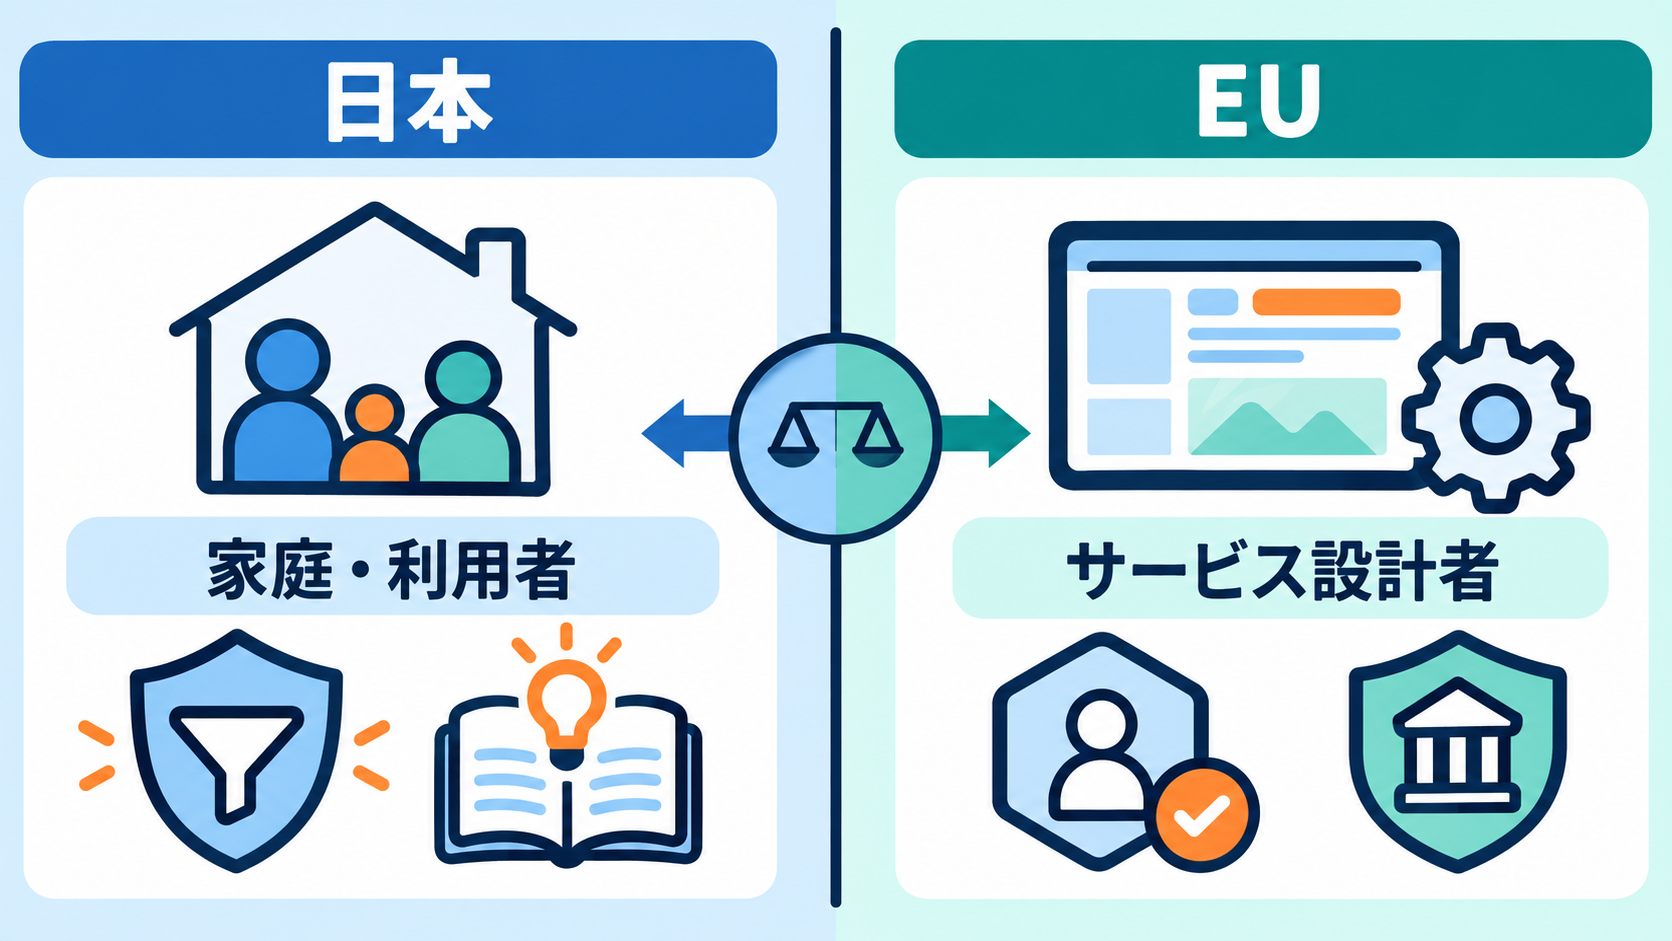
日本にも子どものインターネット利用を守る制度があり、その中心が青少年インターネット環境整備法です。同法は、次の3点を基本に据えています。
- インターネットを適切に活用する能力の習得
- フィルタリングの利用などによる有害情報の閲覧機会の最小化
- 民間の自主的な取り組みへの支援
そのうえで、携帯電話事業者などにフィルタリングに関する義務を課しています。
個人情報保護委員会も、一般に12歳から15歳までの年齢以下の子どもについては、法定代理人などから同意を得る必要があるとの考え方を示しています。一方で、2026年9月27日に確認した公的情報の範囲では、EU案のような横断的なアカウントの年齢制限、認証された年齢証明、推薦や通知、AIの会話の記憶までを束ねた安全設計の義務は確認できませんでした。
日本の制度とEU案は、何を軸にしているのでしょうか。整理すると、次のとおりです。
| 軸 | 日本(青少年インターネット環境整備法等) | EU(EU KIDS Act案) |
|---|---|---|
| 制度の中心 | リテラシー教育・フィルタリング | アカウントの年齢制限・認証された年齢確認 |
| 主な義務の対象 | 携帯電話事業者など | SNS・動画共有・AIコンパニオン等のプラットフォーム提供者 |
| 保護の担い手の軸 | 家庭・利用者の取り組みとフィルタリング | サービスの設計者・年齢証明の基盤・監督機関 |
違いは「制度があるかないか」ではなく、責任をどこに置くかにあります。日本の枠組みが家庭や利用者、フィルタリングを軸にしているのに対し、EU案は、安全を示す責任をサービスの設計者と年齢証明の基盤、監督機関へ配分し直そうとしています。
EU向けに消費者向けアプリやゲーム、汎用のAIチャットを提供している日本企業にとっては、規則案の審議の行方が、自社サービスの設計に関わる判断材料となるのではないでしょうか。
出典・参照:
まとめ:年齢に応じてサービスを切り替え、安全を説明できる設計へ
EU KIDS Actが示しているのは、年齢制限そのものよりも、設計の方向です。規則案は、提供者に次の3つを求めています。
- 利用者が身元を明かさなくても、年齢を確かめられる入口をつくる
- 年齢の確認結果に応じて、画面、推薦、接触、AIとの会話を切り替える
- 規則案の義務を守っていることを、提供者の側が示せるようにする
とくに超大規模プラットフォームには、その計画を独立した監査人が事前に確かめる仕組みが用意されています。
ただし、規則案はまだ欧州委員会の提案にとどまり、条文と時期は、欧州議会と理事会の審議を経て決まります。
子どもの利用時間をどう制限するかにとどまらず、利用者の属性に合わせてサービスを変え、その設計の妥当性を示す責任が提供者に移りつつあることが、この規則案から読み取れる最も大きな変化です。
執筆者
DXportal®運営チーム
DXportal®編集部
DXportal®の企画・運営を担当。デジタルトランスフォーメーション(DX)について企業経営者・DX推進担当の方々が読みたくなるような記事を日々更新中です。掲載希望の方は遠慮なくお問い合わせください。掲載希望・その他お問い合わせも随時受付中。