


- share :
EUの新しいサイバー規制が始まったらしいが、自社が対象になるのか、何をいつまでに報告すればいいのか分からないと感じていないでしょうか。専門家に相談する前に、まず社内で何を確認すればよいのかを知りたいという方も多いはずです。
EUサイバーレジリエンス法(CRA)第14条の報告義務は、2026年9月11日にすでに始まっています。EU向けの製品を扱う企業は、脆弱性が悪用された、あるいは重大な事故が起きたと認識した時点から、期限つきの報告を求められる可能性があります。すでにEU市場に出ている製品も対象です。
本記事では、制度の骨格、施行後に分かった運用上の注意点、そしてEU向け製品を扱う企業が専門家に相談する前に社内で確認しておきたい5つの事実を解説します。
【本記事の要点】
- EUサイバーレジリエンス法(CRA)の報告義務は2026年9月11日に始まり、24時間以内の早期警告と72時間以内の本通知が求められる
- 義務はすでにEU市場に出ている製品にも及び、零細・小規模企業向けの制裁金の一部除外も報告義務の免除ではない
- 個別の適用判断や報告の要否は、専門家や当局への確認が必要である
EUのCRA報告義務、何がいつまでに求められるか
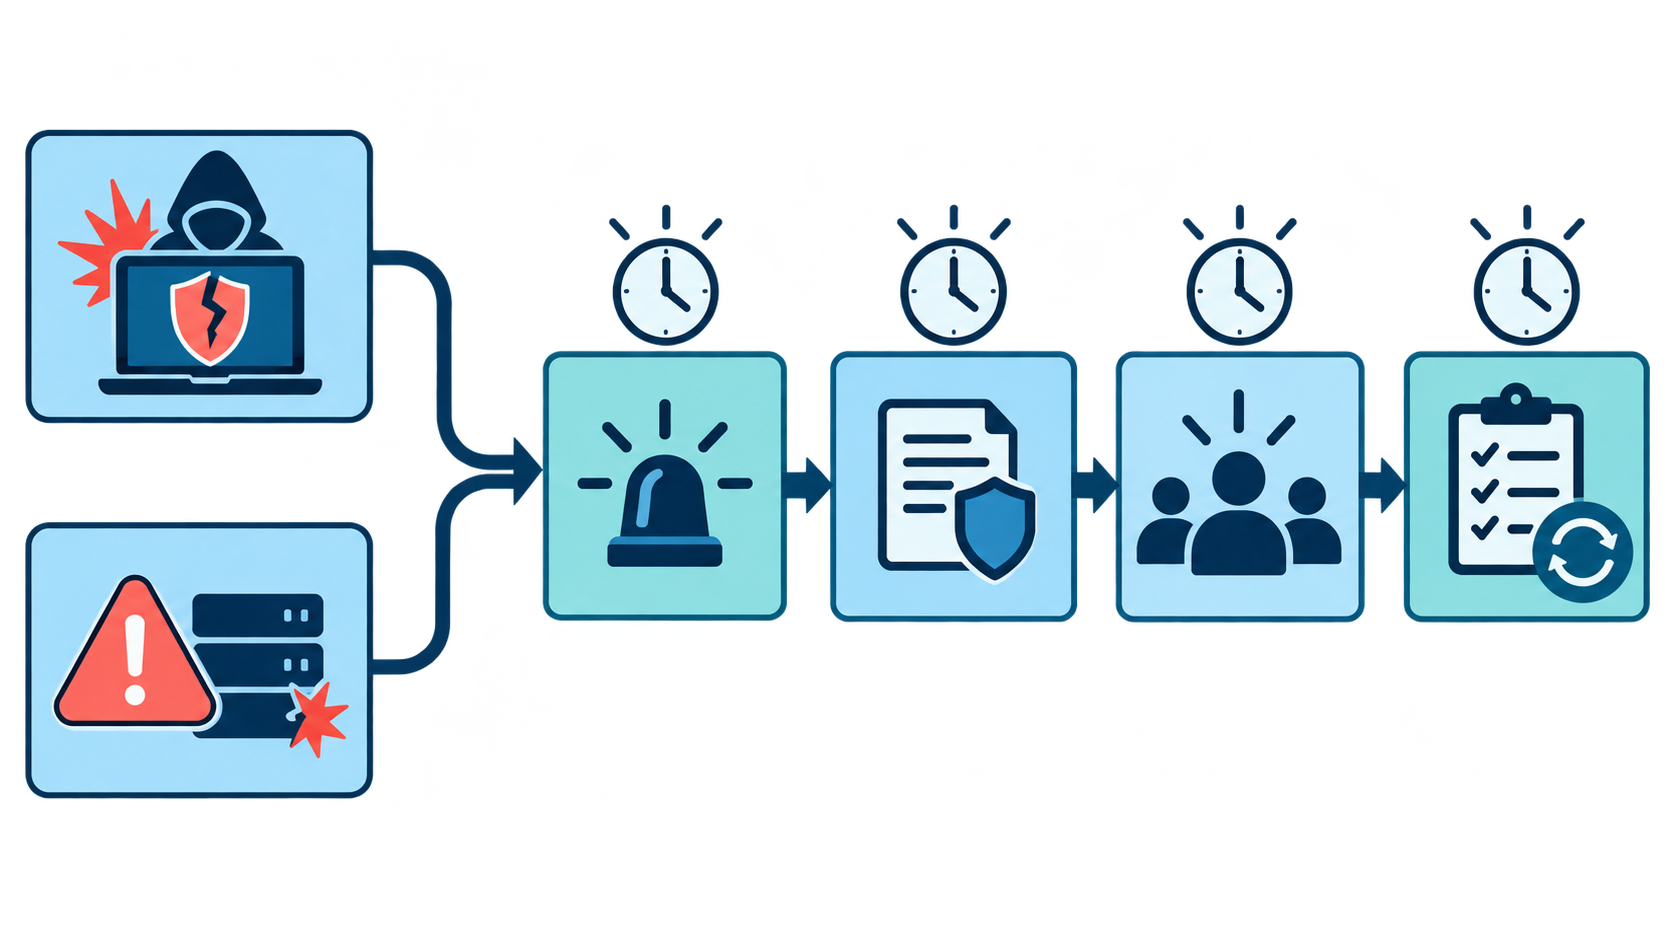
CRAは、ソフトウェアやそれを組み込んだ機器など、デジタル要素を持つ製品をEU市場に出す製造者に、サイバーセキュリティ上の義務を課すEUの法律です。そのうち報告義務は、製品のセキュリティに関わる深刻な問題を製造者が知ったとき、決められた期限内に当局へ報告することを求める仕組みです。
根拠となる第14条(Regulation (EU) 2024/2847)は、「悪用中の脆弱性」と「重大事故」という2つの事象の報告を義務づけています。
それぞれの内容と期限は次のとおりです。いずれも、製造者が認識してから不当に遅れることなく、遅くとも次の期限内に報告する義務があります。
| 項目 | 悪用中の脆弱性 | 重大事故 |
|---|---|---|
| 内容 | 悪意ある行為者がシステム所有者の許可なく脆弱性を悪用したという、信頼できる証拠がある | 製品のデータや機能の可用性・真正性・完全性・機密性に悪影響を与える、または悪意あるコードの導入・実行につながり得る |
| 早期警告 | 認識から24時間以内 | 認識から24時間以内 |
| 本通知 | 認識から72時間以内 | 認識から72時間以内 |
| 最終報告 | 是正・緩和策が使えるようになってから14日以内 | 本通知から1カ月以内 |
深刻な脆弱性があること自体や、実証コードが公開されたことだけでは、直ちに「悪用中の脆弱性」に当たるわけではありません。
なお、24時間と72時間はどちらも、事象を認識した同じ時点から数える期限であり、72時間は24時間の早期警告のあとに追加でもらえる猶予ではありません。早期警告の時点では把握している範囲の情報でよく、72時間の本通知でより詳しい情報を補う、という段階です。
影響を受ける利用者にも、事象と利用可能な対処策を知らせる義務があります。この報告義務は新しく出す製品だけでなく、2027年12月11日の主要義務の全面適用より前に、すでにEU市場へ出ている製品にも及びます。
出典・参照:
施行後に分かった運用の現実
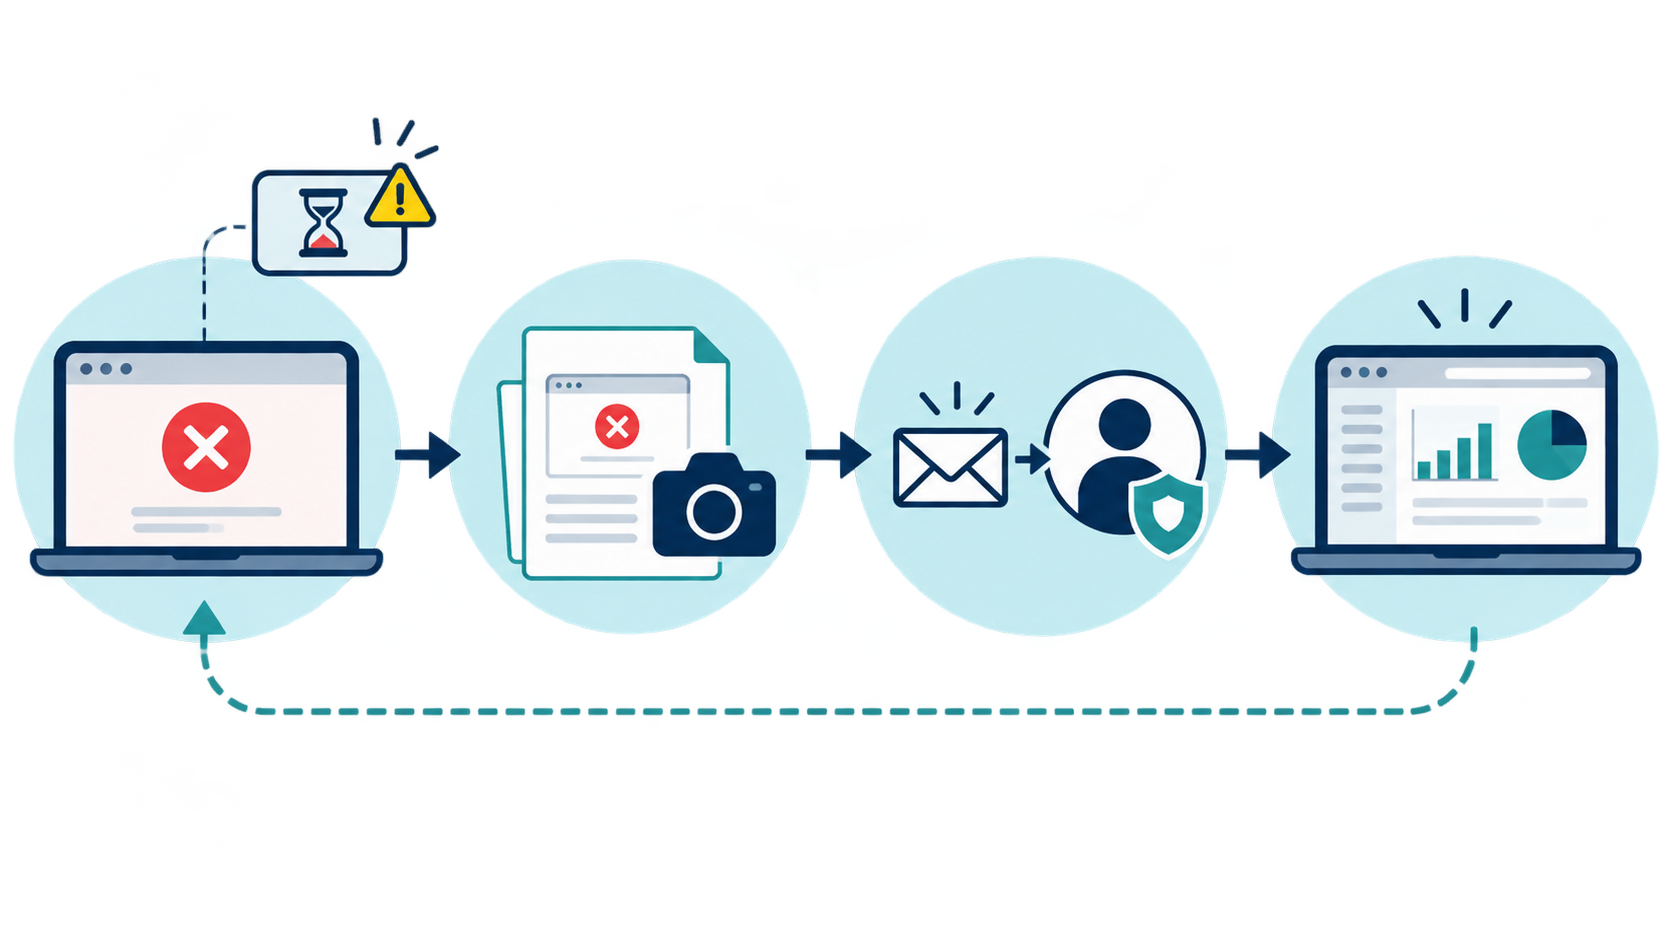
条文の説明だけでは分からない、施行後の運用状況も押さえておく価値があります。ENISA(EUサイバーセキュリティ機関)は9月11日、報告先となる単一報告プラットフォーム(SRP)を稼働させました。製造者はSRPから通知を提出し、その通知は関係加盟国のCSIRT(各国のインシデント対応機関)とENISAへ届きます。
2026年9月15日時点で、ENISAの案内や確認できた状況は次のとおりです。
| 項目 | ENISAの案内・確認状況 |
|---|---|
| SRPの位置づけ | 「初期運用能力」(運用を始めるための最初の段階)として稼働。今後、運用経験や利用者の声をもとに機能を改善・拡張していく方針で、完成済みの固定仕様ではない |
| 初期版の機能 | API(ほかのシステムから自動で提出する仕組み)は提供されず、画面からの入力が必要。義務ではない自主的な報告(任意報告)の機能は将来実装。プラットフォームは英語のみ |
| 稼働状況 | 9月15日の確認時点で、ステータスページはSRPを一時利用不可と表示。停止の開始時刻や原因、復旧見込みは確認できておらず、法定期限への影響も公式には示されていない |
| 一時停止中の提出方法(FAQ) | 復旧を待ってSRPから提出するのが基本。復旧前にどうしても連絡が必要な場合は指定CSIRTへ直接連絡できるが、復旧後はあらためてSRPへ提出する必要がある |
| 72時間カウンターの不具合(FAQ) | SRPの画面には、本通知の期限を示す72時間のカウンターがある。現行版のカウンターは「24時間早期警告の提出から48時間後」を期限として表示するため、製造者が事象を認識してから実際の72時間が経過する前でも、期限超過のように見えることがある。将来のバージョンで認識日時を基準に修正予定 |
つまり、画面のカウンターは、実際の72時間が経過する前に期限超過と表示することがあります。法定の期限は、製造者が事象を認識した時点から数えた24時間と72時間です。画面の表示は参考にとどめ、期限は認識した日時から自社で管理することになります。
出典・参照:
社内で確認すべき5つの事実
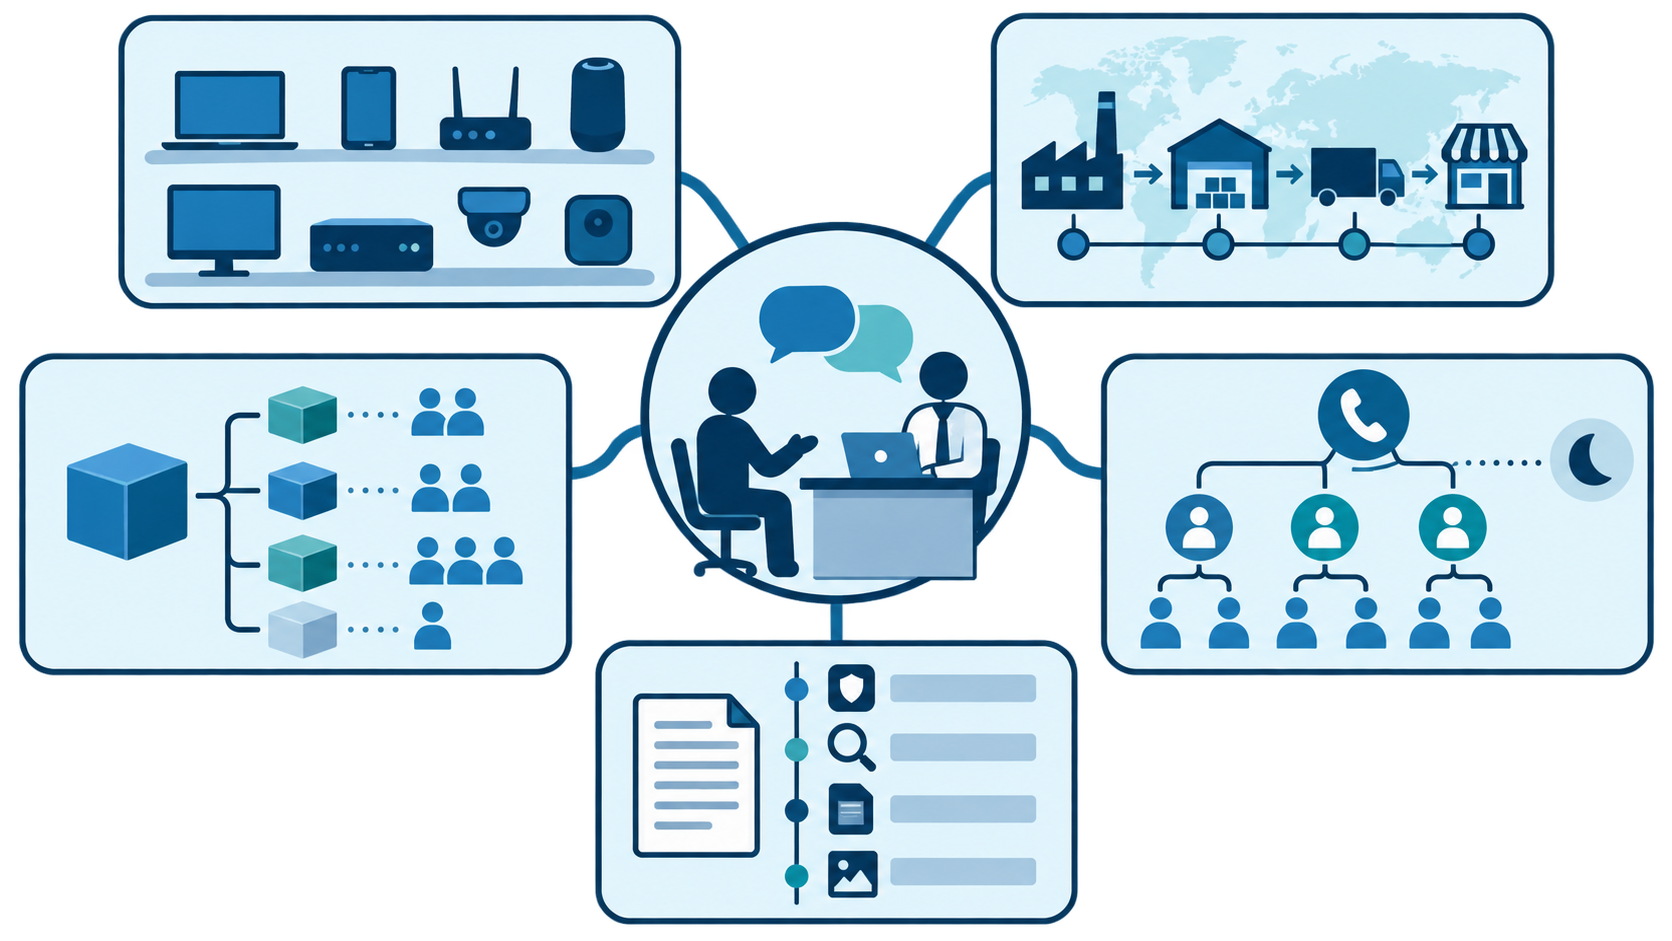
個別の製品が報告義務の対象になるかどうかの判断は専門家に委ねるとしても、その相談をスムーズにするために、社内で先に確認しておきたい事実が5つあります。
事実1:EUへ何を、誰の名義で出しているか
CRAの報告義務は、デジタル要素を持つ製品の製造者に課されるものです。そのため、最初の作業は、自社がどのような製品を、誰の名義でEUへ出しているのかを洗い出すことです。完成品だけでなく、次の製品も一覧の対象です。
- ソフトウェア
- ファームウェア
- 組込み部品
- OEM・ODM製品
- 自社ブランド製品
- 無償提供の製品
事実2:報告責任を負い得る法人はどこか
報告責任を負い得るのは、自社だけとは限りません。開発者、製造者、ブランド保有者、EU側の輸入者・販売者・法定代理人(authorised representative)といった関係者ごとの契約や表示が、確認の手がかりになります。法定代理人は、EU域外の製造者に代わって、EU域内で義務の一部を担う立場です。
なお、日本側は部品供給だけだから無関係とは言い切れません。部品を供給しているだけの立場でも、サプライチェーン上の連絡義務や顧客との契約が関わる場合があるためです。自社の契約内容も、確認の対象に含まれます。
事実3:旧製品を含め、影響範囲を認識後すぐに引けるか
報告義務は、すでにEU市場へ出ている旧製品にも及びます。事象を認識してから24時間以内に早期警告を出す必要があるため、影響を受ける製品をすぐに特定できる状態が求められます。そのための土台が、次の情報をひもづけた台帳です。
- 製品名
- 型番
- バージョン
- 販売国
- 利用者の連絡先
- 搭載部品
- 既知の脆弱性情報
- サポート状態
完全な部品構成表の整備を待つ必要はありません。まずは、報告に必要な最小限の内容から始めれば問題ありません。
事実4:休日・夜間に誰が「認識」を判断し、誰が提出するか
24時間と72時間の期限は、事象を認識した時点から数え始めます。24時間の早期警告は、原因究明を完了させる締切ではなく、把握している範囲の情報で出すものです。そのため、休日や夜間であっても、誰が事象を「認識した」と判断し、誰が提出するのかを、あらかじめ決めておくことが前提になります。
連絡表は、検知担当、製品責任者、法務、経営承認、利用者への広報までを1枚にまとめたものが基本です。そこには、SRP上で提出を担う代理提出者(Assigned Representative/AR)も入ります。ARは、CRA上の法定代理人とは別の、SRP操作上の役割です。
事実5:SRPが止まったときの証跡をどう残すか
前章のとおり、SRPは一時停止することがあり、法定期限への影響も公式には示されていません。そこで、止まった際の経緯は、自社の記録として残しておきたいところです。記録の対象は、次のとおりです。
- ENISAのステータス表示
- 提出を試みた時刻
- 社内での判断
- 指定CSIRTへの直接連絡
- 復旧後の再提出
「事象を認識した日時」は、画面の期限カウンターに頼らず、社内の正式な記録として残しておくことが欠かせません。
見落としやすい2つの注意点
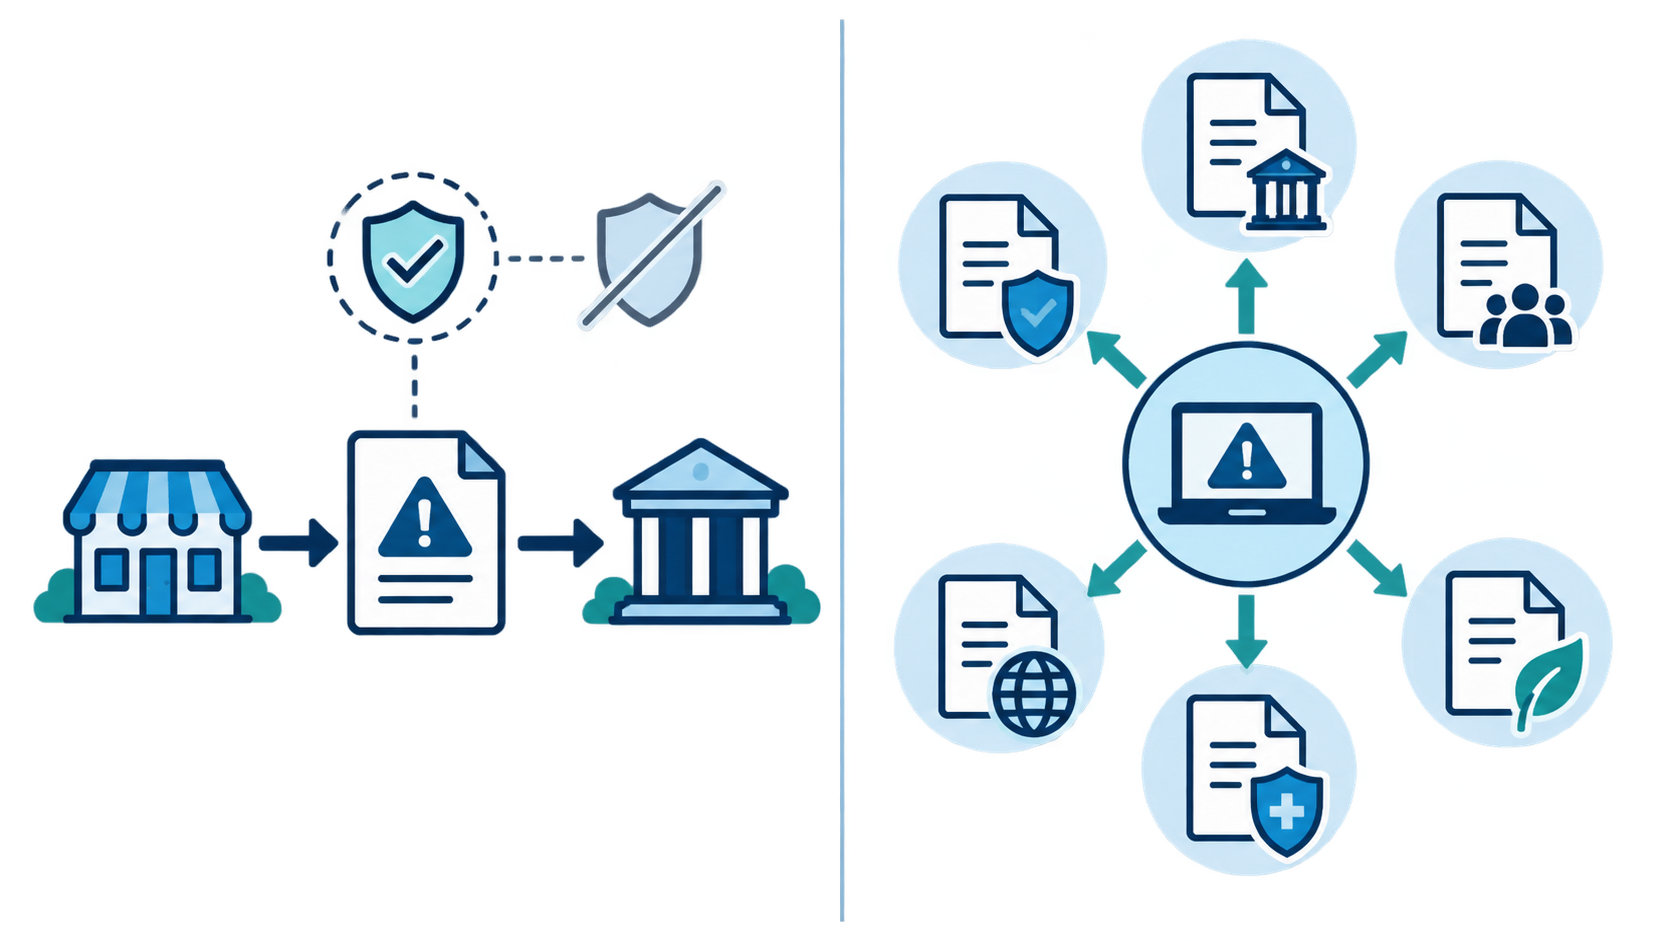
CRAの報告義務には、読み違えやすい点が2つあります。
- 零細・小規模企業には制裁金の一部除外があるため、報告義務そのものも免除されると受け取られやすい
- SRPが「一度の報告」を掲げているため、CRAへ提出すれば他制度の届出まで済むと受け取られやすい
それぞれの実際の扱いを、次の項で解説します。
注意点1:零細・小規模企業でも報告義務は続く
CRAは、零細企業・小規模企業・中規模企業の区分を、欧州委員会勧告(Commission Recommendation 2003/361/EC)の定義に連動させています。零細企業と小規模企業の目安は、従業員数と、年間売上高または貸借対照表総額の両方で区分され、次のとおりです。
| 区分 | 従業員数 | 年間売上高または貸借対照表総額 |
|---|---|---|
| 零細企業 | 10人未満 | 200万ユーロ以下 |
| 小規模企業 | 50人未満 | 1,000万ユーロ以下 |
この数値に関しては、提携先・関連企業を含めた算定規則があるため、単体の人数や売上高だけでは判断できない場合があります。
第64条10項(a)は、零細・小規模の製造者について、24時間の早期警告期限を守れなかったことに対する行政制裁金を適用しない旨を置いています。
ただし、ここで注意したいのは、これが報告義務そのものの免除ではないという点です。72時間の本通知、最終報告、利用者への通知義務は、企業規模にかかわらず変わりません。「小規模企業だから報告が遅れても問題ない」と読み替えることはできないのです。
出典・参照:
注意点2:他制度(NIS2・DORA・GDPR)の届出が自動的に終わるわけではない
CRAとほかの制度では、中心となる対象と報告のきっかけが異なります。
| 制度 | 中心となる対象・きっかけ |
|---|---|
| CRA(サイバーレジリエンス法) | EU市場のデジタル製品と製造者 |
| NIS2(ネットワーク・情報システムセキュリティ指令) | 重要・不可欠な事業体のネットワークとサービス継続 |
| DORA(デジタルオペレーショナルレジリエンス法) | 金融事業体のICT関連事故 |
| GDPR(EU一般データ保護規則) | 個人データ侵害 |
1つのサプライチェーン侵害やランサムウェア事案が、複数の制度の要件を同時に満たす可能性はあります。SRPが掲げる「一度の報告」は、CRA通知を1つの窓口から関係加盟国のCSIRTとENISAへ流す仕組みを指すものであり、CRAへ提出しただけでNIS2やDORA、GDPR等の届出まですべて完了するわけではありません。
欧州委員会は複数制度の事故報告を一本化するSingle-Entry Pointを提案していますが、2026年9月15日時点でこの提案は立法手続き中であり、現行の各制度の報告義務はそのまま残っています。
出典・参照:
まとめ:法的判断は専門家へ、社内の事実確認は今から
CRAの報告義務は、すでに動き出した制度です。自社が対象になるか、どう報告すべきかという最終的な法的判断は、EU法務や製品規制に詳しい専門家、EU側の輸入者・法定代理人、該当するCSIRTに確認するのが確実です。
それでも、相談の前に社内で次の5つの事実を整理しておけば、専門家への相談はより具体的で早いものになります。
- EUへ何を、誰の名義で出しているか
- 報告責任を負い得る法人はどこか
- 旧製品を含め、影響範囲を認識後すぐに引けるか
- 休日・夜間に誰が「認識」を判断し、誰が提出するか
- SRPが止まったときの証跡をどう残すか
制度が始まったことを知るだけで終えず、まずは自社の事実確認から着手することが、次の一歩です。
なお、本記事は制度の一般的な情報整理であり、法的助言ではありません。個別の適用判断、報告の要否・内容、制裁の可否については、専門家または当局に確認してください。
執筆者
DXportal®運営チーム
DXportal®編集部
DXportal®の企画・運営を担当。デジタルトランスフォーメーション(DX)について企業経営者・DX推進担当の方々が読みたくなるような記事を日々更新中です。掲載希望の方は遠慮なくお問い合わせください。掲載希望・その他お問い合わせも随時受付中。